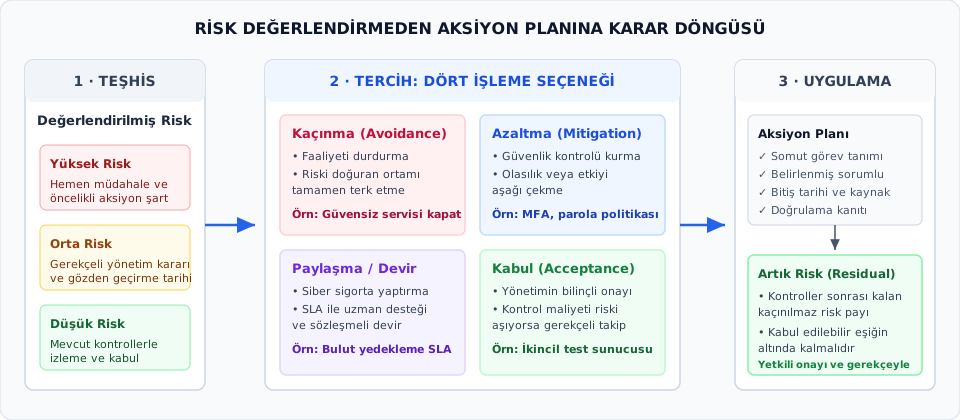
Geçen hafta H9 değerlendirmesinde varlıkları belirledik, tehdit ve zafiyetleri eşleştirdik.
Olasılık ve etki düzeylerini H9 matrisinde değerlendirip kırmızı, sarı veya yeşil alanlara yerleştirdik.
Tabloya bakıp “Bu risk çok yüksek” demek tek başına durumu değiştirir mi?
Değerlendirme teşhistir; teşhis konulduktan sonra ne yapılacağına karar verilmelidir.
Risk işleme nedir?
Risk işleme (risk treatment), değerlendirilmiş bir riskin kurumun amaçlarına, önceliklerine ve kabul ölçütlerine göre nasıl ele alınacağının seçilmesi ve bu seçimin hayata geçirilmesi sürecidir.
Aşama
Sorduğu soru
Ürettiği sonuç
Değerlendirme (Teşhis)
Tehdit nedir, olasılık ve etki ne düzeydedir?
Risk seviyesi ve gerekçeli risk kaydı
İşleme kararı (Tercih)
Bu risk karşısında hangi stratejiyi izleyeceğiz?
Seçilen işleme seçeneği
Aksiyon (Uygulama)
Kim, ne zaman, hangi kaynakla ne yapacak?
Onaylı aksiyon planı ve kontrol
Karar olmadan değerlendirme neyi eksik bırakır?
Bir kurumda işten ayrılan personelin sistem hesaplarının kapatılmadığı fark edildi. Risk kaydı açıldı: - Tehdit: Eski personelin verilere yetkisiz erişmesi - Olasılık: Yüksek (hesaplar aktif) - Etki: Yüksek (müşteri sözleşmelerine tam erişim) - Sonuç: Yüksek Risk (Kırmızı alan)
Bu kaydın varlığı, eski personelin bu akşam sisteme giriş yapmasını engeller mi?
Kayıt zafiyeti gösterir; uygulamayı başlatan ise yönetim kararı ve aksiyondur.
Yönetimin önündeki dört işleme seçeneği
Bir risk değerlendirildiğinde yönetimin seçebileceği dört temel yol vardır:
Riski Azaltma (Mitigation): Kontrol uygulayarak olasılık veya etkiyi düşürmek.
Riski Paylaşma / Aktarma (Sharing / Transference): Riskin sonuçlarını veya yönetimini başka bir tarafla paylaşmak.
Riski Kabul Etme (Retention / Acceptance): Riski mevcut haliyle üstlenip izlemeye almak.
Riskten Kaçınma (Avoidance): Riski doğuran faaliyete son vermek veya hiç başlamamak.
Dört işleme seçeneği ve karar döngüsü
Riski azaltmak ve riskten kaçınmak
Riski azaltma, riskin ortaya çıkma olasılığını, olası etkisini veya her ikisini birden kabul edilebilir bir düzeye indirmek için teknik, idari ya da fiziksel güvenlik kontrolleri uygulamaktır.
Riskten kaçınma, risk oluşturan iş sürecini, faaliyeti veya teknolojiyi başlatmamak ya da tamamen durdurmaktır.
Seçenek
Ne değişir?
Somut örnek
Azaltma
Kontrol eklenir, olasılık/etki düşer
Paylaşılan klasörlere rol bazlı erişim ve parola kuralı getirmek
Kaçınma
Faaliyet durdurulur, risk kaynağı kalkar
Güvenliği sağlanamayan harici dosya paylaşım hizmetini tamamen kapatmak
Riski paylaşmak ve riski kabul etmek
Riski paylaşma (aktarma), riskin getirdiği finansal ya da operasyonel sonuç yükünün bir kısmını sözleşme, sigorta veya dış kaynak yoluyla başka bir tarafla paylaşmaktır.
Riski kabul etme, riskin seviyesi kabul edilebilir sınırda olduğunda veya kontrol maliyeti olası zarardan yüksek çıktığında, yetkili kararıyla riski üstlenip izlemektir.
Seçenek
Ne değişir?
Somut örnek
Paylaşma
Sonuç yükü başka tarafla bölüşülür
Sunucu arızası riskine karşı SLA’li dış bakım hizmeti veya siber sigorta almak
Kabul
Ek kontrol yapılmaz, durum izlenir
Düşük etkili bir sistem hatasını loglardan takip etmekle yetinmek
Çözümlü örnek: Dört seçeneğin aynı duruma uygulanması
Sadece yerel ağdan haftalık sorguya izin verip log izlemek
Ek maliyet yapılmaz; yetkili onayıyla risk üstlenilir
Planlanan işlemler yapıldı; risk bitti mi?
Arşiv sorgulama sunucusunda azaltma kararı uygulandı: sunucu izole ağa alındı, erişim iki kişiyle sınırlandı.
Risk düzeyi
H9 değerlendirmesi (işlemden önce)
Yüksek
Plandaki hedef (işlemden sonra)
Orta
Yapılması gerekenler yapıldı. Risk Orta düzeye indi mi?
Henüz bilinmiyor. Orta, kâğıda yazılan hedeftir; sunucunun gerçekten izole olduğu ve erişimin sınırlandığı kanıtlanmamıştır.
Artık risk nedir?
Artık risk (residual risk), seçilen güvenlik kontrolleri ve işleme adımları uygulandıktan sonra geriye kalan risktir.
Yeniden değerlendirme: İşleme uygulandıktan sonra kalan durum yeniden değerlendirilir ve H9 matris hücresine göre seviyesi okunur.
Sıfır risk yoktur: Ne kadar güvenlik önlemi alırsanız alın, hiçbir sistemde risk sıfıra inmez.
Kabul edilebilirlik sınırı: Kalan artık risk, kurumun kabul edilebilir risk eşiğinin (risk iştahının) altında kalmalıdır.
Yönetim onayı: Artık risk yönetime açıkça raporlanmalı ve yetkili makam tarafından onaylanmalıdır.
Beklenen artık risk ile doğrulanmış artık risk
Risk yönetiminde yapılan en büyük planlama hatası, kâğıt üzerindeki tahmin ile gerçekleşen sonucu birbirine karıştırmaktır:
Beklenen artık risk, kontrol planlanırken hedeflenen teorik durumdur. Henüz uygulanmamış bir işlemin riski düşüreceği varsayımıdır.
Doğrulanmış artık risk, kontrol sahada uygulanıp etkinlik kanıtı incelendikten sonra yapılan gerçek değerlendirmedir.
Planlama: "Yedekleme testi yaparsak veri kaybı riski Düşük olur." (Beklenen)
                ↓ Kontrol uygulanır ve test edilir
Gerçekleşen: Test yapıldı, 3 veritabanından 1'i açılamadı.
                ↓ Kanıta dayalı yeni ölçüm
Sonuç: Risk seviyesi Orta düzeyde kaldı; ek aksiyon gerekir! (Doğrulanmış)
Karardan uygulamaya: Risk aksiyon planı
Risk aksiyon planı (risk treatment plan), seçilen risk işleme seçeneklerini hayata geçirmek için kimin, hangi kaynakla, ne zamana kadar ne yapacağını ve sonucun nasıl doğrulanacağını belirleyen onaylı yönetim kaydıdır.
“Güvenliği artıracağız” bir temennidir.
“Parola politikasını güncelleyelim” bir öneridir.
“Sistem yöneticisi, 15 Aralık’a kadar en az 12 karakterli karmaşık parola kuralını aktif hale getirir ve doğrulama raporunu sunar” bir aksiyon planı maddesidir.
Bir aksiyon kaydının zorunlu bileşenleri (1/2)
Eksiksiz bir risk aksiyon planı tablosunda bulunması gereken temel operasyonel alanlar:
Alan
İşlevi
Örnek
Risk / Gerekçe
Hangi tehdit ve zafiyet için yapılıyor?
Açık eski hesaplar / Yetkisiz veri erişimi
İşleme seçeneği
Hangi strateji seçildi?
Riski Azaltma
Yapılacak iş
Somut uygulama adımı nedir?
Ayrılan personelin hesabını 24 saatte kapatma
İş sahibi
Sonuçtan yönetime karşı kim sorumlu?
BT Hizmetleri Yöneticisi
Teknik uygulayıcı
İşi sahada kim uygulayacak?
Sistem Yönetimi Uzmanı
Bir aksiyon kaydının zorunlu bileşenleri (2/2)
Aksiyon kaydını yönetilebilir ve denetlenebilir kılan kaynak ve doğrulama alanları:
Alan
İşlevi
Örnek
Kaynak
Ne kadar zaman/bütçe ayrıldı?
8 adam-saat çalışma
Hedef tarih
İş ne zamana kadar tamamlanacak?
2026-12-01
Durum
Sürecin güncel aşaması nedir?
Açık / Devam Ediyor / Tamamlandı
Doğrulama kanıtı
İşin bittiği hangi kayıtla görülecek?
İK ayrılış listesi ve kapatılan hesap logu
“Önlem al” yerine somut görev tanımı
Aksiyon planında işin nasıl tanımlandığı, işin başarı şansını doğrudan belirler:
VT yöneticisi her ayın ilk pazartesi yedeği teste döner ve süreyi raporlar
“Personele eğitim ver”
Hedef kitle, süre ve ölçüt belirsiz
Güvenlik sorumlusu 30 günde tüm personele eğitim verir; yoklama dosyalanır
Yönetim sisteminde kontrolün yeri
Risk işleme kararları uluslararası standartlarda nasıl konumlandırılır?
ISO/IEC 27001:2022 (Gereksinimler):
Madde 6.1.3: Kurumun risk işleme sürecini tanımlamasını, uygun kontrolleri seçmesini ve bir Uygulanabilirlik Bildirgesi (SoA - Statement of Applicability) hazırlamasını zorunlu kılar.
Artık risklerin risk sahipleri tarafından resmen onaylanmasını şart koşar.
ISO/IEC 27002:2022 (Uygulama Rehberi):
Güvenlik kontrollerini (organizasyonel, kişi, fiziksel, teknolojik) detaylandırır ve nasıl uygulanacağına dair rehberlik sağlar.
Unutulmamalıdır: 27002 kontrolleri zorunlu bir kontrol listesi değildir; kurum kendi risk değerlendirmesine göre ihtiyaç duyduğu kontrolleri seçer ve gerekçelendirir.
Uygulanabilirlik Bildirgesi: Hangi kontrol uygulanıyor, hangisi neden dışarıda?
Uygulanabilirlik Bildirgesi (SoA), kurumun ISO/IEC 27001 Ek A’daki kontroller arasından hangilerini seçtiğini, seçtiklerinin uygulanıp uygulanmadığını ve seçmediklerinin gerekçesini gösteren belgedir.
Kontrol
Seçildi mi?
Gerekçe ve durum
5.9 Bilgi ve ilişkili varlıkların envanteri
Evet
Risk kayıtlarındaki her varlığın sahibi envanterde yazılı; uygulandı
5.18 Erişim hakları
Evet
Ayrılan personelin açık hesabı riskini azaltma kararı; planlandı, İK–BT mutabakatı bekliyor
8.28 Güvenli kodlama
Hayır
Kurum yazılım geliştirmiyor, hazır yazılım kullanıyor; risk senaryosunda yer almıyor
Seçmemek de yazılı gerekçe ister. Bildirge, risk işleme kararlarının kontrol düzeyindeki özetidir.
Yönetimin gözden geçirmesi: Üst yönetim neyi onaylar?
Risk değerlendirme raporu, yönetimin gözden geçirmesinde (YGG) üst yönetime sunulur. Yönetim dört şeyi karara bağlar:
Yöntemin onayı: Riskler nasıl değerlendirildi; ölçekler ve matris uygun mu?
Kabul edilebilir risk düzeyi: Kurum hangi düzeye kadar riski yazılı gerekçeyle kabul eder?
Artık risklerin kabulü: Risk sahiplerinin onayladığı artık riskler yönetimce gözden geçirilir ve kabul edilir.
Planın onayı: Aksiyon planı, kaynak ve takvim.
Yönetim raporu okumakla kalmaz; dört kararı verir ve kayda geçirir.
Bağımsız görev: Aksiyon kayıtlarını değerlendirin
Bir kurumun risk toplantısında aşağıdaki üç farklı aksiyon cümlesi önerilmiştir:
Öneri A: “Sistemlerimizin güvenliği artırılacak ve yetkisiz girişler önlenecektir.”
Öneri B: “Sistem yöneticisi, sunucu parolalarını iki ay içinde karmaşık hale getirir.”
Öneri C: “Riski Azaltma seçeneği kapsamında, BT Hizmetleri Yöneticisi iş sahipliğinde sistem yöneticisi, 15 Aralık’a kadar aktif dizin üzerinde en az 12 karakterli parola kuralını devreye alır; kaynak 4 adam-saat; doğrulama kanıtı politika yapılandırma ekranı ve deneme test kaydıdır.”
Görevleriniz: 1. Hangi öneri eksiksiz bir aksiyon planı kaydı niteliğindedir? Neden? 2. Diğer iki öneride eksik olan temel unsurları (sorumlu, kaynak, tarih, kanıt vb.) gerekçeleriyle belirtin.
Özet: Değerlendirmeden aksiyona karar zinciri
Bilgi güvenliğinde risk yönetimi, tespitten doğrulamaya uzanan kesintisiz bir zincirdir:
Teşhis: Riskin olasılık ve etkisini kanıtla belirle (Risk analizi).
Tercih: Kurumun ölçütlerine göre dört yoldan birini seç (Azaltma, Paylaşma, Kabul, Kaçınma).
Planlama: Kimin, ne zaman, hangi kaynakla ne yapacağını ve kanıtını belirle (Aksiyon planı).
Doğrulama: Kontrol uygulandıktan sonra sahada kalan artık riski yeniden ölç ve onayla.
Güvenlik yazılan niyetle değil, doğrulanmış kanıtla sağlanır.