Olay Yönetimi ve Hizmetin Sürmesi: Hazırlık, Müdahale ve Öğrenme
BGT 201 — Bilgi Güvenliği Yönetimi I
Öğr. Gör. Oktay Cesur
2026-11-17
Tedbir planlanırken olay gerçekleşirse ne olur?
Bir kurumda risk değerlendirmesi yapılmış, açık kalan eski hesapların kapatılması için iki haftalık bir aksiyon takvimi belirlenmiştir.
Çalışmanın üçüncü gününde sistem yöneticisi şu izi görür: Eski bir çalışanın hesabıyla sabah 09.02’de sisteme girilmiş ve beş müşteri sözleşmesi indirilmiştir.
Yönetici “Nasılsa iki hafta içinde bu hesapları kapatacaktık” diyebilir mi?
Risk işleme: Gelecekte yaşanabilecek olumsuzlukları önlemek veya azaltmak için planlanan tedbirdir.
Olay yönetimi: O an gerçekleşmekte olan zararı durdurmak, sistemi kontrol altına almak ve hizmeti sürdürmek için yapılan acil müdahaledir.
Bilgi güvenliği olayı nedir?
Bilgi güvenliği olayı, kurumun bilgi varlıklarının gizliliğini, bütünlüğünü veya erişilebilirliğini ihlal eden ya da bu ilkeleri doğrudan tehdit eden, gerçekleşmiş beklenmedik bir durumdur.
Her anormallik bir olay mıdır?
Durum
Türü
Nedeni
Parolanın yanlış girilmesi
Güvenlik hadisesi (olay adayı)
Kullanıcı dalgınlığı veya hatalı tuşlama
1 dakikada 500 hatalı deneme
Güvenlik olayı (ihlal girişimi)
Otomatik parola deneme saldırısı
Sözleşme dosyasının yetkisiz indirilmesi
Doğrulanmış güvenlik ihlali
Bilgi gizliliğinin fiilen zarar görmesi
Her olağan dışı durum doğrudan güvenlik olayı sayılmaz; önce güvenlik hadisesi olarak değerlendirilir.
Hadisenin gerçek bir olaya dönüştüğü doğrulandığında kontrollü müdahale başlatılır.
Olay yönetimi nedir ve neden kurumsal bir süreçtir?
Olay yönetimi, gerçekleşen bir bilgi güvenliği olayını zamanında tespit etme, doğru kanallara bildirme, etkisini sınırlandırma, sistemi güvenle ayağa kaldırma ve süreçten öğrenilen derslerle kalıcı tedbir alma adımlarının bütünüdür.
Olay anında kişisel inisiyatif yeterli midir?
Kimin hesabı kapatmaya yetkisi var?
Müşterilere veya yönetime kim bilgi verecek?
Deliller toplanmadan sunucu formatlanırsa ne kaybedilir?
Olay yönetimi bir teknik mühendislik refleksi değil; hukuki, operasyonel ve idari sorumlulukları belirlenmiş kurumsal bir yönetim sürecidir.
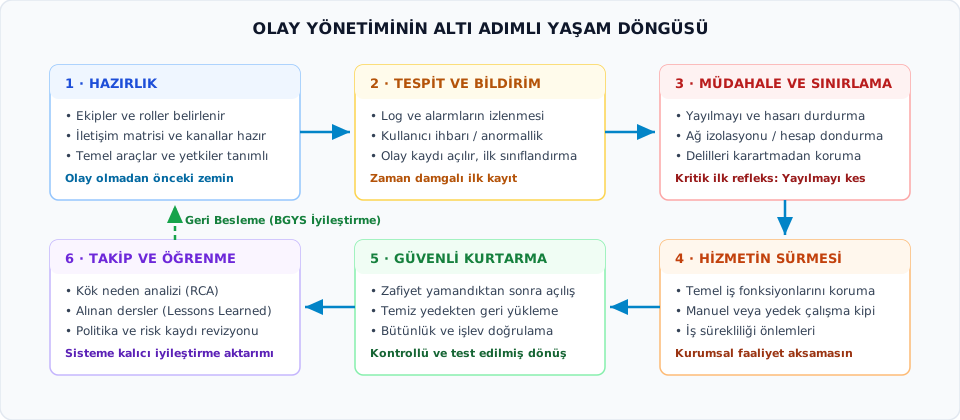
Olay yönetiminin yaşam döngüsü: altı temel adım
Olay yönetimi karmaşık bir kargaşa değil, birbirini izleyen altı aşamadan oluşan bir döngüdür:
Hazırlık: Olay gerçekleşmeden önce ekiplerin, araçların ve iletişim kanallarının belirlenmesi.
Tespit ve Bildirim: Anormalliğin fark edilmesi, doğrulanması ve yetkili ekibe iletilmesi.
Müdahale ve Sınırlandırma: Hasarın büyümesini önlemek için sistemin veya hesabın izole edilmesi.
Hizmetin Sürmesi: Kesintiye uğrayan kritik işin alternatif yollarla devam ettirilmesi.
Güvenli Kurtarma: Sistemin açığı kapatılmış ve test edilmiş biçimde yeniden devreye alınması.
Takip ve Öğrenme: Yaşanan olayın kök nedeninin analiz edilmesi ve kayıt altına alınması.
Olay yönetim döngüsü ve BGYS akışı
Adım 1: Hazırlık — Olay olmadan önce ne belirlenir?
Hazırlık, bir güvenlik olayı ortaya çıkmadan önce müdahale ekiplerinin, iletişim kurallarının, yetki sınırlarının ve teknik araçların hazır bulundurulmasıdır.
Hazırlık aşamasında kurum şu soruların cevabını netleştirir:
Müdahale ekibi kimdir? (Teknik uygulayıcı, sistem yöneticisi, güvenlik uzmanı).
Hangi kanaldan bildirilecek? (E-posta çalışmıyorsa acil arama veya alternatif mesajlaşma grubu).
Kimin neye yetkisi vardır? (Örneğin kritik bir sunucuyu ağdan izole etmek için kimseden onay beklemeye gerek var mıdır?).
Hazırlık yapılmamışsa, olayın ilk 30 dakikası “Kime haber vereceğiz?” tartışmasıyla heba olur.
Hazırlığın Belgesi: Olay Ekibi ve İletişim Çizelgesi
Hazırlık, olay anında bakılacak yazılı bir çizelgeyle somutlaşır:
Rol
Olaydaki görevi
Ulaşım
Müdahale ekibi (teknik uygulayıcı)
Hareketi doğrular; hesabı kilitler, sistemi izole eder, kanıtı korur
Nöbet telefonu
İş sahibi
Etkiyi değerlendirir, hizmetin sürmesini sağlar
Dahili ve cep
Karar ve iletişim yetkilisi
Bildirimi alır, kritik kararı onaylar, resmi iletişimi yürütür
Cep telefonu
Yedekler
Her rol için yazılı yedek kişi
Çizelgede yazılı
Çizelge kişiye değil role yazılır; güncel olmayan çizelge, olay anında yoktur.
Adım 2: Tespit ve Bildirim — Anormalliği fark etmek
Tespit, bir güvenlik hadisesinin gerçekleştiğinin teknik izler veya kullanıcı bildirimleriyle belirlenmesidir. Bildirim, bu durumun vakit kaybetmeden yetkili müdahale birimine aktarılmasıdır.
Gözlem ile kesin hüküm arasındaki fark:
Gözlenen olgu (İz / Kayıt)
Doğru tespit cümlesi
Hatalı varsayım
Eski çalışanın hesabıyla giriş yapıldı
“Ayrılan personelin hesabı aktif kullanıldı.”
“Ayrılan personel sisteme girdi.”
Saat 03.00’te 10.000 kayıt indirildi
“Olağan dışı hacimde veri çekme işlemi gerçekleşti.”
“Veritabanımız çalındı ve satıldı.”
İz, sistemdeki eylemi gösterir; eylemi yapan gerçek kişinin kimliği ise araştırma gerektirir.
Adım 3: Müdahale ve Sınırlandırma — Hasarı durdurmak
Sınırlandırma, tespit edilen olayın daha geniş sistemlere yayılmasını ve zararın büyümesini engellemek amacıyla uygulanan acil izolasyon tedbirleridir.
Sınırlandırma sırasında iki öncelik yarışır:
Hasarı derhal kesmek: Şüpheli hesabı kilitlemek, etkilenen bilgisayarı ağdan ayırmak, ilgili servisi geçici olarak durdurmak.
Delil bütünlüğünü korumak: Sistemi panikle sıfırlamamak, mevcut güvenlik ve sistem loglarını silmeden saklamak.
Doğru sınırlandırma: Sistemi tamamen yok etmek değil, saldırganın hareket alanını izole edip izleri güvenceye almaktır.
Adım 4: Hizmetin Sürmesi (Temel İş Sürekliliği)
İş sürekliliği, bir olay veya kesinti sırasında kurumun en kritik iş faaliyetlerini önceden kabul edilmiş bir düzeyde sürdürebilme yeteneğidir.
Sistem durdurulduğunda kurum hayatı tamamen durur mu?
Sorun: Şüpheli dosya indirme nedeniyle muhasebe personelinin hesabı kilitlendi.
Etki: Bugün ödenmesi gereken acil tedarikçi faturaları ve maaş bordroları bekliyor.
Süreklilik tedbiri: İlgili işin, kimliği doğrulanmış yetkili yedek bir personel ve geçici güvenli bir oturum üzerinden kontrollü olarak yürütülmesi.
Olay yönetimi yalnız “sistemi kapatmak” ile ilgilenmez; kurumun ana işinin güvenli biçimde nasıl akacağını da düzenler.
Adım 5: Güvenli Kurtarma ve Doğrulama
Kurtarma, olayın etkileri tamamen temizlendikten sonra sistemlerin, hesapların ve verilerin yeniden normal operasyonel duruma getirilmesidir.
Sistem hemen açılır mı? Üçlü kontrol kuralı:
Açık kapatıldı mı? Olayın gerçekleşmesine yol açan zafiyet giderildi mi?
Kötü niyetli iz temizlendi mi? Sistemde ek bir yetki, yeni açılmış gizli bir hesap veya zamanlanmış zararlı görev var mı?
Veri ve bütünlük doğrulandı mı? Geri yüklenen veya açılan veriler sağlam mı?
Kontrolsüz ve aceleci bir kurtarma, olayın birkaç saat içinde tekrarlanmasıyla sonuçlanır.
Adım 6: Takip, Öğrenme ve Kayıt
Takip ve öğrenme (olay sonrası inceleme), yaşanan olaydan kurumsal dersler çıkararak benzer olayların tekrarını önlemek için yapılan analiz ve raporlama sürecidir.
Olay bittiğinde dosya kapanır mı?
İncelenen soru
Cevabın dönüştüğü yer
Olay nasıl başladı ve zafiyet neydi?
Risk değerlendirmesi güncellemesi
Tespitte neden 3 gün gecikildi?
İzleme ve kayıt (log) kontrolleri
Müdahale sırasında ne aksadı?
Prosedür ve rol tanımları revizyonu
Kayıt tutmak sürecin sonunda yapılan bir formalite değildir; olayın ilk dakikasından itibaren tutulan zaman damgalı kanıt zinciridir.
Olay Akışı: Her Adımın Sorumlusu ve İzi
Altı adımın her birinin bir sorumlusu ve geride bıraktığı bir kayıt vardır:
Adım
Sorumlu rol
Geride kalan kayıt
1. Hazırlık
Üst yönetim, müdahale ekibi
Olay ekibi ve iletişim çizelgesi, yetki tablosu
2. Tespit ve bildirim
Fark eden çalışan, müdahale ekibi
Bildirim kaydı (saat, hesap, gözlem)
3. Müdahale ve sınırlandırma
Müdahale ekibi
Müdahale tutanağı, kanıt (log kopyası)
4. Hizmetin sürmesi
İş sahibi
Yedek personel ve yetki kaydı
5. Güvenli kurtarma
Müdahale ekibi
Doğrulama ve tarama kaydı
6. Takip, öğrenme ve kayıt
Müdahale ekibi, karar yetkilisi
Olay raporu, düzeltici faaliyet kaydı
Kaydı olmayan adımın yapıldığı kanıtlanamaz.
Bulgu Nasıl Kapanır: Düzeltici Faaliyet (Aç–Uygula–Kapa)
Düzeltici faaliyet, bir olayın ya da uygunsuzluğun nedenini ortadan kaldırmak için açılan, uygulanan ve sonucu kontrol edilerek kapatılan kayıtlı iştir.
Sonraki ayrılışlarda hesap aynı gün kapandı mı? Kanıt varsa kayıt kapanır
Kayıt işin yapıldığı gün değil, sonucun kontrol edildiği gün kapanır.
Karşılaştırma: Risk Aksiyon Planı ile Olay Aksiyon Planı
İki plan türü birbirinin yerine geçmez; farklı zaman dilimlerine ve amaçlara hizmet eder:
Özellik
Risk Aksiyon Planı
Olay Aksiyon Planı
Temel amaç
Olasılık veya etkiyi önceden düşürmek
Hasarı sınırlandırmak, hizmeti sürdürmek
Zaman baskısı
Haftalar, aylar (planlı termin)
Dakikalar, saatler (anlık müdahale)
Tetikleyici
Risk değerlendirmesi, denetim bulgusu
Gerçekleşen olay, alarm, ihlal tespiti
Sorumlu
Süreç sahibi, proje yürütücüsü
Olay müdahale ekibi, operasyonel roller
Çözümlü Örnek: Kurumda Gerçekleşen Yetki Olayı
Vaka: Duru Eğitim Merkezi’nde 16 Kasım sabahı 09.02’de, iki hafta önce işten ayrılmış olan bir kayıt görevlisinin hesabıyla sisteme girilmiş ve 5 sözleşme dosyası indirilmiştir. Durum 09.05’te BT uzmanı tarafından fark edilmiştir.
Bu olay için atılacak adımlar ve sorumluluklar:
Tespit ve Doğrulama (09.05 – 09.08): BT uzmanı olağan dışı alarmı 09.05’te görür; işlem kaydını (log) en geç 09.08’e kadar doğrular.
Sınırlandırma (09.20’den önce): BT uzmanı şüpheli hesabı tespitten itibaren 15 dakika içinde kilitler ve aktif oturumu sonlandırır.
İlk Bildirim (09.35’ten önce): Doğrulanan durum ve sınırlandırma bilgisi tespitten itibaren 30 dakika içinde Merkez Müdürü’ne yazılı olarak iletilir.
Hizmetin Sürmesi: Kayıt biriminin bekleyen sözleşme işlemleri için yetkili kıdemli personel görevlendirilir; geçici çift onay mekanizması kurulur.
Kurtarma ve Öğrenme: İndirilen dosyaların kapsamı belirlenir, erişim politikası doğrulanır, olay kapanış ve kök neden raporu tamamlanır.
Çözümlü Örnek: Olay Zaman Tablosu — Tespit ve Müdahale (1/2)
Olay yönetiminin ilk kritik müdahale adımlarının zaman damgalı tablosu:
Zaman / Hedef
Aşama
Yapılan işlem
Sorumlu
Kanıt / Kayıt
09.02
Olay
Eski hesaptan 5 dosya indirme faaliyeti
—
Erişim ve indirme log kaydı
09.05
Tespit
Olağan dışı indirme alarmı görüldü
BT Uzmanı
Güvenlik izleme alarm kaydı
09.08’e kadar
Doğrulama
Log kayıtları ve hesap durumu teyit edildi
BT Uzmanı
Doğrulanmış hadise notu
09.20’den önce
Sınırlandırma
Hesap kilitlendi, aktif oturum düşürüldü (<15 dk)
BT Uzmanı
Dizin servisi hesap kilitleme kaydı
Çözümlü Örnek: Olay Zaman Tablosu — Bildirim ve Süreklilik (2/2)
Olay yönetiminin bildirim, iş sürekliliği ve kurumsal öğrenme adımları:
Zaman / Hedef
Aşama
Yapılan işlem
Sorumlu
Kanıt / Kayıt
09.35’ten önce
Bildirim
Olay ve alınan tedbir Merkez Müdürü’ne iletildi (<30 dk)
BT Uzmanı
Olay bildirim formu / e-posta
Günün akışı
Süreklilik ve Öğrenme
Geçici devir işletildi, olay ve kök neden raporu tamamlandı
Kayıt Yöneticisi / Müdür
Görevlendirme ve kök neden raporu
Bağımsız Görev: Şüpheli Dışa Aktarım Olayı
Senaryo: Kuzey Sağlık Hizmetleri’nde cumartesi günü saat 14.15’te, arşiv sunucusundan 3.000 hasta dosyasının harici bir bulut depolama alanına aktarılmaya başlandığı tespit ediliyor. İşlemi yapan hesap, izinli olan bir arşiv memuruna ait. Acil servis hasta kabul bankoları ise hasta geçmişi ve kayıt doğrulama için arşiv veri tabanıyla aynı yerel ağ altyapısını kullanmaktadır.
Göreviniz: Aşağıdaki soruları olay yönetimi ilkelerine göre yanıtlayın:
İlk 15 dakikada hangi sınırlandırma adımını atarsınız? Hangi hatalı davranıştan kaçınırsınız?
Hastanenin acil servisindeki hasta kabul süreçlerinin durmaması için hangi iş sürekliliği tedbirini alırsınız?
Olay kontrol altına alındıktan sonra kurtarma ve takip aşamasında hangi 3 temel kontrolü gerçekleştirirsiniz?
Değerlendirme kriteri: Müdahale hızı (<15 dk), delil bütünlüğünün korunması (formatsız tecrit) ve kritik sağlık hizmetinin kesintisiz sürmesi dengesidir.
Özet ve Gelecek Hafta Bağlantısı
Bu derste neler kazandık?
Risk ile olay arasındaki ayrım: Gelecekteki olasılığı yönetmek ile kapıya dayanan krizi yönetmek farklı refleksler gerektirir.
Altı aşamalı olay yaşam döngüsü: Hazırlık olmadan müdahale edilemez; kayıt ve öğrenme olmadan döngü tamamlanmaz.
Hizmetin sürmesi: Güvenlik tedbiri alırken kurumun asli işinin durdurulmaması esastır.
Olaydan riske geri besleme: Her olay, kurumun risk değerlendirmesi için en değerli öğrenme kaynağıdır.
Sonraki hafta (H11): Yetki aşımı ve açık hesap olaylarının kök nedeni olan Roller, Kimlik ve Erişim Yönetimi dünyasına adım atacağız.