Durum: Kullanıcı adı ve parolasıyla sisteme başarıyla oturum açan, ekranda karşılama mesajı gören personel.
Yönetimsel güvenlik sorusu:“Kullanıcının sisteme başarıyla oturum açmış olması, sistemdeki tüm bilgilere erişebileceği ve her işlemi yapabileceği anlamına gelir mi?”
Kuzey Üniversitesi ÖBS örneği: Öğretim elemanı, öğrenci işleri memuru ve öğrenci aynı sisteme giriş yapar.
Sınır: Üç rolün de sistem içindeki yetki ve işlem sınırları birbirinden farklıdır.
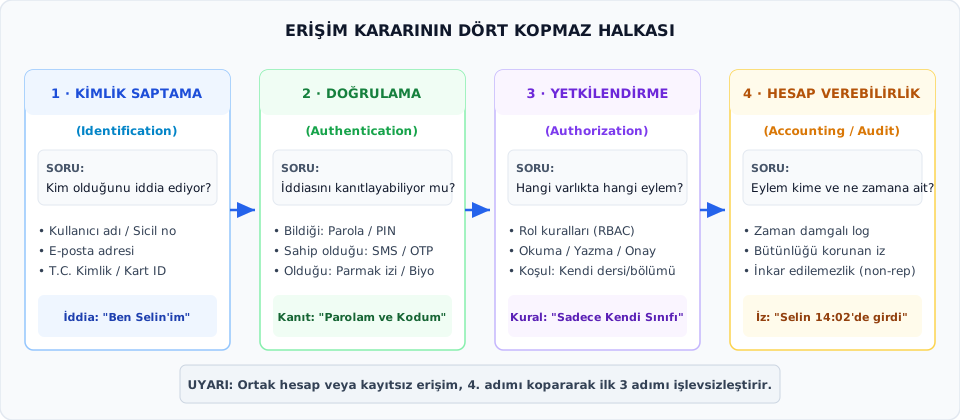
Bir erişim kararının dört temel adımı
Bir erişim kararı tek bir işlem değildir; sırayla çalışan dört güvenlik mekanizmasından oluşur:
Kimlik saptama (identification): “Kim olduğunu iddia ediyorsun?”
Kimlik doğrulama (authentication): “Bu iddiayı nasıl kanıtlarsın?”
Yetkilendirme (authorization): “Hangi varlık üzerinde hangi işlemi yapabilirsin?”
Hesap verebilirlik (accountability): “Yapılan işlem kime bağlanabiliyor?”
Bu dört adım bir zincir gibi birbirine bağlıdır; biri eksik kaldığında erişim güvenliği çöker.
Erişim zinciri: Dört kopmaz güvenlik halkası
Kimlik saptama: Kimlik iddiası
Kimlik saptama (identification), bir kullanıcının veya sürecin sisteme benzersiz bir kimlik bilgisi sunarak kim olduğunu beyan etmesidir.
Bu aşama bir iddia bildirimidir; iddia henüz doğrulanmış veya kanıtlanmış sayılmaz.
Kişiye özgü benzersiz bir tanımlayıcıyla yapılır (kullanıcı adı, sicil numarası, T.C. kimlik numarası, e-posta adresi).
Kimlik saptama verisi gizli olmak zorunda değildir; sistemin kullanıcı hesabını dizinde bulmasını sağlar.
Örnek: Kuzey Üniversitesi ÖBS giriş ekranında Selin Hanım’ın kullanıcı adı alanına selin.kaya yazması.
Kimlik doğrulama: İddianın kanıtlanması
Kimlik doğrulama (authentication), sisteme beyan edilen kimlik iddiasının doğruluğunun geçerli kanıtlarla sınanması sürecidir.
Doğrulama faktörleri:
Bildiği bir şey: Parola, PIN, güvenlik sorusu yanıtı.
Sahip olduğu bir şey: Akıllı kart, donanım anahtarı (token), telefona gelen SMS veya mobil onay kodu.
Olduğu bir şey (biyometrik): Parmak izi, yüz geometrisi, retina taraması.
Çok faktörlü doğrulama (MFA): Farklı kategorilerden en az iki doğrulama faktörünün birlikte kullanılmasıdır.
Örnek: Selin Hanım’ın parolasını girdikten sonra cep telefonundaki kurumsal kimlik doğrulama uygulamasından gelen onay bildirimini onaylaması.
Yetkilendirme: Hangi varlıkta hangi eylem?
Yetkilendirme (authorization), kimliği doğrulanmış bir kullanıcının belirli bir bilgi varlığı üzerinde hangi işlemleri, hangi sınırlar ve koşullar dahilinde yapabileceğini belirleyen kural ve izin mekanizmasıdır.
Mekanizma zinciri:
\[\text{Doğrulanmış kimlik} \longrightarrow \text{Atanmış iş rolü} \longrightarrow \text{Bilgi varlığı} \longrightarrow \text{İzin verilen eylem}\]
İzin verilen eylemler: Okuma, yazma/düzenleme, silme, onaylama, yetki devretme.
Sınır ve koşul: Zaman aralığı, kendi birimi veya görevlendirildiği ders kapsamı.
Örnek (Kuzey Üniversitesi ÖBS):
Selin Hanım sisteme başarıyla giriş yapar; yalnızca görevlendirildiği BGT201 dersinin not giriş alanını düzenleyebilir.
Başka bir bölümün ders notlarını değiştiremez ve bütçe kayıtlarını göremez.
Hesap verebilirlik: İşlemin failine bağlanması
Hesap verebilirlik (accountability), bir bilgi sisteminde gerçekleştirilen her eylemin, denetim izleri ve zaman damgalı günlük kayıtları (log) aracılığıyla işlemi gerçekleştiren tekil kullanıcıya kesin olarak bağlanabilmesi ve geriye dönük incelenebilmesidir.
Temel bileşenler:
İnkâr edilemezlik (non-repudiation): İşlemi gerçekleştiren kullanıcının sonradan “Bu işlemi ben yapmadım” diyememesi.
Denetim izi (audit trail): Kim, ne zaman, hangi ağ adresinden, hangi veri üzerinde, ne tür bir değişiklik yaptı?
Dört adımdan herhangi biri eksik bırakıldığında erişim yönetiminin tamamı çöker:
Eksik adım
Ortaya çıkan güvenlik zafiyeti
Kimlik saptama yok
Sisteme kimin bağlandığı baştan bilinemez; anonim erişim oluşur.
Kimlik doğrulama yok
İddia kanıtlanmaz; herkes dilediği kullanıcının adıyla işlem yapar.
Yetkilendirme yok
Giriş yapan her kullanıcı tüm kurumsal verilere ve işlevlere erişir.
Hesap verebilirlik yok
Bir usulsüzlük ya da sızıntı olduğunda sorumlunun kim olduğu kanıtlanamaz.
Güvenlik mekanizmaları birbirinin eksiğini kapatmaz; her adım kendi bağımsız işlevini yerine getirmek zorundadır.
Mantıksal ve fiziksel erişim: Ortak güvenlik sorusu
Erişim yönetimi yalnızca yazılım ve ağ sistemleriyle sınırlı değildir. Kurumun iki temel erişim boyutu vardır:
Mantıksal erişim: Dijital veri tabanlarına, işletim sistemlerine, dosya dizinlerine, ağ kaynaklarına ve uygulama işlevlerine yönelik erişim izinleri.
Fiziksel erişim: Binalara, çalışma ofislerine, sunucu odalarına, veri merkezlerine ve basılı arşiv dolaplarına fiziksel giriş kontrolleri.
İki boyut da aynı temel yönetim sorusunu yanıtlar:
“Görevi gereği kim, hangi bilgi varlığına, hangi eylem için ulaşabilmelidir?”
Dijital kilit yetmez: Fiziksel ve mantıksal boşluklar
Bir boyuttaki denetim eksikliği, diğer boyuttaki tüm güvenlik önlemlerini geçersiz kılabilir:
Mantıksal koruma var, fiziksel koruma yok: ÖBS veri tabanında not yetkisi sıkı kurallara bağlıdır; ancak imzalı sınav kâğıtları ve not fişleri koridordaki kilitsiz arşiv odasında tutulmaktadır.
Fiziksel koruma var, mantıksal koruma yok: Sunucu odası kartlı geçişle ve biyometrik kilitle korunuyor; ancak içerideki sistem konsolunda yönetici oturumu kilitlenmeden açık bırakılmış.
Fiziksel kilit dijital açığı, dijital şifreleme de kilitlenmemiş kapıyı telafi edemez.
Ortak hesap kullanımı: Sorumluluk zincirinin kırılması
Kişiye özgü kimlik ilkesi: Sistemde her kullanıcının yalnızca kendi adına açılmış benzersiz bir kimlikle işlem yapması ve bu kimlik bilgisini kimseyle paylaşmaması kuralıdır.
Ortak hesap problemi: Öğrenci işleri bürosunda üç memurun ortak kullandığı ogrenci_kayit hesabı.
Kimlik saptama: Başarılı (ogrenci_kayit hesabı var).
Kimlik doğrulama: Başarılı (16 haneli karmaşık parola girildi).
Yetkilendirme: Başarılı (hesabın adres güncelleme izni var).
Hesap verebilirlik: ÇÖKTÜ. Bir öğrencinin iletişim adresi kasıtlı veya hatalı değiştirildiğinde, işlemi üç memurdan hangisinin yaptığı kanıtlanamaz.
Görevlerin ayrılığı: Tek role sınırsız güç vermemek
Görevlerin ayrılığı (segregation of duties), hata, yetki aşımı ve kötüye kullanımı önlemek amacıyla, kritik bir iş sürecinin hazırlama, onaylama, uygulama ve denetleme adımlarının farklı kişilere paylaştırılması ilkesidir.
Temel aktörler ve sorumluluklar:
İş / Varlık Sahibi: İş sürecinin kurallarını belirleyen ve iş gerekçesini onaylayan rol (Bölüm Başkanı / Birim Müdürü).
Teknik Uygulayıcı: Onaylanmış iş kararını teknik sisteme işleyen veya uygulayan rol (BT Yetki Yöneticisi / Sistem Yöneticisi).
Kullanıcı: Tanımlanmış yetkileri günlük iş görevini yürütmek için kullanan personel (Öğretim Elemanı / Memur).
Kural: Yetkiyi talep eden kendi talebini onaylayamaz; teknik uygulayıcı da onay olmadan yetki açamaz.
Rehber çözümlü örnek: Sehven yanlış girilen harf notu
Olay: Selin Hanım BGT201 dersinde bir öğrencinin 85 olan vize notunun sehven 58 olarak sisteme girildiğini fark eder. Not ilan süresi kapanmıştır.
Sürecin görev ayrılığı ve erişim adımlarıyla çözümü:
Hazırlama (İşlem Sahibi): Selin Hanım sınav kâğıdı ve gerekçesiyle resmi bir “Maddi Hata Düzeltme Formu” hazırlar. Selin Hanım ÖBS’de notu tek başına değiştiremez.
İş Onayı (Varlık/Süreç Sahibi): Bölüm Başkanı sınav kâğıdını ve gerekçeyi inceler; düzeltme kararını resmi olarak onaylar.
Teknik Uygulama (Teknik Yönetici): BT ÖBS yöneticisi, imzalı onayı sistem kaydına bağlar ve Selin Hanım için ilgili öğrenciye özel geçici bir düzeltme yetkisi tanımlar veya değişikliği sisteme işler.
Denetim İzi (Hesap Verebilirlik): Sistem kütüğüne tarih, onaylayan sicili, uygulayan sicili ve gerekçe belgesi kaydedilir.
Yönetim sistemi standardı ne bekler?
ISO/IEC 27001 ve ISO/IEC 27002 standartlarında erişim yönetimi hazır bir kontrol listesi değil, kurumsal bir yönetim sürecidir:
ISO/IEC 27001:2022 (Gereksinim standardı): Kurumun erişim kararlarını iş gerekçelerine bağlayan, rolleri ve hakları tanımlı bir süreçle yöneten bir çerçeve kurmasını bekler.
ISO/IEC 27002:2022 (Uygulama rehberi):
Madde 5.15 (Erişim kontrolü): Erişim kurallarının iş ve bilgi güvenliği gerekçelerine dayandırılması.
Madde 5.18 (Erişim hakları): Hakların verilmesi, değiştirilmesi ve geri alınması süreci.
Madde 5.3 (Görevlerin ayrılığı): Çıkar çatışmalarını ve yetkisiz işlemleri önlemek için görevlerin bölünmesi.
Standart belirli bir unvan veya yazılım dayatmaz; kararların yazılı, kurallı ve izlenebilir olmasını ister.
Bağımsız görev: Yeni personelin yetki talebi (Vaka ve Roller)
Vaka Verisi: - Kurum ve roller: Kuzey Üniversitesi Öğrenci İşleri Müdürlüğü’nde Zeynep Hanım (Müdür / Varlık ve İş Süreci Sahibi), Murat Bey (BT Sistem ve ÖBS Yetki Yöneticisi / Mantıksal Uygulayıcı) ve Bina Güvenlik / Arşiv Sorumlusu (Fiziksel Uygulayıcı) görev yapmaktadır. - Talep: İdari birime yeni atanan memur Ahmet Bey (Talep Sahibi) için iki erişim talebi iletilmiştir: 1. Fiziksel erişim: Öğrenci diploma ve mezuniyet kütüklerinin saklandığı kilitli arşiv dolabının anahtarı. 2. Mantıksal erişim: ÖBS üzerinde öğrenci iletişim adresi ve telefon numarası güncelleme yetkisi.
Öğrenci Görevi: Dört güvenlik adımını (saptama, doğrulama, yetki, hesap verebilirlik) her iki talep için de vaka bağlamında eşleştiriniz.
Bağımsız görev: Cevap şablonu ve başarı ölçütleri
Vaka verisine göre aşağıdaki 4 adımlı cevap şablonunu doldurunuz:
Güvenlik adımı
Fiziksel erişim (Arşiv dolabı)
Mantıksal erişim (ÖBS güncelleme)
Kimlik saptama
Kimlik doğrulama
Yetkilendirme
Hesap verebilirlik
Görünür Başarı Ölçütleri: 1. Dört güvenlik adımını her iki talep için somut kayıt ve kanıtla eşleştirin. 2. İş/varlık sahibi ile teknik uygulayıcı rollerini açıkça ayırın. 3. İş onaysız yetkilendirmenin doğuracağı yönetimsel zafiyeti gerekçelendirin.