Roller, Erişim Modelleri ve Yetki Yaşam Döngüsü
BGT 201 — Bilgi Güvenliği Yönetimi I
2026-11-17
Kullanıcıya doğrudan izin vermek neden yönetilemez hale gelir?
- Bir kurumda çalışan sayısı ve bilgi sistemleri arttıkça her personele tek tek klasör, veri tabanı ve uygulama izni tanımlama alışkanlığı başlar.
- Yeni başlayan personele geçmiş personelin izinleri kopyalanır ya da tahmini yetkiler açılır.
- Personelin görevi değiştiğinde eski izinlerin hangilerinin kapatılacağı bilinemez.
- Hangi personelin hangi veriye neden eriştiği izlenemez ve denetlenemez hale gelir.
Temel Soru: İzinleri doğrudan kişilere bağlamak yerine, işin doğasına ve kurumsal görevlere bağlayan bir mimari nasıl kurulur?
Rol kavramı ve rol tabanlı yaklaşım
Rol, bir kurumdaki belirli bir iş görevini veya sorumluluğunu yerine getirmek için gereken yetkiler kümesidir.
- Kişiye değil role tanımlanır: İzinler tekil kullanıcılara değil, kurumsal rollere tanımlanır.
- Kullanıcı role atanır: Kullanıcı göreve başladığında uygun role bağlanır; görevi değiştiğinde veya bittiğinde rolden çıkarılır.
Rol \(\neq\) Unvan: Unvan idari ya da akademik bir kadro derecesidir (örn. Doçent, Uzman); rol ise bilgi sisteminde tanımlı görev ve yetki sınırıdır.
Rol, görev tanımı belgesiyle tanımlanır
Görev tanımı, bir rolün neden var olduğunu, kime bağlı olduğunu, nelerden sorumlu olduğunu ve yetkisinin nerede bittiğini yazan belgedir.
| Alan | Örnek: Öğrenci İşleri Uzmanı |
|---|---|
| Görev adı | Öğrenci İşleri Uzmanı |
| Bağlı olduğu rol | Öğrenci İşleri Müdürü |
| Görev tanımı | Sorumlu programın öğrenci kayıt işlemlerini yürütür |
| Sorumluluklar | Öğrenci iletişim kayıtlarının güncelliği; mezuniyet ve kayıt kontrolü |
| Yetki sınırı | İletişim kayıtlarını okur ve günceller (yalnız sorumlu program); ilan edilmiş notları yalnız okur |
| Gerekli yetkinlik | Kayıt süreçleri; kişisel verilerin korunması eğitimi |
| Vekâlet | İzinde yerine bakacak rol yazılıdır; hesap devredilmez |
Görev tanımı, rolün yetki kümesini kurumun kararı olarak yazar; erişim izni bu belgeden türetilir.
Bir erişim kuralının anatomisi: Rol, varlık, eylem ve koşul
Bir yetkilendirme kuralı yalnızca “kim ne yapabilir” sorusuyla kurulamaz; dört temel bileşenin açıkça tanımlanması gerekir:
- Rol: Yetkiyi kullanacak tanımlı görev (Kimin görevi?).
- Varlık: Erişime konu olan bilgi kaynağı ya da sistem bileşeni (Hangi bilgi varlığı?).
- Eylem (İzin türü): Varlık üzerinde yapılmasına izin verilen somut işlem: Okuma, Düzenleme, Onaylama, Silme, Yetki Tanımlama (Hangi işlem?).
- Koşul (Sınır kuralı): İznin geçerli olduğu birim, program, yarıyıl veya zaman aralığı sınırı (Hangi koşulda?).
Koşul tanımlanmamış bir rol yetkisi, kuruma gereksiz ve denetimsiz bir yetki aşımı alanı açar.
Erişim kuralı anatomisi ve RBAC mimarisi
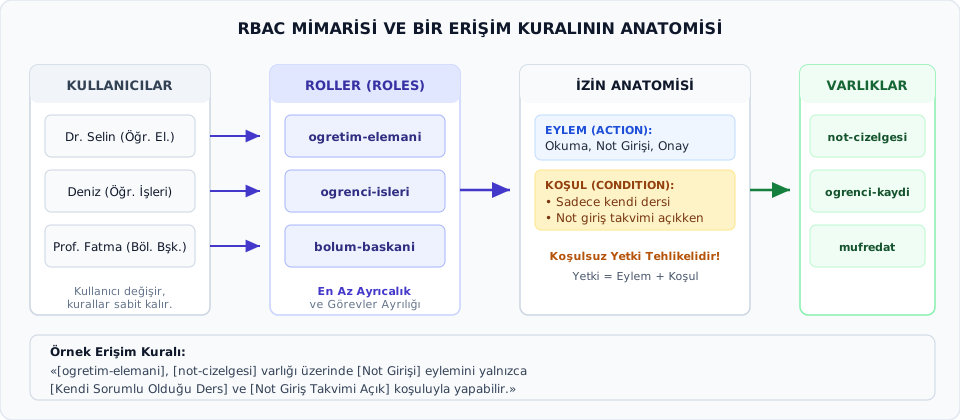
Örnek: Kuzey Üniversitesi ÖBS’de rol ve koşul kuralı
| Rol | Bilgi Varlığı | İzin Verilen Eylem | Uygulanan Koşul |
|---|---|---|---|
| Öğretim Elemanı | Ders Notu Kayıtları | Oku / Düzenle | Yalnız görevli olunan ve takvimi açık dersler |
| Öğrenci İşleri Uzmanı | Öğrenci İletişim Kayıtları | Oku / Güncelle | Yalnız sorumlu olunan programın aktif öğrencileri |
| Öğrenci İşleri Uzmanı | Ders Notu Kayıtları | Yalnızca Oku | Yalnız ilan edilmiş dönem sonu kesin notları |
- Öğrenci İşleri Uzmanı notları inceleyebilir; ancak not girişi yapamaz ya da değiştiremez.
- Öğretim Elemanı kendi dersinin notunu girebilir; ancak öğrencinin iletişim adresini güncelleyemez.
Görevlerin ayrılığı rol tasarımını sınırlar
H11-1’de gördüğümüz görevlerin ayrılığı ilkesi, roller tasarlanırken şu kuralı getirir: aynı kişiye birlikte atanamayan roller vardır.
| Birlikte atanmaması gereken | Neden |
|---|---|
| Hazırlayıcı ve onaylayıcı (ör. kendi dersinin not düzeltmesini hazırlayan Bölüm Başkanı) | Kendi işlemini kendisi onaylar |
| Onaylayıcı ve teknik uygulayıcı | Onaysız yetki tanımlanabilir |
| Yetki yöneten rol ve kendi yetkisi (ör. BT yöneticisi) | Kendi yetkisini kendisi artırabilir |
Kural, kişiye değil rol çiftine yazılır; rol atanırken çakışma kontrol edilir.
Kurumsal sorumluluk zinciri: Varlık sahibi, teknik uygulayıcı ve kullanıcı
Erişim yönetiminde rollerin işlevleri ve yetki sınırları kesin olarak ayrılmalıdır:
- Varlık Sahibi / İş Onaylayıcısı:
- Bilgi varlığının kurumsal değerini, iş amacını ve korunma ihtiyacını bilir.
- Kimin hangi gerekçeyle erişmesi gerektiğine karar verir ve yetki talebini onaylar (Örn. Öğrenci İşleri Müdürü, Bölüm Başkanı).
- Teknik Uygulayıcı (BT Birimi):
- Onaylanmış erişim kurallarını sistemde teknik olarak tanımlar ve işletir.
- Sınır: Yetki için tek başına iş gerekçesi kararı veremez; onaylanmamış bir talebi sisteme tanımlayamaz.
- Kullanıcı:
- Kendisine tanımlanan erişim hakkını yalnızca meşru iş görevi sınırında kullanır; kimlik bilgilerini devredemez.
Erişim kontrol modellerine giriş: DAC, MAC ve RBAC
Erişim kontrol modelleri, “Bir erişim kararını kim veya hangi mekanizma verir?” sorusuna verilen temel yanıtlardır:
- DAC (İsteğe Bağlı): Karar varlık sahibinin (oluşturanın) takdirine bağlıdır; esnek ve doğrudan dosya paylaşımı sağlar.
- MAC (Zorunlu): Karar merkezi güvenlik etiketine ve izin derecesine bağlıdır; kullanıcı istese dahi yetkiyi devredemez.
- RBAC (Rol Tabanlı): Karar kurumsal iş rollerine ve kurallara bağlıdır; yetkiler doğrudan kişiye değil, tanımlı role atanır.
Erişim modellerinin karşılaştırması ve sınırları
| Model | Kararın Dayanağı | Güçlü Yönü | Olası Güvenlik Riski |
|---|---|---|---|
| DAC | Varlık sahibinin kişisel tercihi | Esneklik, hızlı ve kolay paylaşım | Yetkilerin kontrolsüz yayılması, sızıntı |
| MAC | Güvenlik etiketleri ve merkezi kural | Yüksek gizlilik, katı sızıntı engeli | Aşırı katılık, yüksek yönetim maliyeti |
| RBAC | Kurumsal iş rolleri ve görev tanımı | Kolay denetim, hızlı personel geçişi | Rollerin gereğinden geniş tasarlanması |
En az ayrıcalık ilkesi (Principle of Least Privilege)
En az ayrıcalık (least privilege) ilkesi, bir kullanıcıya ya da role, yalnızca tanımlanmış meşru iş görevini yerine getirebilmesi için zorunlu olan en dar kapsamlı yetkilerin verilmesi kuralıdır.
- “İhtiyacı olabilir” ya da “İleride lazım olur” varsayımıyla yetki verilmez.
- “Güvenilir personel” gerekçesiyle genişletilmiş haklar açılamaz.
Varsayılan İlke: Ret (Default Deny)
Açıkça izin verilmemiş her işlem, sistem tarafından kendiliğinden yasaklanmış kabul edilir.
- “Erişim yok” ifadesi bir eksiklik değil; bilinçli, koruyucu bir güvenlik kararıdır.
- Geniş tanımlanan yetkiler, hesabın ele geçirilmesi durumunda saldırganın etki alanını doğrudan büyütür.
Yetki birikimi (Privilege Creep) tehlikesi
Yetkiler kurumlarda zamanla kendiliğinden genişleme ve birikme eğilimindedir:
- İşe Başlama: Personel A biriminde göreve başlar \(\rightarrow\) A biriminin yetkileri tanımlanır.
- Görev Değişimi: Personel B birimine geçer \(\rightarrow\) B biriminin yetkileri eklenir; ancak eski A yetkileri sistemden silinmez.
- Geçici Proje: Personele 2 haftalık geçici bir görev verilir \(\rightarrow\) Özel yetkiler açılır; proje bitiminde yetkiler kapatılmaz.
- Sonuç: Kurumda kimsenin tam olarak neye yetkili olduğunu bilmediği, görev ayrılığını ihlal eden ve denetlenemeyen hesaplar türer.
Erişim haklarının yaşam döngüsü
Yetkiler kalıcı ve statik haklar değildir; personelin kurumsal serüveni boyunca dört aşamalı bir yaşam döngüsünde yönetilmelidir:
- Verme (Provisioning):
- İşe girişte veya resmi görevlendirmede meşru iş gerekçesi ve yazılı varlık sahibi onayına dayalı başlangıç haklarının açılması.
- Gözden Geçirme (Review):
- Tanımlı yetkilerin halen meşru görev ihtiyacına uygun olup olmadığının periyodik olarak doğrulanması.
- Değiştirme (Modification):
- Birim, görev, unvan veya sorumluluk değişiminde eski hakların derhal kapatılıp yeni görev haklarının tanımlanması.
- Kaldırma (Deprovisioning):
- Görevlendirme süresi bittiğinde, sözleşme feshinde ya da kurumdan ayrılışta tüm erişim haklarının derhal iptal edilmesi.
Çözümlü Rehber Örnek: Misafir öğretim elemanının yetki döngüsü (1/2)
Kuzey Üniversitesi’nde BLP1003 dersini yürüten misafir öğretim elemanı Arda’nın ilk iki döngü adımı:
- 1. Verme (Dönem Başı):
- Tetikleyici: Rektörlük görevlendirmesi ve Bölüm Başkanı talebi.
- İşlem: ÖBS’de hesap açılır; yalnızca BLP1003 için “Ders Notu Girişi” tanımlanır.
- 2. Gözden Geçirme (Dönem Ortası):
- Tetikleyici: Vize sınavları sonrası periyodik kontrol listesi.
- İşlem: Hesabın başka programa yetkilendirilmediği doğrulanır.
Çözümlü Rehber Örnek: Misafir öğretim elemanının yetki döngüsü (2/2)
Misafir öğretim elemanı Arda’nın dönem sonu ve sözleşme bitiş adımları:
- 3. Değiştirme (Dönem Sonu Not İlanı):
- Tetikleyici: Final notlarının ilan edilerek kesinleşmesi.
- İşlem: Not girişi kapatılır; hesap yalnızca “Okuma” moduna alınır.
- 4. Kaldırma (Sözleşme Bitimi):
- Tetikleyici: Yarıyıl görevlendirme süresinin sona ermesi.
- İşlem: ÖBS kullanıcı hesabı askıya alınır, tüm erişimler iptal edilir.
Sınıf İçi Bağımsız Görev: Görev değişikliğinde hakların yaşam döngüsü
Vaka Verisi: - Kuzey Üniversitesi idari personeli Deniz, kadro unvanı (“Bilgisayar İşletmeni”) değişmeksizin Öğrenci İşleri Birimi’nden Kütüphane ve Dokümantasyon Daire Başkanlığı’na naklen atanmıştır. - Deniz’in Öğrenci İşleri Birimi’nde görev yaparken tanımlanmış olan ÖBS öğrenci iletişim kayıtlarını okuma/güncelleme ve ders notu görüntüleme yetkileri bulunmaktadır. - Yeni görev yeri olan Kütüphane biriminde Deniz için ÖBS üzerinde tanımlanmış resmi bir iş görevi ve onaylı yetki talebi henüz bulunmamaktadır.
Öğrenci Görevi: - Deniz’in görev değişikliği sürecini hakların yaşam döngüsü (verme, gözden geçirme, değiştirme, kaldırma), en az ayrıcalık ve görev ayrılığı ilkeleri doğrultusunda nasıl yöneteceğinizi açıklayınız.
Görünür Başarı Ölçütleri: 1. Görev değişikliği anında işletilecek yaşam döngüsü adımları ve bunların öncelik sırası vaka gerekçeleriyle ortaya konmalıdır. 2. Kadro unvanı ile bilgi sistemindeki iş rolü arasındaki fark açıklanmalıdır. 3. Görev değişikliği anında eski haklar ile yeni hakların durumu ve onay mekanizması netleştirilmelidir.
Ders özeti ve sonraki saat
Bu saatte neler öğrendik? - Rol tabanlı yaklaşım: İzinler kişiye değil role bağlanır; rol unvan değil yetki paketidir. - Erişim kuralı: Rol, varlık, eylem ve koşul bileşenleriyle eksiksiz kurulmalıdır. - Görev tanımı: Rol, kurumun yazdığı bir belgeyle tanımlanır; yetki sınırı oradan gelir. - Görevlerin ayrılığı rol tasarımında: Hazırlayıcı ve onaylayıcı gibi bazı roller aynı kişiye birlikte atanamaz. - Erişim modelleri: DAC varlık sahibine, MAC merkezi etikete, RBAC kurumsal iş rolüne dayanır. - Hakların yaşam döngüsü: Verme, gözden geçirme, değiştirme ve kaldırma adımlarıyla yetki birikimi engellenir.
Sonraki Ders (Uygulama 1):
Kuzey Üniversitesi ÖBS senaryosu üzerinde kurumsal karar kurallarıyla Rol–Varlık–İzin Matrisi oluşturacağız.