Varsayım: Kurumdaki tüm çalışanlar 16 karakterli, büyük/küçük harf, rakam ve özel simgeler içeren karmaşık parolalar kullanmaktadır.
Teknik görünüm: Sistem dışarıdan bakıldığında kırılamaz bir kimlik doğrulama duvarına sahip görünmektedir.
Ancak sahada şu durumlar yaşanmaktadır:
Çalışanlar bu karmaşık parolayı akıllarında tutamadıkları için monitörün kenarına veya klavye altına yapıştırmıştır.
Birim yöneticisi acil bir rapor hazırlamak için izinli memurun parolasını telefonla istemiş ve memur da parolasını amirine vermiştir.
İlk işe girişte verilen geçici parola üç yıldır hiç değiştirilmemiştir.
Yönetimsel güvenlik sorusu:
“Parola güvenliği yazılımın uyguladığı teknik bir form kuralı mıdır, yoksa kurumun davranış, sorumluluk ve yönetim kararı mıdır?”
Parola politikasını teknik kilit değil yönetsel kontrol olarak kurmak
Boyut
Yönetsel karar (Politika)
Teknik uygulama (Mekanizma)
Kuralı koyan
Üst yönetim ve bilgi güvenliği komitesi
BT sistem yöneticisi ve yazılım ekibi
Temel soru
“Hangi kural neden gerekli ve sorumlusu kim?”
“Bu kural sistemde nasıl zorunlu kılınır?”
Kapsam
Çalışan davranışı, gizlilik sözleşmesi, yaptırım
Oturum açma ekranı, karmaşıklık filtresi
Yaptırım
Disiplin süreci, yetki iptali, idari soruşturma
Girişi engelleme, kilit ve hata mesajı
Kuzey Üniversitesi ÖBS: Yönetsel karar ile teknik uygulama örneği
Kuzey Üniversitesi’nde rektörlük ve senato tarafından onaylanan “Bilgi Güvenliği Parola ve Kimlik Doğrulama Politikası” yürürlüktedir:
Yönetsel Karar (Politika):
“Öğrenci Bilgi Sistemi (ÖBS) ve idari arşiv sistemine erişen tüm personel, en az 12 karakterden oluşan, sözlük sözcükleri içermeyen güçlü parolalar kullanmakla yükümlüdür.”
“Parolalar hiçbir çalışanla, birim yöneticisiyle veya teknik destek personeliyle paylaşılamaz.”
“Parolasını paylaşan veya güvensiz ortamda saklayan personel hakkında disiplin soruşturması açılır.”
Teknik Uygulama (Mekanizma):
BT Sistem Yöneticisi, bu yönetsel kararı ÖBS kimlik doğrulama modülünde konfigüre eder.
Sistem 12 karakterden kısa girdileri reddeder, tek yönlü özet (hash) olarak saklar ve 3 hatalı denemede oturumu geçici kilitler.
Parolanın yaşam döngüsü: Tek bir an değil, bir süreç
Parola yaşam döngüsü (password lifecycle), geçici parolanın kullanıcıya güvenli ilk tesliminden, periyodik veya olay bazlı değiştirilmesine, unutulduğunda doğrulanmış kanaldan sıfırlanmasına ve hesabın kapatılmasında imha edilmesine kadar geçen süreçtir.
[1. Oluşturma] ---> [2. Güvenli İletim] ---> [3. Güvenli Saklama (Hash)]
       ^                                                    |
       |                                                    v
[6. İptal / Sıfırlama] <--- [5. Değiştirme] <--- [4. Günlük Kullanım & Koruma]
Parola yalnızca klavyeden yazıldığı anda var olan bir metin değildir.
Yaşam döngüsünün herhangi bir adımında güvenlik boşluğu oluşursa, diğer adımlardaki tüm teknik önlemler boşa çıkar.
Yaşam döngüsü 1: Oluşturma, karmaşıklık ve güvenli iletim
Kurumsal parola politikasının ilk aşamasındaki üç temel ilke:
Uzunluk ve Karakter Çeşitliliği: En az 12 karakter; büyük/küçük harf, rakam ve simge kombinasyonu (tahmin edilebilir sözcük ve kurum adı yasağı).
Güvenli İlk İletim: Açık e-posta veya sözlü iletim yasağı; kapalı zarfta imza karşılığı veya doğrulanmış SMS/güvenli bağlantı ile teslim.
İlk Girişte Zorunlu Değişim: Sisteme geçici parola ile girildiği an menülere erişim vermeden derhal yeni parola oluşturmaya zorlama.
Yaşam döngüsü 2: Saklama güvenliği ve tek yönlü özet (hash)
Tek yönlü özetleme (cryptographic hashing), bir parolanın matematiksel bir algoritma ile geri döndürülemez sabit uzunlukta benzersiz bir özet değere dönüştürülerek saklanmasıdır.
Açık metin (cleartext) saklama yasağı: Parolalar veri tabanında, log dosyalarında veya yedeklerde ASLA okunabilir metin olarak tutulamaz.
Geri döndürülemezlik ilkesi: Veri tabanındaki özet değerden orijinal parolaya matematiksel olarak ulaşılamaz.
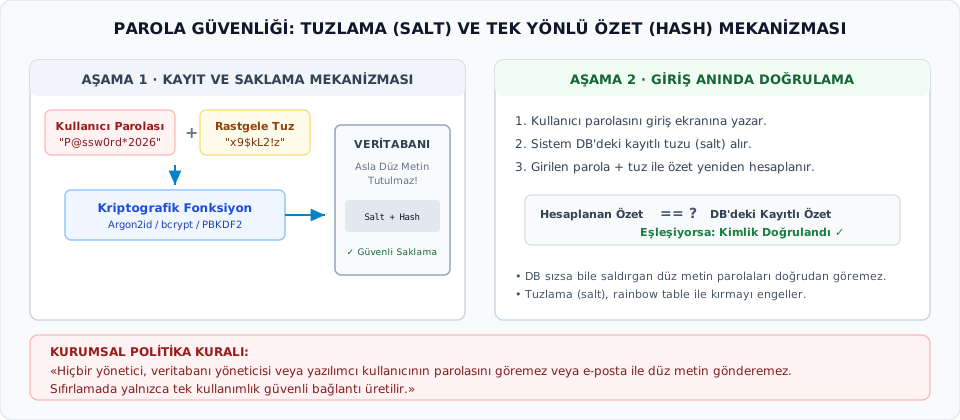
Tuz (salt): Her kullanıcı için rastgele üretilip özet hesaplamasına parolayla birlikte katılan değerdir. Aynı parolayı kullanan iki kişinin özeti farklı çıkar; hazır özet tablolarıyla toplu kırma engellenir.
Kullanıcı Girişi:  "KzY#92!mP_x" + tuz "a7f3c1..." ---> [Özet Fonksiyonu] ---> "5c9fb9fbd6562c94..."
Veri Tabanı Kaydı:                tuz "a7f3c1..."                              özet "5c9fb9fbd6562c94..."
Sonuç:             Eşleşme BAŞARILI (Sistem parolayı bilmez; kayıtlı tuzla özeti yeniden hesaplayıp karşılaştırır)
Önemli
Sistem yöneticisi, veri tabanı uzmanı veya rektör dahi hiçbir kullanıcının parolasını göremez, e-posta ile “eski parolanız şuydu” diye hatırlatamaz.
Parola tuzlama ve tek yönlü özet şeması
Yaşam döngüsü 3: Kullanım, değiştirme ve geçmiş kontrolü
Parolanın geçerliliği ve değişim dinamikleri:
Geçerlilik süresi (ömrü):
Kritik yetkili hesaplarda (ör. BT sistem yöneticisi, veri tabanı yöneticisi) düzenli periyotlarla (ör. 90 gün) parola yenileme zorunluluğu.
Normal kullanıcı hesaplarında ise sık değişim baskısı yerine güçlü parola seçimi ve şüphe durumunda anında değişim esastır.
Parola geçmişi kontrolü (history):
Kullanıcının eski parolalarını hemen tekrar kullanmasını önlemek için sistemin son \(N\) adet (örneğin son 5 veya 10) parolayı hafızasında tutması ve reddetmesi kuralıdır.
Olay bazlı zorunlu değişim:
Bir hesapta olağandışı erişim veya oltalama (phishing) şüphesi görüldüğü anda sistemin veya yöneticinin parolanın geçerliliğini tek taraflı derhal sonlandırmasıdır.
Yaşam döngüsü 4: Paylaşım yasağı ve hesap verebilirlik
Kurumsal parola politikasının en temel davranış kuralı:
\[\textbf{Parola şahsidir; devredilemez, paylaşılamaz ve yazılı olarak bırakılamaz.}\]
Neden paylaşılamaz?
Kimlik doğrulama kişiye özgüdür: Parola, sistem ile o çalışan arasındaki güven bağıdır.
Hesap verebilirlik (accountability) çöker:
ÖBS’de bir öğrencinin notu değiştirildiğinde sistem logunda ahmet.demir yazar.
Eğer Ahmet Bey parolasını çalışma arkadaşı Mehmet Bey’e vermişse, notu kimin değiştirdiği kanıtlanamaz.
Hukuki ve idari soruşturmada fail belirsizleşir; iki çalışan da suçu birbirine atabilir.
Yetki sınırları anlamsızlaşır: Bir amir memurunun parolasını aldığında, memurun yetki alanındaki tüm işlemleri kendi adına değil memur adına yapmış olur.
Karşı örnek: Masadaki not kağıdı ve “acil iş” yanılgısı
Teknik olarak güçlü bir parola seçilmiş olması güvenliği sağlamaya yetmez:
Senaryo A: Monitöre yapıştırılan sarı not kağıdı - Kullanıcı 16 karakterli, kırılması imkansız bir parola belirlemiştir. - Parolayı unutmamak için ofisteki monitörün köşesine yapıştırmıştır. - Sonuç: Ofise temizlik görevlisi, kargo personeli veya başka bir birimden gelen herkes parolanın sahibidir. Teknik kripto güçlüdür; fiziksel ve yönetsel kontrol sıfırdır.
Senaryo B: “İşler aksamasın” diyerek parola paylaşmak - Birim amiri: “Selin Hanım yıllık izinde ama acil onay bekleyen evraklar var, parolasını bana mesaj atsın.” - Selin Hanım parolasını amirine iletir; amir giriş yaparak evrakları onaylar. - Sonuç: Amir yetkisini kötüye kullanmasa dahi, o oturumda yapılabilecek herhangi bir silme veya usulsüzlük doğrudan Selin Hanım’ın sorumluluğu altında kaydedilir.
Parola politikası ihlali ve yönetsel yaptırım mekanizması
Parola politikası ihlali, kurumsal parola politikasında yasaklanmış davranışların gerçekleştirilmesidir (parolayı devretme, ortak kullanma, güvensiz ortama kaydetme, varsayılan parolayı değiştirmeme).
Yönetsel yaptırım süreci, teknik kısıtlamaların engelleyemediği ihlallerde; disiplin soruşturması, yetki kısıtlaması, erişim askıya alma veya zorunlu güvenlik eğitimi gibi idari mekanizmaların işletilmesidir.
Teknik tedbirin sınırı: Sistem monitördeki yapışkan kağıdı göremez, telefonla fısıldanan parolayı duyamaz.
Yönetsel tedbirin gücü: Politika metni, çalışanın iş sözleşmesinin ve kurum disiplin yönetmeliğinin ayrılmaz bir parçasıdır.
İhlal tespit edildiğinde işletilen yönetsel adımlar:
Olayın tespiti ve tutanak altına alınması,
İlgili hesabın derhal kilitlenmesi ve parolasının resen sıfırlanması,
İdari disiplin kuruluna sevk ve sorumluluk tespiti.
Parola politikasında sorumluluk zinciri
Parola güvenliği tek bir aktörün omuzlarında değildir; tanımlı bir sorumluluk zinciriyle yönetilir:
[Üst Yönetim] --------> Politikayı onaylar, kurumsal otorite ve bütçe sağlar
      |
      v
[Varlık Sahibi] ------> Sürecin kritiklik derecesini ve kimlik güvence düzeyini belirler
      |
      v
[BT / Sistem Yön.] ---> Teknik kontrolleri konfigüre eder, güvenli sıfırlamayı işletir
      |
      v
[Kullanıcı] ----------> Parolasını korur, gizli tutar, asla paylaşmaz ve devretmez
Görev Ayrılığı İlkesi: BT sistem yöneticisi teknik kuralları koyar ama personelin parolasını öğrenemez veya keyfi değiştiremez.
Kullanıcı parolasını korur ama kuralları kendi kafasına göre gevşetemez.
Çözümlü örnek: Kuzey Üniversitesi ÖBS parola sıfırlama süreci
Vaka: Öğretim Elemanı Selin Hanım ÖBS parolasını unutmuştur. Not giriş döneminin son günüdür ve sisteme acil girmesi gerekmektedir. Selin Hanım BT Destek Masasını telefonla arar.
Hatalı ve Güvensiz Uygulama: - BT destek çalışanının telefondaki sese güvenerek: “Hocam, eski parolanızı göremiyorum ama yeni parolanızı geçici olarak ‘Kuzey123!’ yaptım, hemen sisteme girin” demesi. - Hata: Kimlik doğrulanmamıştır; arayanın Selin Hanım olduğu kanıtlanmamıştır; parola destek personeli tarafından bilinmektedir.
Kurumsal ve Güvenli Çözüm (4 Adımlı Prosedür): 1. Bağımsız Kimlik Doğrulama: BT personeli telefondaki beyanla yetinmez; Selin Hanım’ın sistemde kayıtlı kurumsal telefonuna tek kullanımlık doğrulama kodu gönderir. 2. Sıfırlama Bağlantısı Üretme: BT personeli parola belirlemez; sistemden yalnızca süreli (15 dakika geçerli) ve tek kullanımlık bir parola sıfırlama linki tetikler. 3. Güvenli Kanaldan İletim: Link yalnızca Selin Hanım’ın resmi kurumsal e-posta adresine ve telefonuna iletilir. 4. Bizzat Belirleme ve Hashleme: Selin Hanım linke tıklar, yeni parolasını kendisi yazar. Sistem karmaşıklığı denetler, hashler ve kaydeder.
Çözümlü örnek analizi: Güvenlik ilkeleri tablosu
Kuzey Üniversitesi ÖBS parola sıfırlama sürecinin güvenlik ilkeleriyle çözümlenmesi:
Adım
Güvenlik ilkesi
Karşılanan risk ve yönetsel güvence
Kayıtlı GSM / Koda doğrulama
İki kanallı kimlik teyidi
Sosyal mühendislik ve sahte arama ile hesap ele geçirme riski önlenir.
BT personelinin parola bilmemesi
En az ayrıcalık ve bilmesi gereken
BT personelinin kullanıcı adına işlem yapması veya şüphe altında kalması engellenir.
Süreli ve tek kullanımlık bağlantı
Zaman ve kullanım sınırı
Bağlantı ele geçirilse dahi 15 dakika sonra hükümsüz kalır.
İlk girişte zorunlu yeni kayıt
Parolanın şahsiliği
Parolanın tek sahibi kullanıcıdır; sıfırlama süreci log kayıtlarına kanıt olarak düşer.
ISO/IEC 27001 ve 27002’de kimlik doğrulama bilgileri
Uluslararası standartlar parola yönetimini yönetsel bir çerçevede ele alır:
ISO/IEC 27001: Kimlik doğrulama bilgilerinin tanımlı, kontrollü ve izlenebilir bir süreçle yönetilmesini şart koşar.
ISO/IEC 27002:2022 (Kontrol 5.17): Kurumun kendi risk değerlendirmesine göre kurallar belirlemesini ve belgelendirmesini tavsiye eder.
Önerilen Odaklar: Karmaşık parola seçimi, paylaşım yasağı, kriptografik özet (hash) ve ilk girişte zorunlu değişim.
Bağımsız görev: “Rapor acil, parolayı ver” vakası
Senaryo: Kuzey Üniversitesi’nde Öğrenci İşleri Müdürü Zeynep Hanım, mesai bitimine yarım saat kala YÖK’e gönderilmesi gereken acil bir öğrenci istatistik raporu hazırlamaktadır. Kendi yetkili bilgisayarı arızalanır. Kurumda BT yönetimi tarafından tanımlanmış bir raporlama rolü veya geçici yetkilendirme prosedürü bulunmamaktadır; sisteme girişte çok faktörlü kimlik doğrulama (MFA) zorunlu değildir. Zeynep Hanım birimde yeni göreve başlayan memur Ahmet Bey’in yanına gider ve şöyle der:
“Ahmet Bey, YÖK raporu çok acil, benim bilgisayar açılmıyor. Senin ÖBS kullanıcı adını ve parolanı bir kağıda yaz bana ver, ben yan odadaki boş bilgisayardan girip raporu çekeyim. Sen de mesaiyi bitirip çıkabilirsin.”
Ahmet Bey amirine hayır diyemez; kullanıcı adını ve parolasını bir not kağıdına yazarak Zeynep Hanım’a verir.
Sorular: 1. Bu senaryoda çiğnenen kurumsal parola politikası ve bilgi güvenliği ilkeleri nelerdir? 2. Zeynep Hanım (amir), Ahmet Bey (memur) ve BT Yönetimi’nin yönetsel sorumluluklarını ve hatalarını ayrı ayrı açıklayınız. 3. Görev ayrılığı ve en az ayrıcalık ilkelerine uygun doğru yönetsel çözüm yolu ne olmalıdır?
Bağımsız görev değerlendirme şablonu ve ölçütler
Üç Aktörlü Analiz Şablonu:
Aktör
Çiğnenen İlke / Hata
Yönetsel Sorumluluk ve Doğru Çözüm
Amir (Zeynep Hanım)
Çalışan (Ahmet Bey)
BT Yönetimi
Görünür Başarı Ölçütleri: - [ ] Ölçüt 1 (İlke Tespiti): Çiğnenen politika maddeleri (parola paylaşım yasağı, parolanın şahsiliği, hesap verebilirlik ilkesi) kavram adlarıyla açıkça belirtilmelidir. - [ ] Ölçüt 2 (Üçlü Sorumluluk Analizi): Amir (Zeynep Hanım), çalışan (Ahmet Bey) ve BT Yönetimi’nin yönetsel sorumlulukları ve hataları ayrı başlıklar altında incelenmeli; hiyerarşik amir-çalışan ilişkisinin bilgi güvenliği kuralını geçersiz kılamayacağı gerekçelendirilmelidir. - [ ] Ölçüt 3 (Doğru Yönetsel Çözüm): Parola paylaşımı yerine kurumsal ilkelere uygun yönetsel bir süreç ve çözüm yolu tanımlanmalıdır.
Bir sonraki ders saati:Teori 12.2 — Kayıt (log) ve izleme (monitoring): Denetim izi anatomisi ve olağandışı erişim örüntüleri.