Kütüphane kapısındaki deftere binaya giren herkes adını, geliş saatini ve kimlik numarasını yazıyor.
Defter her gün dolup akşam görevli tarafından dolaba kaldırılıyor; ancak haftalarca, aylarca kimse açıp incelemiyor.
Bir gün kütüphaneden nadir bir el yazması eserin çalındığı fark ediliyor.
Yönetim soruyor: “Biz kapıda kayıt tutuyorduk, bu hırsızlık nasıl haftalarca fark edilmedi?”
Kuzey Üniversitesi Öğrenci Bilgi Sistemi’nde (ÖBS) de her gün sunucularda 50.000 satır erişim kaydı üretilip arşivlenmektedir.
Peki sunucunun sabit diskinde bu kayıtların birikmesi, kurumun güvende olduğunu gösterir mi?
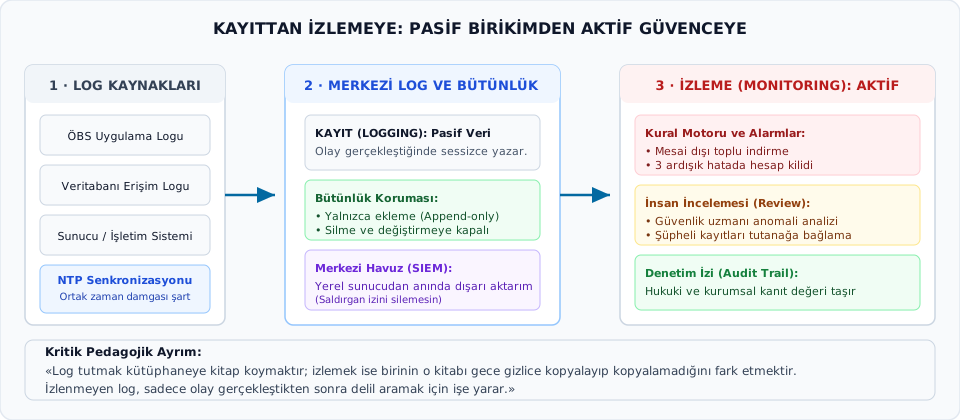
Kayıt (logging): Pasif veri birikimi
Kayıt (logging), bir bilişim sisteminde gerçekleşen olayların, kullanıcı işlemlerinin, hata mesajlarının ve sistem durumlarının önceden belirlenmiş alanlarla tarihli ve sıralı olarak kütük dosyalarına yazılması ve saklanması işlemidir.
Kayıt işlevinin temel özellikleri: - Pasif veri üretimi: Sistemdeki bir eylem gerçekleştiğinde arka planda sessizce bir satır metin üretilir ve dosyaya eklenir. - Tarihsel arşiv niteliği: Kayıt geçmişte ne olduğunu belgeler; geleceği tahmin etmez ve o anda kendiliğinden bir müdahale başlatmaz. - Delil ve araştırma kaynağı: Bir güvenlik ihlali yaşandığında adli bilişim incelemesinin ve olay soruşturmasının ilk başvuru kaynağıdır.
Örnek: Kuzey Üniversitesi ÖBS veri tabanı sunucusunun, sisteme başarılı veya başarısız giriş yapan her kullanıcının oturum açma saatini kütük dosyasına yazması.
İzleme (monitoring): Aktif denetim ve inceleme
İzleme (monitoring), tutulan kayıtların, sistem davranışlarının ve kullanıcı hareketlerinin güvenlik politikaları, yetki matrisleri ve olağandışılık ölçütleri çerçevesinde düzenli, sürekli veya otomatik olarak analiz edilmesi ve sapmaların güvenlik uyarısına dönüştürülmesi sürecidir.
İzleme işlevinin temel özellikleri: - Aktif denetim: Veri sadece saklanmaz; önceden belirlenmiş güvenlik kuralları ve eşiklerle sürekli karşılaştırılır. - Şimdiki zaman ve erken uyarı: “Şu anda veya az önce yetkisiz, olağandışı ya da şüpheli bir eylem gerçekleşti mi?” sorusuna yanıt arar. - Müdahale tetikleyicisi: Bir sınır aşıldığında (örneğin 1 dakikada 5 başarısız giriş yapıldığında) sistem yöneticisine bildirim gönderir veya hesabı geçici olarak kilitler.
Örnek: ÖBS izleme mekanizmasının, gece saat 03.00’te peş peşe gelen yetkisiz not değiştirme denemelerini fark edip BT güvenlik sorumlusunun telefonuna acil durum uyarısı düşürmesi.
Kayıt ile izleme arasındaki temel farklar
Karşılaştırma boyutu
Kayıt (Logging)
İzleme (Monitoring)
Eylemin niteliği
Pasif veri biriktirme ve dosyada saklama
Aktif analiz, karşılaştırma ve alarm üretme
Zaman odağı
Geçmişe dönük kütük (dün ne oldu?)
Gerçek zamanlı veya dönemsel kontrol (şimdi ne oluyor?)
Temel soru
“Olay kütüğe yazıldı mı?”
“Kurallara ve yetkilere aykırı bir sapma var mı?”
Sistemdeki rolü
Otomatik yazma mekanizması (veri kaynağı)
Karar motoru, eşik kontrolü ve yönetici incelemesi
Güvenlik sonucu
Soruşturma için delil havuzu
Erken uyarı, tehdit tespiti ve hızlı müdahale
Kural: İzleme olmadan kayıt kör bir arşivdir; kayıt olmadan izleme ise dayanaksız bir tahmindir.
Kayıttan izlemeye mimari zincir
Yaygın yanılgı: “Log tutuyorsak güvendeyiz”
Kurumlarda en sık karşılaşılan yönetsel zafiyetlerden biri, log altyapısı kurmayı bilgi güvenliğinin nihai kanıtı saymaktır.
Gerçek hayatta yaşanan durum: - Sunucular her gün yüz binlerce satır log üretir. - Bu loglar büyük arşiv disklerinde sessizce saklanır. - Kimse log inceleme prosedürü işletmez, eşik tanımlamaz veya raporları okumaz. - Bir veri sızıntısı olduğunda kurum olayı ancak 6 ay sonra polisten veya basından öğrenir.
Önemli ilke: Kayıt tutulması tek başına izleme yapıldığının kanıtı DEĞİLDİR.
Bir denetçiye “Biz log tutuyoruz” demek yeterli bir güvence sağlamaz.
Denetçi ve yönetim şu sorunun yanıtını arar: “Bu kayıtları kim, hangi sıklıkla inceliyor ve olağandışı bir durum gördüğünde ne yapıyor?”
Denetim izi (audit trail): Olayı yeniden canlandırmak
Denetim izi (audit trail), gerçekleşen bir iş sürecinin veya güvenlik olayının başlangıcından sonucuna kadar olan tüm adımlarını kronolojik sırayla yeniden kurgulamaya olanak tanıyan, değiştirilemez kayıtlar zinciridir.
Denetim izinin sağladığı üç temel güvence: 1. İnkar edilemezlik: Kullanıcının “Ben o saatte sisteme girmedim, o işlemi ben yapmadım” iddiasını teknik ve yönetsel olarak çürütür. 2. Kayıp ve hasar tespiti: Bir yetkisiz değişiklik olduğunda, sistemin eski haline döndürülebilmesi için tam olarak hangi verilerin değiştirildiğini gösterir. 3. Sorumluluk zinciri: Hatanın veya kasıtlı eylemin hangi hesap, yetki ve onay adımı üzerinden gerçekleştiğini kanıtlar.
Bir erişim kaydının altı temel bileşeni
Bir erişim kaydının güvenlik ve denetim açısından geçerli sayılabilmesi için yanıtlaması gereken altı temel soru:
Soru
Kayıt alanı (Bileşen)
Örnek veri
Ne zaman?
Zaman damgası (Timestamp)
2026-11-17 14:22:05
Kim?
Kullanıcı kimliği (User ID)
selin.kaya
Nereden?
Kaynak adres (Source IP)
10.20.4.15 (Dahili)
Hangi varlığa?
Hedef varlık (Target Asset)
ders-notu (Vize)
Hangi işlem?
Eylem / İşlem türü (Action)
Not_Guncelleme
Sonuç ne?
Sonuç kodu (Status)
BASARILI (veya 403)
Zaman damgası ve zaman senkronizasyonu (NTP)
Farklı sunuculardaki olayların birbirine bağlanabilmesi için zaman damgasının kesin ve güvenilir olması gerekir.
Kurumsal risk: - ÖBS web sunucusunun saati 3 dakika ileri, veri tabanı sunucusunun saati 5 dakika geri, güvenlik duvarının saati ise 10 dakika farklıysa ne olur? - Bir olay anında hangi eylemin önce, hangi eylemin sonra gerçekleştiği tespit edilemez; neden-sonuç ilişkisi kopar.
Teknik ve yönetsel çözüm: - Ağ Zaman Protokolü (NTP - Network Time Protocol): Kurumdaki tüm sunucuların, yönlendiricilerin ve güvenlik cihazlarının saatlerini ortak, güvenilir ve merkezi bir zaman kaynağıyla sürekli senkronize etme kuralıdır. - Adli soruşturmalarda ve yasal süreçlerde, zaman senkronizasyonu olmayan loglar mahkemede veya denetimde delil niteliğini kaybedebilir.
Kayıt bütünlüğü ve merkezi log yönetimi
Log kayıtlarının kendisi de saldırganların veya suistimal yapan personelin ilk hedefidir. Bu nedenle kütüklerin bütünlüğü korunmalıdır.
Temel güvenlik ilkeleri: - Değiştirilemezlik (Append-only / Write-once): Kütük dosyalarına sadece yeni satır eklenebilir. Geçmişe dönük satırlar üzerinde değiştirme (edit) veya silme (delete) yapılamaz. - Yerel yönetici tehdidi: Bir sunucunun yerel sistem yöneticisi (root veya admin yetkisine sahip kişi), yaptığı yetkisiz bir işlemi örtbas etmek için yerel log dosyasını silebilir. - Merkezi ve yalıtılmış log sunucusu: Loglar üretildiği anda yerel sunucudan ağ üzerinden anlık olarak bağımsız, merkezi bir kayıt sunucusuna (ayrı ağ segmenti, ayrı yetkilendirme) iletilmelidir.
Sonuç: Yerel sistem yöneticisi kendi sunucusundaki logu silse dahi, kopyası merkezi log sunucusunda çoktan arşivlenmiş olur.
Olağandışı erişim örüntüleri (Anomaliler)
İzleme mekanizması sadece kurallara bakmaz; kullanıcının normal iş akışından sapan olağandışı hareketleri (anomalileri) arar.
Olağandışı erişim örüntüsü (anomaly), bir kullanıcının veya sürecin tanımlı iş görevinden, alışılmış mesai saatlerinden, olağan veri hacminden veya coğrafi konumundan belirgin biçimde sapan hareketleridir.
Beş temel şüpheli örüntü türü: 1. Zamansal anormallik: Mesai saatleri dışında, gece yarısı veya resmi tatillerde kritik kurumsal verilere erişilmesi. 2. Hacimsel anormallik: Normalde günde 10-20 kayıt görüntüleyen bir memurun, dakikalar içinde 5.000 personelin özlük dosyasını topluca dışa aktarması (bulk download). 3. Konumsal anormallik: Kurum çalışanının hesabıyla olağandışı bir ülkeden veya kurum dışı güvensiz bir IP bloğundan VPN’siz oturum açılması. 4. Dizisel başarısız denemeler: Arka arkaya çok sayıda hatalı parola girişinin hemen ardından gelen tek bir başarılı giriş (kaba kuvvet/brute-force saldırısı belirtisi). 5. Yetki keşfi (yetki dışı erişim denemeleri): Görev tanımı dışındaki bir kaynağa yapılan ısrarlı erişim denemelerinin sistem tarafından 403 Yetkisiz Erişim ile reddedilmesi.
İzleme yöntemleri: Otomatik alarmlar ve insan incelemesi
Etkin bir bilgi güvenliği izleme süreci iki tamamlayıcı mekanizmanın birlikte çalışmasıyla kurulur:
Otomatik eşik alarmları (Kural tabanlı izleme):
Önceden tanımlanmış kurallara göre sistemin anında reaksiyon vermesidir.
Örnek (Kuzey Üniversitesi kuralı): “Ardışık 3 hatalı parola girildiğinde hesabı 30 dakika kilitle ve ilgili personele/güvenlik sorumlusuna bildirim gönder.”
Örnek: “Tek seferde 500’den fazla kayıt dışa aktarılırsa işlemi askıya al ve onay iste.”
Dönemsel insan gözden geçirmesi (Yönetsel inceleme):
Yetkili yöneticilerin veya güvenlik denetçilerinin log özetlerini ve anormallik raporlarını periyodik olarak (haftalık/aylık) gözden geçirmesidir.
Örnek: “Öğrenci İşleri Müdürü’nün her pazartesi sabahı geçen haftaya ait mesai dışı erişim ve yetki reddi raporlarını inceleyip imzalaması.”
Olay: Kuzey Üniversitesi ÖBS sunucusunda öğretim elemanı mehmet.demir hesabına ait şu erişim kayıtları tespit edilmiştir: - 14 Kasım Cumartesi 03.22 - 03.28: Yabancı bir IP adresinden ardışık 12 adet Giris_Basarisiz (Hatalı Parola) kaydı. - 14 Kasım Cumartesi 03.29: Aynı IP adresinden Giris_Basarili. - 14 Kasım Cumartesi 03.31:ogrenci-iletisim-bilgileri varlığından Toplu_Disa_Aktarma (Excel Export): 3.500 öğrenci kaydı.
Adım adım çözüm ve güvenlik analizi: 1. Örüntü teşhisi: Ardışık 12 başarısız deneme bir kaba kuvvet (brute-force) saldırısını; hafta sonu gece 03.29’daki giriş zamansal ve konumsal anormalliği; 3.500 kaydın indirilmesi ise hacimsel anormalliği gösterir. 2. Güvenlik anlamı: Parola tahmin edilmiş veya kırılmış, hesap ele geçirilmiş (account takeover) ve veri sızıntısı (data exfiltration) gerçekleşmiştir. 3. Kayıt ve izleme değerlendirmesi: Kurumda kayıt tutma işlevi çalışmaktadır (olay saniye saniye kaydedilmiştir). Ancak izleme işlevi başarısız olmuştur: Kurum kuralı olan 3. ardışık başarısız denemede hesap kilitlenmemiş, gece yapılan toplu indirmede nöbetçi personele alarm üretilmemiştir.
Kayıt ve izleme hangi tür kontroldür?
Kontroller, olay karşısındaki işlevlerine göre üç türe ayrılır:
Tür
Ne zaman devreye girer?
Bu haftadan örnek
Önleyici
Olaydan önce; olayın gerçekleşmesini zorlaştırır
Parola politikası, 3 hatalı denemede hesap kilidi, rol ve izin sınırı
Tespit edici
Olay sırasında veya sonrasında; olayı fark ettirir
Parolanın sıfırlanması, oturumun sonlandırılması, düzeltici faaliyet
Kayıt tek başına olayı fark ettirmez; kaydı tespit edici yapan, onu inceleyen izlemedir.
Yönetim sistemi standardı ne bekler?
ISO/IEC 27001 ve ISO/IEC 27002 standartlarında kayıt ve izleme birbiriyle bağlantılı iki temel kontrol olarak tanımlanır:
ISO/IEC 27001:2022 (Yönetim standardı - Madde 9.1): Kurum, bilgi güvenliği performansını ve BGYS’nin etkinliğini değerlendirmek için neyin izleneceğini, ne zaman ölçüleceğini, kimin analiz edeceğini ve sonuçların kime raporlanacağını belirlemelidir.
ISO/IEC 27002:2022 (Uygulama rehberi):
Kontrol 8.15 (Günlük kaydı - Logging): Olayları, kullanıcı işlemlerini, güvenlik olaylarını kaydeden ve koruyan kütüklerin tutulması rehberliği.
Kontrol 8.16 (İzleme faaliyetleri - Monitoring activities): Ağ ve sistemlerin olağandışı davranışlara karşı düzenli taranması, eşik alarmlarının kurulması ve sonuçların gözden geçirilmesi rehberliği.
Standart yazılım veya marka dayatmaz; “Kaydet, kaydı koru, kaydı kurallara göre izle ve incelemenin kanıtını sakla” der.
Bağımsız görev: Kütüphane personelinin özlük modülü denemeleri
Vaka Verisi: Kuzey Üniversitesi ÖBS kütüklerinde yapılan haftalık rutin incelemede şu kayıt örüntüsü saptanmıştır: - Kullanıcı: Kütüphane Dokümantasyon Dairesi memuru canan.ozkan. - Zaman: Hafta içi mesai saatleri içinde (10.00 - 16.00 arası). - Hedef Varlık: ÖBS Personel Özlük ve Maaş Bilgileri Modülü (personel-dosyasi). - Eylem ve Sonuç:Modul_Erisim_Talebi\(\rightarrow\) Gün boyunca tam 40 kez 403 Yetkisiz Erişim / Erişim Engellendi (Yetki Reddi).
Sorular: 1. Örüntü türü ve güvenlik tespiti: Bu kayıt dizisindeki olağandışı örüntünün türünü ve güvenlik açısından ne anlama geldiğini tanımlayınız. 2. “Sistem zaten engellemiş” yanılgısı: Sistemin 40 denemeyi de başarıyla engellemiş olmasının bu olayı kapatmaya neden yetmeyeceğini yönetimsel güvenlik gerekçesiyle açıklayınız. 3. Yönetsel ve teknik aksiyon: Bu bulgu karşısında kurumda işletilmesi gereken süreci; sorumlu aktörleri (birim yöneticisi, BT güvenlik sorumlusu), incelenecek ek kayıtları ve düzenlenecek tutanağı belirterek yazınız.
Bağımsız görev şablonu ve görünür ölçütler
Soru 3 için Yönetsel ve Teknik Aksiyon Süreci Şablonu: