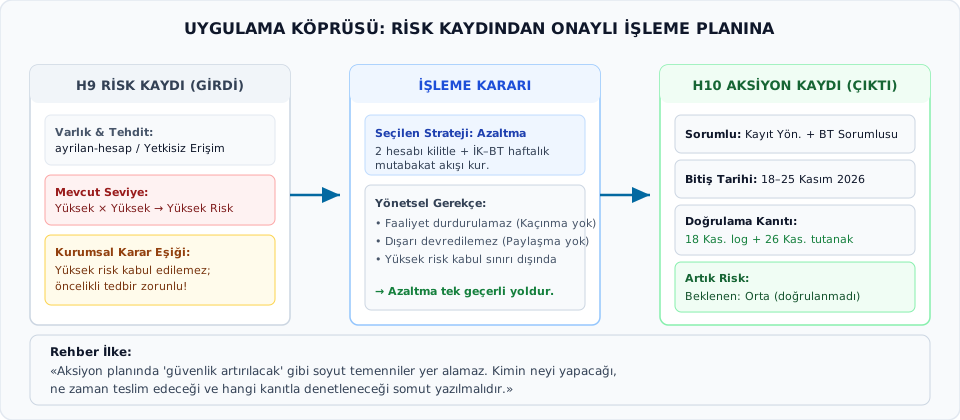
Temel ilke: Risk analizi yalnızca teşhistir; tek başına riski azaltmaz, ortadan kaldırmaz ya da yönetmez.
Uygulama verisi:Duru Eğitim Merkezi H9 nitel risk değerlendirme kütüğü, kurumsal roller ve kabul ölçütleri.
Beklenen çıktı: Seçilen kurumsal stratejiyi, sorumluyu, kaynak-takvim sınırlarını ve doğrulama kanıtını içeren onaylı işleme planı.
Göreviniz:
Kurumun kurumsal rollerini, kabul ölçütlerini ve H9 risk değerlendirme kütüğünü inceleyin.
ayrilan-hesap senaryosunun rehber işleme kararını, aksiyon adımlarını ve doğrulanmış artık risk kaydını analiz edin.
geri-yukleme ve takvim-dosyasi durumları için bağımsız risk işleme planlarını başarı ölçütlerine uygun olarak doldurun.
Kurum, kişiler, sistemler ve operasyonel veriler kurgusaldır.
Risk kaydından işleme planına geçiş: Karar köprüsü
Değerlendirme kaydı (Risk Register) ile İşleme Planı (Risk Treatment Plan) arasındaki temel farklar:
Karşılaştırma Ekseni
Risk Değerlendirme Kaydı
Risk İşleme ve Aksiyon Planı
Temel soru
Risk nedir, tehdit ve zafiyet nerede, düzey ne?
Hangi stratejiyi seçeceğiz, kim ne zaman ne yapacak?
Kurumsal işlev
Mevcut durum tespiti ve risk düzeyinin hesaplanması
Riski düşürmek için onaylı görev ve bütçe tahsisi
Rol ve yetki
Risk analisti (ölçer, gerekçelendirir)
Karar yetkilisi (onaylar), İş Sahibi, Uygulayıcı
Temel çıktı
Nitel olasılık, etki ve 3×3 matris düzeyi
İşleme seçeneği, somut aksiyon, kaynak, kanıt, artık risk
Karar köprüsü ve onaylı aksiyon şeması
Duru Eğitim Merkezi kurumsal rolleri ve karar ölçütleri
Planlama adımlarında başvurulacak yetki çerçevesi ve kurumsal kurallar:
Kurumsal Roller ve Sorumluluklar: - Kayıt Birimi Yöneticisi: Kursiyer sözleşmelerinin, kimlik kayıtlarının ve eğitim operasyonunun iş sahibidir; risk izleme ve doğrulama sürecinden yönetime karşı sorumludur. - BT Sistem Sorumlusu: Sunucuların, kullanıcı hesaplarının, yedekleme altyapısının ve ağ izinlerinin teknik uygulayıcısıdır. - Merkez Müdürü: Bütçe onayı, kabul edilemez risklerin yönetimi ve birimler arası koordinasyondan sorumlu nihai karar yetkilisidir.
Kurumun Risk Kabul Ölçütleri:
Risk Düzeyi
Kurumsal Kabul Koşulu ve Yetki Sınırı
Düşük Risk
İlgili iş sahibinin rutin izleme kaydıyla kabul edilebilir.
Orta Risk
Gerekçeli yönetim kararı ve tanımlı bir gözden geçirme tarihiyle kabul sınırında değerlendirilebilir.
Yüksek Risk
Kurumun kabul sınırı dışındadır. Mevcut hâliyle kabul edilemez; öncelikli tedbir planlanması zorunludur.
H9 risk değerlendirme kütüğü: Yüksek riskli durumlar (1/2)
Geçen hafta hazırlanan ve işleme planına girdi oluşturan yüksek risk kayıtları:
Kısa Ad
Varlık & Sahibi
Tehdit & Zafiyet
Kontrol Kanıtı
Değerlendirme
ayrilan-hesap
80 kursiyer sözleşmesi / Kayıt Yöneticisi
Eski personelin açık kalan hesapla uzaktan yetkisiz erişimi
Kural var; 10 ayrılıştan 2 hesap 7 gün açık kaldı
Olasılık: Yüksek Etki: Yüksek Düzey: Yüksek Risk
geri-yukleme
Kursiyer Kayıt VT / Kayıt & BT Sorumlusu
Donanım arızasında veritabanının kurtarılamaması
Otomatik yedek var; son 6 haftada 2 test başarısız
Olasılık: Orta Etki: Yüksek Düzey: Yüksek Risk
H9 risk değerlendirme kütüğü: Orta riskli durum (2/2)
Kabul sınırında yer alan orta düzey risk kaydı:
Kısa Ad
Varlık & Sahibi
Tehdit & Zafiyet
Kontrol Kanıtı
Değerlendirme
takvim-dosyasi
Haftalık Ders Programı / Kayıt & Koordinatör
Ortak alandaki takvimde sehven yetkisiz değişiklik
8 personelden 6’sının izni açık; ayda 3 hata
Olasılık: Yüksek Etki: Düşük Düzey: Orta Risk
Pedagojik Ayrım: Yüksek riskler kurum kabul sınırının dışındadır ve mutlaka azaltıcı tedbir gerektirir. Orta risklerde ise gerekçeli yönetim kararı ve izleme takvimi işletilebilir.
Risk aksiyon planı mimarisi: Aksiyon kaydının alanları (1/2)
Onaylı bir risk işleme planı tablosunda bulunması gereken ilk dört temel alan:
Risk Kısa Adı ve Başlangıç Düzeyi: İlgili riskin kimliği ve değerlendirilmiş düzeyi (ör. ayrilan-hesap / Yüksek Risk).
Seçilen İşleme Seçeneği ve Gerekçesi: Dört seçenekten hangisinin neden seçildiği (Azaltma, Kaçınma, Paylaşma, Kabul).
Yapılacak Somut İş (Aksiyon Adımları): Kimin neyi nasıl yapacağını belirten net operasyonel adımlar.
Görev ve Sorumluluk Dağılımı:
Karar Yetkilisi: Onayı veren ve bütçeyi tahsis eden yönetici.
İş Sahibi: Sürecin doğru işlemesinden hesap veren yönetici.
Teknik Uygulayıcı: İşi sahada gerçekleştiren uzman.
Risk aksiyon planı mimarisi: Aksiyon kaydının alanları (2/2)
Aksiyon kaydını tamamlayan kaynak, doğrulama ve kapanış alanları:
Ayrılan Kaynak ve Hedef Tarih: Tahsis edilen adam-saat/bütçe ve kesin bitiş takvimi.
Doğrulama Yöntemi ve Kanıtı: İşin bittiğini gösteren bağımsız sistem logu, test raporu veya tutanak.
Beklenen Artık Risk: Kontroller uygulandığında hedeflenen teorik olasılık, etki ve matris düzeyi.
Kalan Riskin İzlenmesi ve Kapanış: Riskin nasıl takip edileceği ve periyodik gözden geçirme kuralı.
Kurum aynı kaydı tek satırlık plan tablosunda da tutabilir
Birçok kurumun risk işleme planı tablosu yedi sütunludur. Bu sütunlar aksiyon kaydının alanlarına karşılık gelir:
Kurum tablosundaki sütun
Aksiyon kaydındaki alan
Risk
1. Risk kısa adı
Mevcut düzey
1. Başlangıç düzeyi
İşleme yöntemi
2. İşleme seçeneği
Yapılacak işlem
3. Somut iş
Sorumlu
4. Görev ve sorumluluk
Tarih
5. Hedef tarih
Hedeflenen düzey
7. Beklenen artık risk
Çoğu kısa tabloda yok
2. Gerekçe, 6. Doğrulama kanıtı, 8. İzleme ve kapanış
Kısa tabloya sığmayan üç alanı çalışmanızda eksik bırakmayın.
Rehber: ayrilan-hesap — İşleme kararı ve gerekçe (1/2)
Rehber durumumuz için yönetim kararını ve gerekçesini kuralım:
Risk Kimliği ve Başlangıç Düzeyi:ayrilan-hesap / Yüksek Risk (Kabul edilemez).
Seçilen İşleme Seçeneği:Riski Azaltma (Mitigation)
Gerekçe: Kursiyer sözleşmelerinin yönetimi kurumun temel faaliyetidir, faaliyet durdurulamaz (kaçınılamaz); kullanıcı erişim yönetimi iç süreçtir, dışarıya devredilemez (paylaşılamaz); Yüksek Risk kurum kabul sınırının dışındadır (kabul edilemez). Kurallar ve kontroller güçlendirilerek olasılık düşürülmelidir.
Rehber: ayrilan-hesap — Somut aksiyon ve görev dağılımı (2/2)
Operasyonel adımlar, sorumluluk zinciri ve kaynak sınırları:
Yapılacak Somut İş (Aksiyon Adımları):
Acil Müdahale Adımı: H9 testinde açık kaldığı saptanan 2 eski personelin kullanıcı hesabı derhal dondurulur, uzaktan erişim izinleri ve parola geçerlilikleri iptal edilir.
Süreç Entegrasyonu Adımı: İK ayrılış bildirimleri ile BT hesap kapatma süreci arasında yazılı mutabakat prosedürü devreye alınır; personelin işten ayrıldığı gün mesai bitimine kadar BT’ye bildirim yapılması ve hesabın aynı gün kapatılması zorunlu kılınır.
Görev Dağılımı:
Karar Yetkilisi: Merkez Müdürü (onay ve kaynak tahsisi).
İş Sahibi: Kayıt Birimi Yöneticisi (süreç ve veri sorumlusu).
Teknik Uygulayıcı: BT Sistem Sorumlusu (hesap kapatma ve test).
Kaynak ve Hedef Tarih: 4 BT adam-saati, 2 yönetici adam-saati; acil kapatma 18 Kasım 2026, süreç kontrolü 25 Kasım 2026.
Rehber: ayrilan-hesap — Doğrulama kanıtları (1/2)
Aksiyonun yazılması riski düşürmez; sonucun test edilmesi ve belgelenmesi gerekir:
1. Kanıt (18 Kasım Acil Dondurma): BT kullanıcı yönetim sistemi hesap dondurma logu ve dış ağdan uzaktan erişim deneme testi raporu (engellendiği teyitli).
2. Kanıt (26 Kasım Süreç Kontrolü): 19–25 Kasım döneminde gerçekleşen 10 yeni ayrılışın tamamının aynı gün kapatıldığını gösteren İK-BT haftalık mutabakat tutanağı.
Rehber: ayrilan-hesap — Artık risk ve izleme (2/2)
Risk kontroller uygulandıktan sonra sıfırlanmaz; kalan pay yönetilir:
Beklenen Artık Risk (18 Kasım): Olasılık Düşük, Etki Yüksek kesişimiyle Orta Risk (Kurum kabul sınırına girer; izlemeye devredilir).
Doğrulanmış Artık Risk (26 Kasım): 10 yeni ayrılış zamanında kapatılmıştır. Ancak geç bildirim ihtimali bütünüyle sıfırlanamaz; risk düzeyi Orta Risk olarak doğrulanır.
İzleme Kuralı: Kayıt Birimi Yöneticisi sorumluluğunda ayda bir kez rutin örneklem kontrolüyle izlenir.
4 BT adam-saati, 2 yönetici adam-saati; 18–25 Kasım 2026
Tahsis edilen operasyonel bütçe ve takvim.
Doğrulama Kanıtı
18 Kasım dondurma logu + 26 Kasım 10 ayrılışın kapatma tutanağı
Sözlü beyan değil, bağımsız denetim izi.
Beklenen Artık Risk
H9 matris kesişimiyle Orta Risk (Düşük Olasılık, Yüksek Etki)
Kontrolün hedeflenen teorik sonucu.
Doğrulanan Durum & İzleme
26 Kasım kontrolüyle Orta Risk doğrulandı; aylık örneklemle izlenecek
Kayıt Birimi Yöneticisi sorumluluğunda rutin takip.
Bağımsız görev: İki durum için risk işleme planı üretimi
Şimdi vaka paketindeki diğer iki durum için risk işleme seçeneklerini belirleyecek ve aksiyon planlarını oluşturacaksınız.
Çalışılacak Durumlar: 1. geri-yukleme: Veri yedekleme ve kurtarma testi durumu (Yüksek Risk / Kabul edilemez). 2. takvim-dosyasi: Haftalık ders programı takvim dosyası yetki fazlalığı durumu (Orta Risk / Kabul sınırında).
Yapılacak Adımlar: * Durumun başlangıç risk düzeyine ve kurumsal kabul ölçütlerine uygun işleme seçeneğini (Azaltma, Kaçınma, Paylaşma, Kabul) belirleyin ve gerekçelendirin. * Somut, ölçülebilir ve doğrulanabilir aksiyon adımlarını yazın. * Kurumsal rolleri (Merkez Müdürü, Kayıt Birimi Yöneticisi, BT Sistem Sorumlusu) doğru yetkilendirin. * Size verilen kaynak ve takvim sınırlarına sadık kalın. * Kapanış kanıtını ve beklenen artık riski belirleyin.
Görev verisi ve sınırları: geri-yukleme (1/2)
geri-yukleme durumu için operasyonel kaynak ve yetki sınırları:
Boyut
Durum Verisi ve Kurumsal Koşullar
Başlangıç Değerlendirmesi
Yüksek Risk (Orta Olasılık, Yüksek Etki, kabul edilemez)
Mevcut Durum
28 gecelik yedek sağlam; son 6 haftada 2 geri yükleme testi başarısız
Kaynak Sınırı
En çok 8 BT adam-saati ve 2 Kayıt Birimi adam-saati
Hedef Tarih
20 Kasım 2026 (Test sunucusu ve güncel VT kopyası hazır)
Kritik Koşul
Henüz test yapılmamıştır; beklenen artık risk yazılmalıdır
Görev verisi ve sınırları: takvim-dosyasi (2/2)
takvim-dosyasi durumu için operasyonel kaynak ve yetki sınırları:
Boyut
Durum Verisi ve Kurumsal Koşullar
Başlangıç Değerlendirmesi
Orta Risk (Yüksek Olasılık, Düşük Etki, kabul sınırında)
Mevcut Durum
8 personelden 6’sının yetkisi açık; son ayda 3 sehven hata
Kaynak Sınırı
En çok 2 planlayıcı adam-saati / hafta
Yetki ve Onay
Karar Merkez Müdürü’ndedir; 14 gün sonra gözden geçirme imkânı
Karar Esnekliği
Merkez Müdürü onayıyla gözden geçirme takvimi veya yetki kısıtlama
Başarı ve değerlendirme ölçütleri
Risk işleme planlarınızı tamamlarken şu dört temel ölçüte göre değerlendirileceksiniz:
İşleme Seçeneği Uyumu: Kurum kabul ölçütüyle tutarlı seçim; yüksek risk gerekçesiz kabul edilemez.
Somut Görev Tanımı: “Önlem alınacak” gibi temenniler yerine rol, adım ve ortam net yazılmalıdır.
Kanıta Dayalı Doğrulama: Tamamlanma sözlü beyana değil; test günlüğü, matris veya tutanağa bağlanmalıdır.
Artık Risk ve Zamanlama: Testi yapılmamış aksiyon için risk kapandı denilemez; beklenen risk yazılmalıdır.
Çalışma tablosu 1: İşleme seçeneği, aksiyon ve sorumluluklar
Bağımsız iki durum için ilk dört alanı doldurunuz:
Kısa Ad
Seçilen İşleme Seçeneği ve Gerekçesi
Yapılacak Somut İş (Aksiyon Adımları)
Yetki ve Roller (Onay, İş Sahibi, Uygulayıcı)
Kaynak ve Hedef Tarih
geri-yukleme
takvim-dosyasi
Çalışma tablosu 2: Doğrulama kanıtı, artık risk ve izleme
Bağımsız iki durum için doğrulama ve izleme alanlarını tamamlayınız:
Kısa Ad
Doğrulama Yöntemi ve Somut Kanıt
Beklenen Artık Risk (Olasılık, Etki, Matris Düzeyi)
Kalan Riskin Kabulü ve İzleme Koşulu
geri-yukleme
takvim-dosyasi
Öz değerlendirme ve plan kontrolü
Risk planlarınızı teslim etmeden önce şu kontrol sorularıyla yanıtlarınızı sınayınız:
geri-yukleme senaryosunda Yüksek Risk düzeyindeki durumu Merkez Müdürü onayıyla dahi salt sözlü beyanla “riski kabul ettik” diyerek bıraktınız mı?
geri-yukleme için henüz doğrulama testi yapılmadığı hâlde “test yapıldı, risk hemen Düşük düzeye indi ve kapandı” yazdınız mı?
takvim-dosyasi senaryosunda “özel erişim yönetim yazılımı satın alalım” gibi 2 saatlik planlayıcı ve bütçe sınırlarını aşan tedbirler yazdınız mı?
Aksiyon adımlarında teknik uygulayıcıyı ve somut doğrulama kanıtını belirtmeden yalnızca “önlem alınacak” deyip bıraktınız mı?
İşleme planından olay yönetimine: 4. Saate çıkış
Peki, biz işleme planını hazırlarken ya da tedbiri devreye almadan önce tehdit fiilen gerçekleşirse ne olur?
Bu saatte tamamlanan (Uygulama 1):
Değerlendirilmiş üç risk için işleme seçenekleri seçildi.
Aksiyon adımları, sorumlular, takvim ve doğrulama kanıtları kütüğe işlendi.
Beklenen artık risk ile doğrulanmış artık risk ayrımı yapıldı.
Gelecek saatte işlenecek (Uygulama 2):
Duru Eğitim Merkezi’nde işleme planı sürerken gerçek bir yetki ihlali olayı yaşanırsa ne yapılacak?
Açık kalan eski hesaptan 5 sözleşmenin indirildiği tespit edildiğinde: bildirim, acil müdahale, erişim kısıtlama, delil koruma ve güvenli kurtarma adımları nasıl işletilecek?