Uygulama: Gerçekleşmiş Yetki Olayı ve Olay Aksiyonu
BGT 201 — Bilgi Güvenliği Yönetimi I
Öğr. Gör. Oktay Cesur
2026-11-17
Görev: Planlanan tedbirden kapıya dayanan kriz müdahalesine
Uygulama bağlamı: Risk işleme planı (Risk Treatment Plan) takvimdeyken sahada gerçekleşen yetki ihlaline acil müdahale, zararı sınırlandırma ve hizmet sürekliliği.
Çalışılacak veri: Duru Eğitim Merkezi kurumsal rolleri, müdahale süre hedefleri ve 16 Kasım sabahı yaşanan ayrilan-hesap olay kütüğü.
Beklenen çıktı: Doğrulanan kanıtlara dayalı beş aşamalı olay aksiyon kaydı ve kalıcı risk planına devredilecek açık hususlar tablosu.
16 Kasım sabahı yaşanan ayrilan-hesap yetki ihlali vakasının somut verilerini, doğrulanmış kanıtlarını ve bilinmeyenlerini analiz edin.
Rehber satır üzerinden olay aksiyon kaydının alanlarını kavrayın; sınırlandırma, hizmetin sürmesi, güvenli kurtarma ve açık kalan hususlar adımlarını bağımsız olarak planlayın.
Kurum, kişiler, log kayıtları ve operasyonel veriler kurgusaldır.
Risk aksiyonu ile olay aksiyonunun farkı: Zaman baskısı ve refleksler
Risk aksiyon planı ile olay aksiyon planı arasındaki temel operasyonel farklar:
Karşılaştırma Ekseni
Risk Aksiyon Planı (Uygulama 1)
Olay Aksiyon Planı (Bu Saat)
Zaman boyutu
Geleceğe dönük (proaktif ve planlı)
Gerçekleşen ana dönük (reaktif ve acil kriz)
Temel amaç
Riskin olasılık veya etkisini önceden düşürmek
Hasarı durdurmak (sınırlandırma), hizmeti sürdürmek
Zaman baskısı
Günler, haftalar (planlı termin: 18–25 Kasım)
Dakikalar, saatler (anlık termin: <15 dk, <30 dk)
Kapanış koşulu
Kontrolün kurulması ve doğrulanmış artık risk
Sistemin güvenle kurtarılması, kök neden raporu
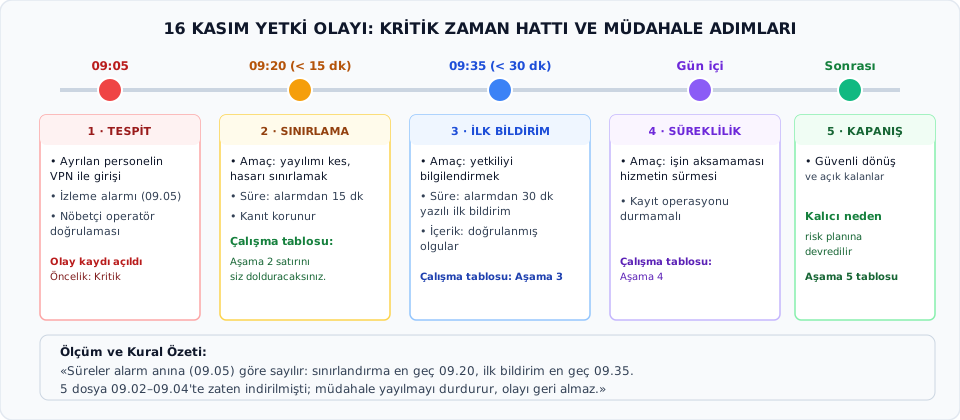
Olay müdahale zaman çizgisi ve kritik eşikler
Duru Eğitim Merkezi kurumsal rolleri ve olay yetki sınırları
Olay anında yetki karmaşasını ve gecikmeleri önlemek için roller ve karar sınırları önceden belirlenmiştir:
Operasyonel Roller ve Kriz Görevleri:
BT Sistem Sorumlusu (Müdahale Ekibi):
Olağan dışı sistem ve ağ hareketlerini doğrular.
Şüpheli hesapları, ağ oturumlarını ve erişim kanallarını teknik olarak derhal sınırlandırır/kilitler.
Mevcut sistem ve erişim loglarını silinmeden ve bozulmadan koruma altına alır.
Kayıt Birimi Yöneticisi (İş Sahibi):
İhlal edilen veya erişilen veri varlığının (öğrenci/kursiyer sözleşmeleri) etki kapsamını değerlendirir.
Birimin meşru operasyonlarının durmaması için alternatif/yedek yetkili personeli devreye alır.
Merkez Müdürü (Nihai Karar ve İletişim Yetkilisi):
Olay müdahale adımlarının onayını verir, birimler arası koordinasyonu sağlar.
Kurum içi ve kurum dışı resmi iletişimi ve nihai yönetim kararlarını yürütür.
H9 ve H10 verilerinin yeniden sunumu: Plan henüz tamamlanmamıştı!
Kurumun 9. haftada değerlendirdiği riskler ve 10. haftanın başında hazırladığı işleme takvimi:
Durum Kısa Adı
H9 Değerlendirmesi
Planlanan İşleme Seçeneği
Hedef Takvim
ayrilan-hesap
Yüksek Risk (Kabul edilemez)
Riski Azaltma (Dondurma + İK süreci)
18 Kasım: Dondurma 25 Kasım: Mutabakat
geri-yukleme
Yüksek Risk (Kabul edilemez)
Riski Azaltma (Geri yükleme tatbikatı)
20 Kasım: Test ortamı
takvim-dosyasi
Orta Risk (Kabul sınırında)
Gerekçeli Kabul veya Azaltma
14 gün sonra gözden geçirme
Kritik Çelişki: Kurum ayrilan-hesap için 18 Kasım’ı hedeflemişti; ancak takvim 16 Kasım’ı gösterirken tehdit fiilen gerçekleşti!
Olay vakası: 16 Kasım 09.02 gerçekleşmiş yetki olayı
Duru Eğitim Merkezi’nde 16 Kasım 2026 sabahı yaşanan olay kütüğü:
Olayın Gelişimi ve Tespit: - 09.02 (Erişim ve İndirme): İki hafta önce kurumdan ayrılmış olan eski kayıt görevlisinin aktif kalan kullanıcı hesabı üzerinden sisteme uzaktan (VPN/dış IP) başarılı giriş yapıldı. - 09.02 – 09.04: Hesap üzerinden Kayıt ve Başvuru Birimi’ne ait 5 kursiyer sözleşme dosyası (kimlik ve iletişim bilgisi içeren PDF’ler) indirildi. - 09.05 (Alarm ve Tespit): BT izleme konsolunda “olağan dışı mesai/lokasyon indirme alarmı” tetiklendi. BT Sistem Sorumlusu bildirimi 09.05’te ekranda gördü.
Doğrulanan Olgular ile Bilinmeyenlerin Ayrımı: - Doğrulanan Kanıt: Eski hesabın oturum açtığı, 5 dosyanın indirildiği IP ve zaman damgasıyla sabittir. - Bilinmeyen 1 (Gerçek Kişi): Hesabı kullanan kişinin gerçekten eski çalışan mı yoksa parolayı ele geçiren başka bir saldırgan mı olduğu bilinmemektedir. - Bilinmeyen 2 (Sızıntı Kapsamı): İndirilen 5 sözleşme dışında başka veri tabanlarına veya dosyalara erişilip erişilmediği henüz araştırılmamıştır.
Kurumsal müdahale hedefleri ve süre sınırları
Duru Eğitim Merkezi yönetiminin bu olay için belirlediği operasyonel başarı ölçütleri ve zaman kısıtları:
Acil Sınırlandırma Hedefi (<15 dakika):
BT Sistem Sorumlusu bildirimi aldığı 09.05 anından itibaren en geç 15 dakika içinde (en geç 09.20’ye kadar) ilgili kullanıcı hesabını dondurmalı, aktif oturumu sonlandırmalı ve uzaktan erişim kapısını kapatmalıdır.
Kayıtların Korunması ve İlk Raporlama (<30 dakika):
Olay anına ait sistem, erişim ve indirme logları adli bütünlüğü bozulmadan yedeklenmeli; en geç 30 dakika içinde (en geç 09.35’e kadar) Merkez Müdürü’ne yazılı ilk bildirim iletilmelidir.
Temel İş Sürekliliği (Kesintisiz Hizmet):
Kayıt birimindeki meşru kursiyer kayıt ve sözleşme işlemleri durdurulmamalı; yetkili yedek personel devreye alınarak hizmet güvenli biçimde sürdürülmelidir.
Doğrulanmış Güvenli Kurtarma:
Olağan erişim izinleri ancak diğer tüm hesaplar taranıp yetkileri ve güvenlik durumları doğrulandıktan sonra yeniden açılmalıdır.
Olay aksiyon planı mimarisi: Müdahale kaydının alanları (1/2)
Olay yönetiminde görevlerin, yetkilerin ve zamanın belgelendiği standart alanlar (Alan 1–4):
Alan No
Alan Adı
Bu Alanda Ne Açıklanır?
1
Aşama / Adım No
Olay yaşam döngüsündeki yeri (Tespit, Sınırlandırma, Süreklilik, Kurtarma, Takip).
2
Somut Eylem (Ne yapılacak?)
Atılacak somut teknik ya da idari adımın açık tanımı.
3
Sorumlu Rol (Kim yapacak?)
Eylemi bizzat icra edecek yetkili kurumsal rol (BT, Kayıt Yöneticisi, Müdür).
4
Başlangıç ve Bitiş Zamanı
Eylemin başladığı ve tamamlandığı saat (dakika hassasiyetiyle).
Olay aksiyon planı mimarisi: Müdahale kaydının alanları (2/2)
Dayanak, kanıt ve açık hususların belgelendiği alanlar (Alan 5–7):
Alan No
Alan Adı
Bu Alanda Ne Açıklanır?
5
Tetikleyici Dayanak
Bu eylemin başlatılmasını gerektiren somut bulgu, kural veya yetki kararı.
6
İşlem ve Sonuç Kaydı
Eylemin tamamlandığını kanıtlayan teknik log, tutanak veya yazılı bildirim.
7
Açık Kalan Husus / Sınır
Bu adımın çözemediği, devam eden inceleme veya devredilen kalıcı risk konusu.
Rehber satır analizi: Tespit ve doğrulama adımının belgelenmesi (1/2)
Adım 1’in (Tespit ve Doğrulama) kurumsal olay kütüğünde nasıl belgelendiğini inceleyelim (Alan 1–4):
İzleme ve log analiz yetkisine sahip teknik roldür.
4. Zaman Aralığı
09.05 – 09.08 (Toplam süre: 3 dakika)
Alarm anından hemen sonra hızlıca tamamlanır.
Rehber satır analizi: Tespit ve doğrulama adımının belgelenmesi (2/2)
Adım 1’in dayanak, kanıt ve açık kalan sınır alanları (Alan 5–7):
Plan Alanı
Kurumsal Uygulama Kaydı (Rehber Çözüm)
Değerlendirme ve Pedagojik Ölçüt
5. Dayanak
İzleme konsolundaki olağan dışı mesai/lokasyon alarmı (Kural: Yetkisiz erişim alarmı).
Somut teknik tetikleyicidir.
6. İşlem Kaydı
Güvenlik konsolu alarm çıktısı ve 09.02–09.04 zaman damgalı 5 indirme satırının log özeti.
Ham veriye dayalı kanıttır.
7. Açık Kalan Sınır
Oturumun açık olduğu ve dosya indirildiği kesindir; ancak indiren kişinin kimliği bilinmemektedir.
Kanıtlanamayan iddia (fail) peşinen yazılmaz.
Bağımsız görev: Gerçekleşmiş yetki olayı aksiyon planını hazırlama
Rehber satır modelini ve kurum verilerini kullanarak, 16 Kasım yetki olayı için aşağıdaki dört aşamanın olay aksiyon tablosunu hazırlayın:
Tamamlanacak Aşamalar:
Aşama 2 — Acil Sınırlandırma ve Delil Koruma: Hesabın dondurulması, oturumun düşürülmesi ve logların bütünlüğünün korunması. (<15 dk hedefi).
Aşama 3 — İlk Durum Bildirimi: Merkez Müdürü’ne yazılı bilgilendirme ve koordinasyonun başlatılması. (<30 dk hedefi).
Aşama 4 — Hizmetin Sürmesi (Temel İş Sürekliliği): Kayıt işlemlerinin durmaması için yedek personelin görevlendirilmesi ve güvenli yetkilendirme.
Aşama 5 — Güvenli Kurtarma, Doğrulama ve Açık Kalanlar: Diğer hesapların taranması, sistemin güvenle normale dönmesi ve kalıcı risk planına devredilecek açık hususların listelenmesi.
Başarı ve değerlendirme ölçütleri: Kayıtta aranacak sınırlar
Olay aksiyon planınız değerlendirilirken şu beş temel sınır aranacaktır:
Rol ve Yetki Uyumu: Teknik işi BT, iş sürekliliğini Kayıt Birimi, nihai onayı Merkez Müdürü yürütmelidir.
Zaman Sınırları: Sınırlandırma en geç 09.20 (<15 dk), ilk bildirim en geç 09.35 (<30 dk) olmalıdır.
Somut Kanıt Kaydı: “Hesap kapatıldı” yerine sistem logu veya tutanak gibi doğrulanabilir kayıt yazılmalıdır.
Varsayımsızlık: Vakada verilmeyen fail kimliği ve senaryolar kesin olgu gibi yazılmamalıdır.
Olayın kapsamı, yapılan acil müdahale ve riskin Merkez Müdürü’ne iletilmesi…
…
…
Kurumsal olay bildirim prosedürü
…
…
Çalışma tablosu: Aşama 4 — Hizmetin sürmesi
Aşama 4 için çalışma şablonunuzu doldurun:
Aşama / No
Somut Eylem Tanımı
Sorumlu Rol
Zaman Aralığı
Tetikleyici Dayanak
İşlem ve Kanıt Kaydı
Açık Kalan Sınır
Aşama 4: Hizmetin Sürmesi
Kayıt operasyonlarının durmaması için yedek yetkili personelin atanması ve çift onay…
…
…
Kayıt birimi iş sürekliliği ihtiyacı
…
…
Çalışma tablosu: Aşama 5 — Güvenli kurtarma ve tarama
Aşama 5 için çalışma şablonunuzu doldurun:
Aşama / No
Somut Eylem Tanımı
Sorumlu Rol
Zaman Aralığı
Tetikleyici Dayanak
İşlem ve Kanıt Kaydı
Açık Kalan Sınır
Aşama 5: Güvenli Kurtarma ve Tarama
Diğer hesap ve yetkilerin taranması, sistemin güvenli doğrulanması ve olağan erişimin açılması…
…
…
Sistemin temiz olduğunun teyidi kuralı
…
…
Çalışma tablosu 3: Doğrulama, açık kalan hususlar ve kalıcı risk bağı
Olay müdahalesi tamamlandığında kurum hangi durumda kalır? Açık kalan hususları ve kalıcı riske devri belirleyin:
No
Açık Kalan Husus / Boyut
Olay Kapanışındaki Mevcut Durum ve Sınır
Devredilen Süreç / Kalıcı Çözüm Adresi
1
Failin Kimliği Sorunu(Adli/Yasal)
…
…
2
Sızıntının Kapsamı(Teknik Boyut)
…
…
3
Kalıcı Kök Neden(Risk Planı Bağı)
…
…
Öz değerlendirme ve olay kaydı kontrol listesi
Çalışmanızı teslim etmeden önce aşağıdaki kontrol sorularıyla doğruluğunu sınayın:
Hafta 10 kapanışı: Olaydan kimlik ve yetki yönetimine (Hafta 11’e çıkış)
Bu derste, planlanan tedbirlerin ötesinde gerçekleşen bir yetki ihlali krizinde kurumsal reflekslerin, zaman kısıtlarının ve belgeleme adımlarının nasıl işletildiğini deneyimlediniz.
Hafta 10’da Neleri Tamamladık? - Teori: Risk işleme seçenekleri, artık risk kavramı, olay yönetiminin 6 adımı ve temel iş sürekliliği. - Uygulama 1: Duru Eğitim Merkezi’nin üç riski için onaylı Risk İşleme Planı ve doğrulanmış artık risk kaydı. - Uygulama 2: 16 Kasım yetki olayına acil müdahale, sınırlandırma, iş sürekliliği, delil koruma ve açık hususların kalıcı plana devri.
Hafta 11’de Nereye Geçiyoruz? - Yaşadığımız olayın kök nedeni neydi? Kullanıcı kimlikleri, rolleri ve erişim yetkileri! - Önümüzdeki hafta: Kimlik doğrulama modelleri, rol tabanlı erişim denetimi (RBAC), yetki matrisleri ve en az yetki (Least Privilege) ilkesi.