Uygulama: rol–varlık–izin matrisi ve sorumluluk zinciri
BGT 201 — Bilgi Güvenliği Yönetimi I
2026-11-17
Görev: Kuzey Üniversitesi ÖBS’de kim, neye, hangi izinle erişmeli?
- Kurumsal bağlam: Kuzey Üniversitesi Bilgisayar Programcılığı ÖBS’sinde öğrenci iletişim bilgileri, ders notları ve kullanıcı yetkileri tutulmaktadır.
- Mevcut sorun: Geçmişte kişisel ricalarla ve gelişigüzel tanımlanan erişim izinleri yetki karmaşasına ve denetim belirsizliğine yol açmıştır.
- İncelenecek veriler: Veri sözlüğündeki üç bilgi kaynağı (
ogrenci-iletisim,ders-notu,yetki-yonetimi), iş rolleri, beş kurumsal karar ilkesi ve çözümlüogrenci-islerirehber satırı. - Beklenen çıktı:
ogretim-elemani,bolum-baskanivebt-yoneticisirolleri için açık koşul ve gerekçelerle doldurulmuş rol–varlık–eylem–koşul matrisi ve sorumluluk zinciri.
Kurum ve problem: kişisel taleplerden kurumsal düzene
Kuzey Üniversitesi’nde ÖBS kullanımında bugüne kadar şu sorunlar gözlenmiştir:
- Yetki genişlemesi: Bir dönem ders veren veya idari işe destek olan personele tam yetki verilmiş, görev bitiminde bu yetkiler geri alınmamıştır.
- Görevlerin birbirine karışması: Not düzeltmelerini hazırlayan personelin düzeltmeyi bizzat onaylayabildiği durumlar yaşanmıştır.
- Teknik yetkinin veri yetkisi sayılması: BT çalışanlarının sistem bakımını yaparken öğrencilerin kişisel iletişim verilerini ve ders başarı notlarını doğrudan görüntülediği tespit edilmiştir.
Yönetim, tüm erişimleri rol–varlık–izin matrisi ile kurumsal kurallara bağlamak istemektedir.
Veri sözlüğü: bilgi kaynakları
ÖBS içerisinde yönetilen üç temel bilgi kaynağı ve kapsamları:
| Kısa ad | Bilgi kaynağı | Temsil ettiği içerik ve risk alanı |
|---|---|---|
ogrenci-iletisim (K-1) |
Öğrenci iletişim kayıtları | Program öğrencilerinin ev adresi, telefon numarası ve kişisel e-posta kayıtları. Gizlilik ve kişisel verilerin korunması önceliklidir. |
ders-notu (K-2) |
Ders başarı ve not kayıtları | BGT201, BLP1003 gibi derslerin ara sınav, final, harf notları ve resmi not düzeltme işlemleri. Bütünlük ve görev ayrılığı önceliklidir. |
yetki-yonetimi (K-3) |
Kullanıcı ve yetki tanımları | ÖBS kullanıcı hesapları, role atamalar, parola ilkeleri ve erişim izinlerini tutan yönetim kayıtları. Yetkilendirme bütünlüğü önceliklidir. |
Veri sözlüğü: iş rolleri — İdari ve akademik (1/2)
Senaryoda tanımlı temel idari ve akademik roller:
| Kısa ad | Rol adı | Kurumdaki meşru iş ihtiyacı ve sınırları |
|---|---|---|
ogrenci-isleri (Öİ) |
Öğrenci İşleri Uzmanı | Sorumlu olduğu programın K-1 kayıtlarını günceller; mezuniyet ve kayıt kontrolü için yayımlanmış K-2 notlarını okur. |
ogretim-elemani (ÖE) |
Öğretim Elemanı | Yalnız resmi görevlendirildiği derslerin K-2 notlarını okur ve not girişi / düzeltme talebi hazırlar. K-1’e erişimi yoktur. |
bolum-baskani (BB) |
Bölüm Başkanı | Programındaki tüm derslerin K-2 kayıtlarını inceler; öğretim elemanlarının hazırladığı not düzeltmelerini onaylar. |
Veri sözlüğü: iş rolleri — Teknik ve üst onay (2/2)
Senaryoda tanımlı teknik işletim ve üst onay rolleri:
| Kısa ad | Rol adı | Kurumdaki meşru iş ihtiyacı ve sınırları |
|---|---|---|
bt-yoneticisi (BT) |
BT Yetki Yöneticisi | Onaylanmış talepleri K-3 üzerinde uygular; K-1 ve K-2 içeriklerini doğrudan görüntüleme meşru hakkı yoktur. Kendi yetkisinde üst onay makamı BT Daire Başkanı / Genel Sekreterlik, uygulayıcı ise ikinci bağımsız sistem yöneticisidir. |
dekanlik-mudurluk (DM) |
Dekanlık / Müdürlük | Bölüm başkanının bizzat hazırladığı düzeltmelerde görev ayrılığı gereği bağımsız onay makamıdır. |
Kurumsal karar ilkeleri (1–3)
Kuzey Üniversitesi Yönetim Kurulu’nun onayladığı kurallar:
- İş ihtiyacı ve kapsam sınırı: Her erişim izni belgelenmiş bir iş görevine ve ilgili program/yarıyıl sınırına bağlıdır. “Gerekebilir” veya “güvenilir çalışan” gerekçesiyle geniş izin verilemez.
- Onay ve uygulama ayrılığı:
- K-1 erişim kararını Öğrenci İşleri Müdürü onaylar.
- K-2 erişim kararını ilgili Bölüm Başkanı onaylar.
- BT Yetki Yöneticisi onaylı kararı K-3’e uygular. Teknik uygulama iş gerekçesi onayı değildir.
- Görevlerin ayrılığı (hazırlayan ≠ onaylayan): K-2 not düzeltmesini hazırlayan kişi aynı işlemde onaylayıcı olamaz. Bölüm Başkanı kendi dersi için düzeltme hazırlarsa, bağımsız onay makamı Dekanlık / Yüksekokul Müdürlüğü olur.
Kurumsal karar ilkeleri (4–5)
Kalan iki kural ve “Erişim Yok” ilkesi:
- Yetki yaşam döngüsü ve geçici erişim:
- Rol değişikliğinde veya kurumdan ayrılışta eski haklar derhal kaldırılır.
- Geçici görevlendirmelerde resmi görev yazısı, erişim kapsamı, başlangıç ve bitiş tarihi belgelenir; süre sonunda hak otomatik kapatılır.
- Ayrıcalıklı hesabın içerik yasağı ve kendi yetkisini artıramama:
- BT yetki yöneticilerine veya sistem yöneticilerine, sırf teknik erişim yetkileri bulunduğu için akademik ve kişisel verileri (
ogrenci-iletisim,ders-notu) okuma veya değiştirme izni verilemez. - BT yöneticisi kendi yetkisini kendisi artıramaz; BT yetki taleplerinde iş onay makamı BT Daire Başkanı / Genel Sekreterlik, teknik uygulayıcı ise ikinci bağımsız sistem yöneticisidir.
- Arıza ve performans incelemesinde veri görme zorunluluğu doğarsa gerekçeli resmi izin alınır ve oturum loglanır.
- BT yetki yöneticilerine veya sistem yöneticilerine, sırf teknik erişim yetkileri bulunduğu için akademik ve kişisel verileri (
Kural: Matriste açıkça izin verilmeyen her hücreye “Erişim Yok” yazılır. Boş bırakmak belirsizliktir.
Matris anatomisi: rol–varlık–eylem–koşul
Erişim kuralını kuran dört temel bileşen ve yönetim zinciri:
- Rol: Karar verilen kurumsal iş rolü (
ogrenci-isleri,ogretim-elemani, vb.). - Kaynak (Varlık): Erişilen bilgi kaynağı (
ogrenci-iletisim,ders-notu,yetki-yonetimi). - İzin / Eylem: Meşru işlem türü (
Oku,Güncelle,Sil,Erişim Yok). - Koşul ve Sorumluluk: Kapsam sınırı, iş gerekçesi, iş onaylayıcısı ve teknik uygulayıcı.
Rol-izin matrisi mimarisi ve görevler ayrılığı
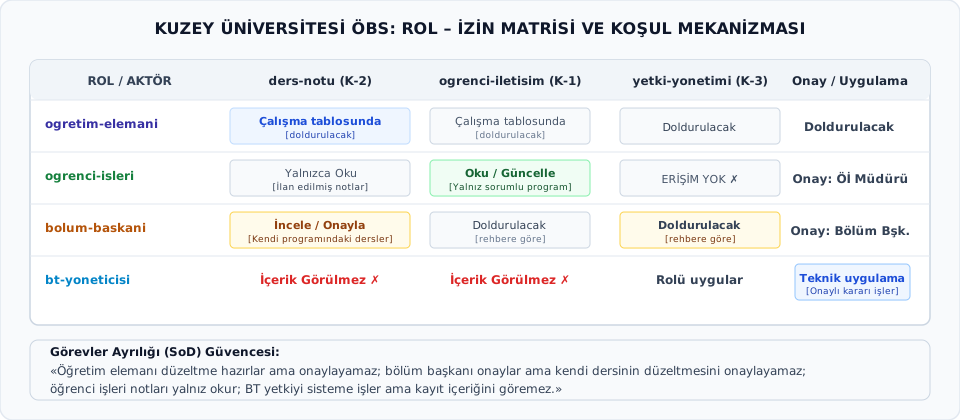
Rehber: Öğrenci İşleri Uzmanı (ogrenci-isleri) matrisi
Aşağıdaki satırlar Öğrenci İşleri Uzmanı rolü için çözülmüş örnektir:
| Rol | Bilgi Varlığı | İzin / Eylem | Koşul ve Sorumluluk Zinciri |
|---|---|---|---|
ogrenci-isleri |
ogrenci-iletisim (K-1) |
Oku / Güncelle | Yalnız sorumlu program; Onay: Öİ Müdürü, Uyg: BT |
ogrenci-isleri |
ders-notu (K-2) |
Yalnızca Oku | Yalnız ilan edilmiş kesin notlar; Onay: Bölüm Bşk |
ogrenci-isleri |
ders-notu (K-2) |
Erişim Yok | Not düzeltme akademik yetkidir (Güncelle/Sil kapalı) |
ogrenci-isleri |
yetki-yonetimi (K-3) |
Erişim Yok | Kullanıcı yönetimi BT görevidir (Tüm eylemler kapalı) |
Rehber analizi: sorumluluk zinciri ve kanıt
Rehber satırda sorumluluk ve kanıt nasıl işler?
İş İhtiyacı Doğar (Öİ göreve başlar)
       ↓
İş Onaylayıcısı (Öğrenci İşleri Müdürü yazılı talep ve atamayı onaylar)
       ↓
Teknik Uygulayıcı (BT Yetki Yöneticisi onay belgesini doğrular ve K-3'e rolü tanımlar)
       ↓
Sistem Kaydı ve Log (Öİ sisteme girip K-1 güncellediğinde zaman damgalı denetim izi oluşur)- Başlangıç kanıtı: Görevlendirme yazısı ve Öğrenci İşleri Müdürü’nün imzalı yetki talep formu.
- Sonuç kanıtı: K-3 üzerinde role atanmış kullanıcı hesabı ve ÖBS yetki tanımlama günlüğü.
ISO/IEC 27001:2022 bağlantısı: kontrollerin işlevi
Kurduğumuz matris, ISO/IEC 27001:2022 standardının yönetim ve kontrol gereksinimlerine karşılık gelir:
| Standart referansı | Bu uygulamadaki somut karşılığı |
|---|---|
| Madde 5.3 (Roller, sorumluluklar ve yetkiler) | Her rolün bilgi güvenliğine ilişkin yetki ve sorumluluk sınırlarının belirlenmesi. |
| Ek A 5.3 (Görevlerin ayrılması) | Notu hazırlayan ile onaylayanın, iş gerekçesini onaylayan ile teknik uygulayanın ayrılması. |
| Ek A 5.15 (Erişim kontrolü) | Varlıkların erişim kurallarının iş ve güvenlik gereksinimlerine göre matrise bağlanması. |
| Ek A 5.18 (Erişim hakları) | Erişim haklarının verilmesi, kısıtlanması, değiştirilmesi ve kaldırılması sürecinin işletilmesi. |
Kontrol numarası ezberlemek amaç değildir; kararın hangi riski önlediğini bilmek esastır.
Bağımsız görev ve başarı ölçütleri
Göreviniz: Kalan üç rol için matris şablonlarını doldurun:
ogretim-elemani(ÖE)bolum-baskani(BB)bt-yoneticisi(BT)
Başarı ölçütleri:
- Her rolün K-1, K-2 ve K-3 kaynaklarıyla kesişimi eksiksiz değerlendirilmiş olmalıdır.
- Yetkisiz veya izin verilmeyen kesişimlerde açıkça “Erişim Yok” yazılmalıdır.
- K-2 not işlemlerinde görevlerin ayrılığı (hazırlayan ≠ onaylayan) ilkesi koşullarda ve onay makamında gösterilmelidir.
- İş onaylayıcısı (veri/iş sahibi) ile teknik uygulayıcı (BT) hiçbir hücrede aynı rol olarak yazılmamalıdır.
- İzin ve sorumluluk kararları kurumsal karar ilkeleriyle gerekçelendirilmelidir.
Görev şablonu 1: Öğretim Elemanı (ogretim-elemani)
Aşağıdaki 4 sütunlu şablonu ogretim-elemani rolü için doldurun:
| Rol | Kaynak / Varlık | İzin / Eylem | Koşul, Onaylayıcı ve Uygulayıcı |
|---|---|---|---|
ogretim-elemani |
ogrenci-iletisim (K-1) |
||
ogretim-elemani |
ders-notu (K-2) — Giriş |
||
ogretim-elemani |
ders-notu (K-2) — Düzeltme |
||
ogretim-elemani |
ders-notu (K-2) — Onaylama / Silme |
||
ogretim-elemani |
yetki-yonetimi (K-3) |
İpucu: Öğretim elemanı kendi dersinin notunu girer; not düzeltmesinde hazırlayıcıdır ama onaylayıcı değildir.
Görev şablonu 2: Bölüm Başkanı (bolum-baskani)
Aşağıdaki 4 sütunlu şablonu bolum-baskani rolü için doldurun:
| Rol | Kaynak / Varlık | İzin / Eylem | Koşul, Onaylayıcı ve Uygulayıcı |
|---|---|---|---|
bolum-baskani |
ogrenci-iletisim (K-1) |
||
bolum-baskani |
ders-notu (K-2) — İnceleme |
||
bolum-baskani |
ders-notu (K-2) — Başkası düzeltirse |
||
bolum-baskani |
ders-notu (K-2) — Kendisi düzeltirse |
||
bolum-baskani |
yetki-yonetimi (K-3) |
İpucu: Bölüm başkanı hem yöneticidir hem öğretim elemanıdır. Kendi dersinin not düzeltmesinde bağımsız üst onaya dikkat edin.
Görev şablonu 3: BT Yetki Yöneticisi (bt-yoneticisi)
Aşağıdaki 4 sütunlu şablonu bt-yoneticisi rolü için doldurun:
| Rol | Kaynak / Varlık | İzin / Eylem | Koşul, Onaylayıcı ve Uygulayıcı |
|---|---|---|---|
bt-yoneticisi |
ogrenci-iletisim (K-1) |
||
bt-yoneticisi |
ders-notu (K-2) |
||
bt-yoneticisi |
yetki-yonetimi (K-3) — Tanımlama / Değiştirme |
||
bt-yoneticisi |
yetki-yonetimi (K-3) — Kendi yetkisini onaylama |
İpucu: BT yöneticisi sistemi işletir ama verinin sahibi değildir. Kendi yetkisinde üst onay makamı ve ikinci uygulayıcı kuralını hatırlayınız.
Öz değerlendirme ve kontrol listesi
Tablolarınızı teslim etmeden önce şu beş soruyu yanıtlayın:
- “Erişim Yok” kararları: Yetkisiz kesişimleri boş bırakmak yerine gerekçesiyle “Erişim Yok” yazdınız mı?
- Görev ayrılığı testi: Kendi hazırladığı not düzeltmesini kendisi onaylayan bir satır var mı?
- Teknik vs iş onayı: BT Yetki Yöneticisi’ni iş gerekçesini onaylayan makam olarak yazdığınız bir yer kaldı mı?
- İçerik yasağı: BT Yetki Yöneticisi’ne K-1 veya K-2 içeriklerini doğrudan görüntüleme izni verdiniz mi?
- Kapsam ve koşul: İzinlerin hangi program veya dersle sınırlı olduğunu koşul sütununda belirttiniz mi?