Uygulama: erişim talepleri ve görev ayrılığı kararı
BGT 201 — Bilgi Güvenliği Yönetimi I
2026-11-17
Görev: Kuzey Üniversitesi ÖBS’de gelen erişim taleplerini değerlendirmek
- Vaka bağlamı: Kuzey Üniversitesi Bilgisayar Programcılığı ÖBS işlemlerinde rol ve yetki sınırları tanımlıdır; çalışanlardan, akademisyenlerden ve teknik birimlerden yeni yetki talepleri gelmektedir.
- İncelenecek veriler:
- Veri sözlüğündeki üç bilgi kaynağı (
ogrenci-iletisim,ders-notu,yetki-yonetimi) ve beş iş rolü - Kurumun beş temel karar ilkesi ve çözümlü
T-01rehber talep kaydı
- Veri sözlüğündeki üç bilgi kaynağı (
- Yapılacak çalışma ve çıktı: Beş bağımsız talep kartını (
T-02,T-03,T-04,T-05,T-06) kurumsal kurallarla sınayarak karar, gerekçe, iş onaylayıcısı, teknik uygulayıcı ve tutulacak kayıt alanlarını üretmek. - Temel ilke: Tüm kararları teknik kolaylığa veya kişisel ricalara değil, belgelenmiş kurallara ve bilgi güvenliği yönetimi ilkelerine dayandırmak.
Operasyonel bağlam: talepler nereden gelir, nasıl değerlendirilir?
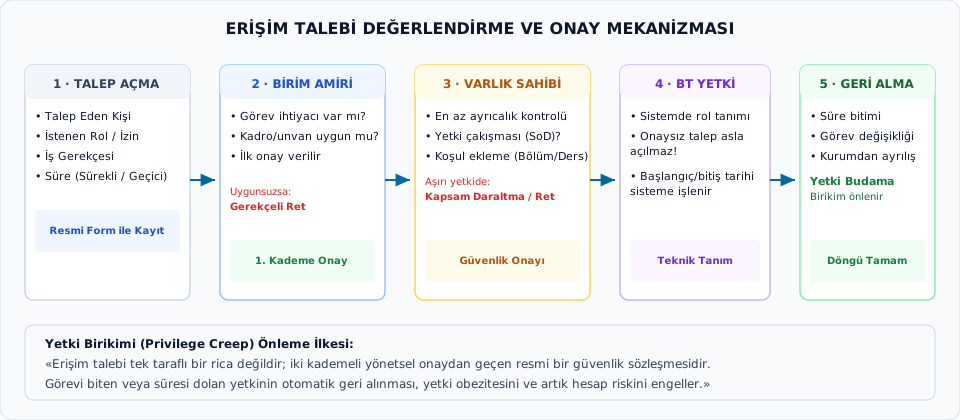
Canlı bir organizasyonda erişim talepleri rastgele e-postalarla veya sözlü ricalarla karşılanamaz. Her talebin belirli bir süreçten geçmesi gerekir:
- Talep sahibi: Bir iş ihtiyacı nedeniyle sisteme erişim veya yetki artışı isteyen kullanıcı.
- İş ve süreç sahibi (onay makamı): Erişilmek istenen bilginin kurumsal sorumluluğunu taşıyan yönetici (Öğrenci İşleri Müdürü, Bölüm Başkanı).
- Teknik uygulayıcı: Onaylanmış talebi sisteme tanımlayan BT Yetki Yöneticisi.
- Güvenlik denetimi: Talebin kurumsal politikalara, görev ayrılığına ve en az ayrıcalık ilkesine uygunluğunu sınayan mekanizma.
Temel kural: Bir talep teknik olarak uygulanabilir olsa dahi, iş gerekçesi ve uygun onay zinciri yoksa sisteme işlenemez.
Talep değerlendirme ve onay akış şeması
Veri sözlüğü: bilgi kaynakları ve risk alanları
Kuzey Üniversitesi ÖBS’de yönetilen ve erişim taleplerine konu olan üç bilgi kaynağı:
| Kısa ad | Bilgi kaynağı | Kapsam ve temel risk alanı |
|---|---|---|
ogrenci-iletisim (K-1) |
Öğrenci iletişim kayıtları | Program öğrencilerinin ev adresi, telefon numarası ve kişisel e-posta adresleri. Kişisel veri gizliliği esastır. |
ders-notu (K-2) |
Ders başarı ve not kayıtları | Ara sınav, final, harf notları ve not düzeltme işlemleri. Veri bütünlüğü ve görev ayrılığı esastır. |
yetki-yonetimi (K-3) |
Kullanıcı hesapları ve izinler | Kullanıcı hesapları, role atamalar ve yetki tabloları. Yetkilendirme bütünlüğü ve hesap verebilirlik esastır. |
Veri sözlüğü: kurumsal roller ve sorumluluk sınırları
Taleplerde adı geçen ve karar zincirinde yer alan aktörler:
| Kısa ad | Rol adı | Kurumsal görev tanımı ve sınırları |
|---|---|---|
ogrenci-isleri (Öİ) |
Öğrenci İşleri Uzmanı | Sorumlu programın K-1 kayıtları; kesin K-2 notlarını yalnızca okur |
ogretim-elemani (ÖE) |
Öğretim Elemanı | Görevli olduğu dersin K-2 not girişi/düzeltmesi; K-1’e erişimi yok |
bolum-baskani (BB) |
Bölüm Başkanı | Programdaki derslerin K-2 not denetimi ve not düzeltme onayı |
bt-yoneticisi (BT) |
BT Yetki Yöneticisi | Onaylı yetkileri K-3’e uygular; K-1 ve K-2 verisine içerik erişimi yok |
dekanlik-mudurluk (DM) |
Dekanlık / Müdürlük | Birim yöneticisinin bizzat taraf olduğu işlemlerde bağımsız üst onay |
Kurumsal karar ilkeleri (1–3)
Kuzey Üniversitesi Yönetim Kurulu’nun onayladığı temel kurallar:
- İş ihtiyacı ve kapsam sınırı: Her erişim izni belgelenmiş bir iş görevine ve ilgili program/ders sınırına bağlıdır. “İleride gerekebilir” veya “güvenilir personel” gerekçesiyle kapsam dışı izin verilemez.
- Onay ve uygulama ayrılığı:
- K-1 erişim kararını Öğrenci İşleri Müdürü onaylar.
- K-2 erişim kararını ilgili Bölüm Başkanı onaylar.
- BT Yetki Yöneticisi onaylı kararı K-3’e uygular. Teknik uygulama iş gerekçesi onayı değildir.
- Görevlerin ayrılığı (hazırlayan ≠ onaylayan): K-2 not düzeltmesini aynı işlemde hazırlayan kişi onaylayamaz. Bir çalışan hazırladığı işlemde onay makamı olamaz; çıkar çatışmasını önlemek üzere bağımsız bir üst onay makamı atanır.
Kurumsal karar ilkeleri (4–5)
Kuzey Üniversitesi Yönetim Kurulu’nun onayladığı tamamlayıcı kurallar:
- Rol değişikliği ve geçici erişim:
- Görev veya birim değişikliğinde eski göreve ait tüm haklar aynı gün derhal kaldırılır.
- Geçici erişim taleplerinde resmi görevlendirme yazısı, erişim kapsamı, başlangıç ve bitiş zamanı ile iş sahibi onayı zorunludur. Süre bitiminde yetki otomatik sonlandırılır.
- Teknik yetki veri yetkisi değildir:
- BT personeline akademik kayıtları (
ders-notu) veya kişisel verileri (ogrenci-iletisim) okuma izni sırf teknik yetkisi bulunduğu için verilemez. - Teknik arıza veya performans incelemesi için istisnai erişim gerekiyorsa; kapsam, süre ve iş sahibi onayı açıkça belgelendirilir; anonimleştirilmiş veya test verisi tercih edilir.
- BT personeline akademik kayıtları (
Bir erişim talebi kaydında bulunması zorunlu alanlar
Kurumsal bir erişim talebi değerlendirilirken şu altı alan eksiksiz doldurulmalıdır:
- Talep kodu ve konusu: İncelenen talebin kimliği ve talep edilen erişimin açık tanımı.
- Karar: Talebin akıbeti (
Kabul,RetveyaEk Bilgi ve Onay Gerekli). - Gerekçe ve dayanak kural: Kararın hangi kurumsal kurala (Kural 1–5) dayandığının somut açıklaması.
- İş onaylayıcısı: Talebin içeriğini ve iş ihtiyacını onaylayan veya reddeden süreç yöneticisi.
- Teknik uygulayıcı: Onaylı kararı sisteme işleyecek veya erişimi engelleyecek teknik rol.
- Tutulacak kayıt ve kanıt: İşlemin hesap verebilirlik zincirini kuran resmi belge ve sistem logları.
Rehber çözümlü örnek: T-01 yeni personel erişim talebi
Sınıfla birlikte incelenecek rehber olay kartı:
Olay Kartı T-01: Elif Hanım, Bilgisayar Programcılığı programında yeni Öğrenci İşleri Uzmanı olarak göreve başlamıştır. Resmi atama yazısı bulunmaktadır ve Öğrenci İşleri Müdürü tarafından imzalanmış “ÖBS K-1 Öğrenci İletişim Kayıtları Erişim Formu” mevcuttur. Elif Hanım’a ÖBS üzerinde henüz bir kullanıcı hesabı ve yetki tanımlanmamıştır.
İncelenecek sorular:
- Talep edilen erişim nedir?
- İş ihtiyacı ve kapsam belgelenmiş midir?
- Onay zinciri tamamlanmış mıdır?
- Karar ne olmalıdır ve hangi kayıtlar tutulmalıdır?
Rehber çözümlü örnek: T-01 karar ve kayıt analizi
T-01 talebinin kurumsal değerlendirme tablosu:
| Alan | T-01 Çözümlü Değerlendirme Kaydı |
|---|---|
| Talep kodu | T-01 (Elif — Yeni Öİ Uzmanı erişim talebi) |
| Talep edilen erişim | Program öğrencileri ogrenci-iletisim (K-1) Oku / Güncelle yetkisi |
| Karar | Kabul |
| Gerekçe ve dayanak | Kural 1 ve 2: Atama yazısıyla iş ihtiyacı kanıtlı; Öİ Müdürü yazılı onayı tam; kapsam programla sınırlı |
| İş onaylayıcısı | Öğrenci İşleri Müdürü (veri ve süreç sahibi) |
| Teknik uygulayıcı | BT Yetki Yöneticisi (onaylı kararı K-3 üzerinde kişiye özgü hesaba tanımlar) |
| Kayıt ve kanıt | Atama yazısı, imzalı form, K-3 kullanıcı oluşturma ve rol atama logu |
Bağımsız çalışma verisi: Olay kartları T-02 ve T-03
Aşağıdaki iki talebi kurumsal kurallarla sınayacaksınız:
Olay Kartı T-02: BT sistem görevlisi Murat Bey, ÖBS veritabanında nedeni henüz belirlenemeyen bir performans yavaşlığı olduğunu bildirmiştir. Sorunun kaynağını araştırmak gerekçesiyle, tüm akademik programlardaki öğrencilerin bütün
ders-notu(K-2) kayıtlarını ve geçmiş not hareketlerini doğrudan görüntüleme yetkisi talep etmektedir. Talep yazısında hangi tablonun hangi teknik amaçla inceleneceği belirtilmemiştir ve ilgili Bölüm Başkanlarının onayı bulunmamaktadır.
Olay Kartı T-03: Öğretim elemanı Selin Hanım, güz yarıyılında yalnızca BGT201 dersini yürütmekle resmi olarak görevlendirilmiştir. Selin Hanım, meslektaşı izinli olduğu için onun yürüttüğü BLP1003 dersine ait sınav notlarını sisteme girmek ve değiştirmek istemektedir. Selin Hanım’ın BLP1003 dersi için resmi bir görevlendirme yazısı veya Bölüm Başkanı onay kaydı yoktur.
Bağımsız çalışma verisi: Olay kartları T-04 ve T-05
Aşağıdaki iki talebi kurumsal kurallarla sınayacaksınız:
Olay Kartı T-04: Bilgisayar Programcılığı Bölüm Başkanı Can Bey, öğretim elemanı olarak bizzat yürüttüğü BLP1001 dersinde bir öğrencinin harf notunun sehven yanlış hesaplandığını fark etmiştir. Can Bey, hazırladığı not düzeltme formunu Bölüm Başkanı sıfatıyla bizzat kendisi onaylayarak BT biriminden notun ÖBS’de derhal güncellenmesini talep etmektedir.
Olay Kartı T-05: Öğrenci İşleri Uzmanı Deniz Bey, 10 Kasım Pazartesi günü saat 09.00 itibarıyla resmi yazıyla Strateji ve Finans Dairesi’ne atanmış ve yeni görevine başlamıştır. 10 Kasım saat 11.00’de yapılan rutin kontrolde, Deniz Bey’in ÖBS üzerindeki
ogrenci-islerirolünün ve K-1 erişim yetkilerinin hâlâ aktif olduğu ve sistemde oturum açabildiği tespit edilmiştir.
Bağımsız çalışma verisi: Olay kartı T-06
Son bağımsız çalışma kartınız:
Olay Kartı T-06: Misafir öğretim elemanı Arda Bey, 11–13 Kasım tarihleri arasında BLP1003 dersinin blok sınav değerlendirmesini yürütmek üzere Rektörlük onayıyla geçici olarak görevlendirilmiştir. Resmi görevlendirme yazısı ve Bölüm Başkanı’nın imzalı onay formu mevcuttur. Arda Bey, yalnızca bu üç günlük süre boyunca BLP1003 dersinin
ders-notu(K-2) kayıtlarına not girişi yapabilmek için geçici ÖBS yetkisi talep etmektedir.
Düşünme noktaları:
- Meşru görevlendirme ve iş onayı var mıdır?
- Talep edilen yetki zaman ve kapsam açısından sınırlı mıdır?
- Karar kabul edilecekse hangi şartla tanımlanmalı ve hangi tarihte kaldırılmalıdır?
Bağımsız görev: talep değerlendirme şablonu
| Alan | Öğrenci Bağımsız Değerlendirme Çıktısı |
|---|---|
| Talep kodu ve konusu | İncelenen talep kodu (T-02 .. T-06) ve kısa tanımı |
| Karar | Kabul / Ret / Ek Bilgi-Onay Gerekli / Yetki Kaldırma |
| Gerekçe ve dayanak | Kurumsal karar ilkelerinden (Kural 1–5) dayanak ve gerekçe |
| İş onaylayıcısı | Kararı vermesi gereken yetkili makam |
| Teknik uygulayıcı | Kararı teknik olarak işleyecek / yetkiyi kaldıracak rol |
| Kayıt ve kanıt | Hesap verebilirlik zincirini koruyacak resmi kayıt ve log |
Başarı ölçütleri ve değerlendirme rubriği
Çalışmanız şu dört ölçüte göre değerlendirilecektir:
- Kurumsal kurala dayandırma (%30): Verilen kararın gerekçesi kurumun 5 temel karar ilkesiyle (iş ihtiyacı, onay ayrılığı, görev ayrılığı, hak kaldırma/geçicilik, teknik yetki sınırı) açıkça eşleştirilmiş mi?
- Görevler ayrılığına uygunluk (%25): Hazırlayan, onaylayan ve uygulayan rolleri doğru ayrılmış mı? Kendi işlemini onaylama hatası engellenmiş mi?
- Rol ve onay otoritesinin doğruluğu (%25): İş onaylayıcısı (veri sahibi) ile teknik uygulayıcı (BT) birbirine karıştırılmadan doğru atanmış mı?
- Hesap verebilirlik ve kanıt bütünlüğü (%20): Kararın ardından tutulması gereken resmi idari belgeler ve teknik sistem logları eksiksiz listelenmiş mi?
Konu hattı ve H12’ye devir: yetkiden izleme ve kontrole
Erişim yönetimi tek bir kararla bitmez; yaşayan bir güvenlik döngüsüdür:
H11: Kimlik saptama → Rol ve model → Yetki matrisi → Talep kararları
                                                             │
  ┌──────────────────────────────────────────────────────────┘
  ▼
H12: Güçlü parola ve kimlik doğrulama politikaları
  → Yetkinin kötüye kullanımını önleme
  → İşlem ve erişim loglarının (günlük) toplanması
  → Düzenli erişim gözden geçirme (access review) kontrolleri
Onaylanan yetkiler, sistemde kimlik doğrulama politikalarıyla korunacak; kullanımları ise günlük kayıtlarıyla denetlenecektir.