Görev: Kuzey Üniversitesi ÖBS’de erişim kayıtlarını denetlemek
Amaç: Kuzey Üniversitesi ÖBS erişim günlüklerini (log) kurumsal ölçütlerle karşılaştırarak yetki aşımı ve ihlalleri tespit etmek.
Kapsam ve Kurallar: Yeni kritik bilgi varlığını (personel-dosyasi K-4), ilgili aktörleri ve beş kurumsal kayıt/izleme kuralını incelemek.
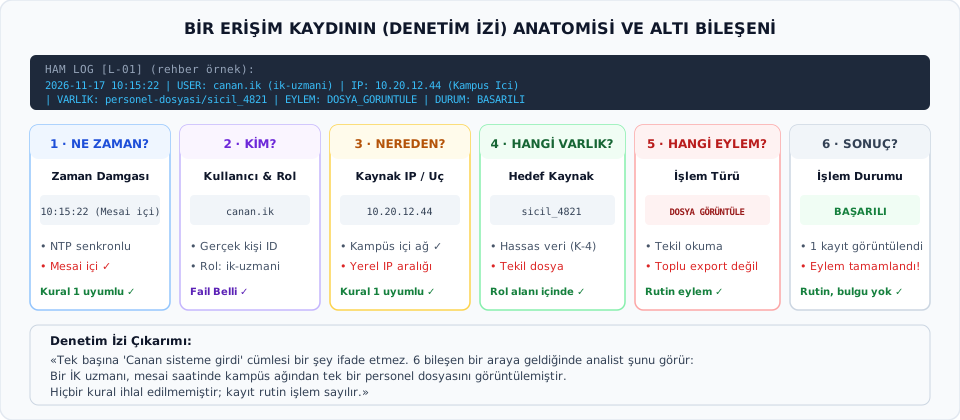
Rehber Örnek: Çözümlü rehber erişim kaydını (L-01) ve altı alanlı analiz yöntemini gözden geçirmek.
Bağımsız Analiz Verisi: Beş bağımsız olay kaydını (L-02, L-03, L-04, L-05, L-06) kurumsal kurallarla tek tek sınamak.
Beklenen Çıktı: Her kayıt için aktör, zaman, konum, hedef, eylem, durum, ihlal edilen kural ve güvenlik hükmünü eksiksiz üretmek.
Sonraki Adıma Girdi: Elde edilen analizleri, bir sonraki uygulama saatinde üst yönetime sunulacak resmi denetim tutanağı ve gözden geçirme bulgularına temel yapmak.
H11 Kararlarının sonucu: Matristen denetim izine
Önceki haftada Kuzey Üniversitesi ÖBS için alınan temel kararlar ve sınırlar:
Yetki iş ihtiyacına bağlıdır: Personel unvanına veya kıdemine göre değil; resmi görev tanımına ve sorumlu olduğu birim/ders sınırına göre yetkilendirilir.
Teknik yetki veri yetkisi değildir: BT sistem personeli altyapıyı yönetir; kurumsal veri içeriklerini (ders-notu, personel-dosyasi) doğrudan görüntüleme hakkı yoktur.
Görevlerin ayrılığı esastır: Süreci hazırlayan ile onaylayan ayrı kişilerdir; çıkar çatışması oluşturacak tek taraflı yetkiler engellenmiştir.
Yaşam döngüsü zorunludur: Görevden ayrılan veya birim değiştiren personelin yetkileri derhal sonlandırılır.
Denetim izi (audit trail) şarttır: Kuralların kağıt üzerinde veya veritabanı ayarlarında kalmadığını doğrulamak için erişim kayıtları düzenli taranır.
Yeni bilgi varlığı: personel-dosyasi (K-4)
Kuzey Üniversitesi ÖBS’de yönetilen ve bu haftaki incelememizin odağında yer alan kritik varlık:
Varlık Kısa Adı
Varlık Adı ve Kapsamı
Temel Güvenlik Önceliği ve Risk Alanı
personel-dosyasi (K-4)
Personel Özlük ve Maaş Dosyaları: Kuzey Üniversitesi akademik ve idari personelinin T.C. kimlik numaraları, ev adresleri, maaş ve bordro dökümleri, sağlık kurulu raporları, yıllık izin hareketleri ve gizli disiplin soruşturması kayıtları.
Yüksek Gizlilik: Bilgilerin yetkisiz kişilerin eline geçmesi kurum personeli için ciddi mahremiyet ve itibar kaybı doğurur; yüksek gizlilik gerektiren kişisel veri niteliğindedir.
Varlık üzerindeki temel eylemler: - Dosya_Goruntule: Münferit bir personelin özlük kartını ekranda okuma. - Tablo_Oku: Birim veya bölüm düzeyindeki bordro/özlük tablosunu sorgulama. - Toplu_Bordro_Indir: Çok sayıda personelin bordro ve özlük verilerini dosya (Excel/CSV/PDF) olarak yerel cihaza indirme (export).
Veri sözlüğü: İdari aktörler ve yetki sınırları (1/2)
Personel dosyasıyla ilişkili kurumsal idari ve denetim aktörleri:
Kısa Kod
Kurumsal Rol
Meşru Görev Tanımı ve Erişim Sınırları
ik-uzmani (İK)
İnsan Kaynakları Uzmanı (Canan Demir)
Mesai içinde (08.30–17.30) kampüs ağından münferit dosya inceleme/güncelleme
ik-yoneticisi (İKY)
İK Daire Başkanı
Birim iş sahibi; olağanüstü talepleri onaylar, aylık tutanakları imzalar
rektorluk-denetci (İT)
İç Denetçi / Hukuk Müşavirliği
Resmi soruşturma/tetkik kapsamında onaylı kanıt ve log raporlarını inceleme
Veri sözlüğü: Teknik ve akademik aktörler (2/2)
Personel dosyası modülünde görev sınırları çizilen diğer aktörler:
Kısa Kod
Kurumsal Rol
Meşru Görev Tanımı ve Erişim Sınırları
bt-yoneticisi (BT)
BT Sistem Görevlisi (Murat Bey)
Altyapı ve log yönetimi; personel dosyası içeriğini görme yetkisi kesinlikle yoktur
ogretim-elemani (ÖE)
Öğretim Elemanı (Selin Kaya)
Kendi dersinin not işlemleri; personel özlük modülüne hiçbir erişim hakkı yoktur
Kurumsal kayıt ve erişim kuralları (Kural 1–3)
Kuzey Üniversitesi Yönetim Kurulu tarafından onaylanmış ve ÖBS izleme mekanizmasında geçerli olan kurallar:
Kural 1 — Mesai ve Konum Kuralı:
Personel dosyalarına (personel-dosyasi) erişim, kural olarak hafta içi 08.30–17.30 mesai saatleri arasında ve kampüs içi yerel ağdan (10.20.x.x) yapılır. Mesai dışı, hafta sonu veya kurum dışı genel internet IP’lerinden yapılan erişimler, İKY tarafından önceden yazılı olarak onaylanmamışsa doğrudan şüpheli işlem kabul edilir.
Kural 2 — Tekil Erişim ve Toplu İndirme Yasağı:
İK uzmanları iş görevi gereği münferit personel dosyalarını görüntüleyebilir. Tek oturumda veya kısa sürede 5’ten fazla personelin özlük/bordro dosyasının indirilmesi / dışa aktarılması (export) kesinlikle yasaktır ve doğrudan kritik güvenlik alarmı üretir.
Kural 3 — Başarısız Giriş ve Hesap Kilitleme:
Herhangi bir kullanıcı hesabına ardışık 3 başarısız parola denemesi yapıldığında hesap otomatik olarak 30 dakika süreyle kilitlenmeli ve BT güvenlik günlüğüne alarm düşmelidir.
Kurumsal kayıt ve erişim kuralları (Kural 4–5)
Kuzey Üniversitesi Yönetim Kurulu tarafından onaylanmış tamamlayıcı kurallar:
Kural 4 — Ayrılan Personel Hesabının Kapatılması:
Üniversiteden ilişiği kesilen, emekli olan veya başka kuruma nakil olan personelin ÖBS hesabı, ayrılış günü en geç saat 17.30 itibarıyla kapatılır / pasife alınır. Ayrılmış bir personelin kullanıcı hesabıyla yapılan her türlü oturum açma veya erişim denemesi doğrudan güvenlik ihlali girişimidir.
Kural 5 — Görev Ayrılığı ve İçerik Gizliliği:
BT sistem yöneticileri (bt-yoneticisi), öğretim elemanları (ogretim-elemani) ve yetkisiz idari personel, personel özlük ve maaş içeriğini (personel-dosyasi) asla görüntüleyemez.
BT personeli yalnızca sistem ve veri tabanı altyapısının işletiminden sorumludur; veri içeriğine yapılan her türlü erişim, H11 rol-izin matrisinin ve görev ayrılığı ilkesinin ağır ihlalidir.
Denetim izinin (log) anatomisi ve analiz yöntemi
ÖBS sunucusundan elde edilen her ham kayıt satırı şu altı temel alanı içerir:
Olay L-03:2026-11-16 09:20:00 - 09:22:15 | user: murat.bt (BT Sistem Görevlisi) | ip: 10.20.1.5 (BT Sistem Odası) | target: personel-dosyasi/maas_tablosu | action: Tablo_Oku | result: BASARILI
Düşünme noktaları: - L-02’de kullanıcının yetkili rol olması (ik-uzmani), işlemin pazar gecesi genel internetten yapılmasını ve 85 personel bordrosunun indirilmesini meşru kılar mı? - L-03’te Murat Bey’in BT sistem odasından bağlanması ve sistem yetkisine sahip olması, maaş tablosunun içeriğini okuma hakkı verir mi? - L-03’teki eylem, görev ayrılığı ve en az ayrıcalık ilkeleri açısından nasıl değerlendirilmelidir?
Bağımsız çalışma verisi: Olaylar L-04 ve L-05
Aşağıdaki iki oturum açma (obs_login) kaydını kurumsal kurallarla sınayacaksınız:
Düşünme noktaları: - L-04’te kurumdan 6 gün önce ayrılan Ahmet Bey’in hesabının hâlâ obs_login ekranında denenmesi hangi yönetsel süreci sorgulatır? - L-04’te parolanın yanlış girilmiş olması (BASARISIZ) güvenlik riskini ortadan kaldırır mı? - L-05’te gece yarısı yabancı bir IP’den canan.ik hesabına 46 saniyede 7 kez hatalı parola girilmesi neyi gösterir? - L-05’teki denemeler karşısında kurumsal hesap kilitleme kuralı işletilmiş midir?
Düşünme noktaları: - Selin Hanım’ın meşru görevi nedir ve bu görev personel dosyası incelemeyi kapsar mı? - Sistemin 403 Yetkisiz Erişim vererek erişimi engellemiş olması bu işlemi “önemsiz” kılar mı? - Bir öğretim elemanının meslektaşının özlük dosyasını açmaya çalışması yönetsel açıdan nasıl değerlendirilmelidir?
Bağımsız görev yönergesi ve analiz şablonu
İncelenecek Alan
Doldurulacak İçerik ve Açıklama
Olay Kodu ve Aktör
Olay kodu (L-02..L-06), kullanıcı adı ve rolü
Zaman ve Konum
Tarih, saat ve kaynak IP (Mesai/kampüs içi veya dışı)
Hedef ve Eylem
Erişilen modül/varlık ve yapılmak istenen işlem türü
İşlem Sonucu
Sistemin yanıtı (BASARILI, BASARISIZ, ENGELENDI)
İhlal Edilen Kural
Çiğnenen veya zorlanan kurumsal kural (Kural 1–5)
Güvenlik Hükmü
Kesin nitelik (Normal İşlem, Şüpheli Erişim, Kritik İhlal)
Yönetsel Gerekçe
Olayın anlamı, doğurduğu risk ve kurumsal gerekçesi
Görünür başarı ölçütleri
Çalışmanız aşağıdaki beş nesnel ölçüt üzerinden değerlendirilecektir:
Altı Alanın Eksiksizliği: Beş olayın her biri için aktör, zaman, konum, hedef, eylem ve sonuç alanları tam ve doğru çözümlenmelidir.
Kural Eşleştirmesi: Her olay, Kuzey Üniversitesi’nin 5 kurumsal kayıt kuralı ve H11 görev ayrılığı ilkeleriyle doğru biçimde ilişkilendirilmelidir.
Teknik İzin ve Yetki Ayrımı: Teknik izin ile meşru iş yetkisi farkı ve engellenen işlemlerdeki güvenlik riskinin sürüp sürmediği doğru gerekçelendirilmelidir.
Güvenlik Hükmü ve Gerekçe: Her olay için ilgili kural belirlenmeli; güvenlik hükmü (Normal İşlem / Şüpheli Erişim / Kritik İhlal) yönetsel gerekçesiyle yazılmalıdır.
Gözden Geçirme Hazırlığı: İnceleme sonuçları, bir sonraki saatte resmi denetim tutanağına aktarılabilecek netlikte ve kanıt diliyle ifade edilmelidir.
Gelecek saate devir: Kayıttan denetim tutanağına
Bu saatte elde ettiğiniz kayıt analizleri sonraki saatte şu ürünlere dönüşecektir:
Gözden Geçirme Bulguları (Review Findings):
Taranan loglardan tespit edilen şüpheli durumlar resmi bulgu kodlarıyla (B-01 .. B-04) belgelenecektir.
Acil Aksiyon ve İyileştirme Planı:
İhlal tespit edilen hesaplar (dondurma, oturum sonlandırma, kilit mekanizması onarımı) için yönetsel kararlar belirlenecektir.
Resmi Denetim Tutanağı:
İnsan Kaynakları Daire Başkanı (İKY) ve BT Güvenlik Yöneticisi tarafından imzalanacak resmi aylık gözden geçirme tutanağı üretilecektir.
Hazırlık: Ürettiğiniz bağımsız analiz tablolarını elinizde hazır tutunuz; bir sonraki saatte doğrudan bu veriler üzerinden bulgu yazımına başlayacağız.