Uygulama: Erişim kayıtlarının gözden geçirilmesi ve denetim kanıtı
BGT 201 — Bilgi Güvenliği Yönetimi I
2026-11-17
Görev: Kuzey Üniversitesi ÖBS erişim kayıtlarını gözden geçirmek ve denetim kanıtı üretmek
- Kapsam ve Veri: Kuzey Üniversitesi Öğrenci Bilgi Sistemi (ÖBS) Personel Modülü (
personel-dosyasi) erişim kütükleri ve beş kurumsal güvenlik kuralı. - Yönetsel Şart: Arşivlenen kayıtların kurumsal ölçütlerle düzenli karşılaştırılması ve anormalliklerin resmi bulgulara dönüştürülmesi.
- Beklenen Çıktı: Resmi Gözden Geçirme Bulguları (
B-02,B-03,B-04) ve imzalı Aylık Erişim Gözden Geçirme Tutanağı.
Göreviniz:
- Kurumun beş temel kayıt/izleme kuralını ve çözümlü
B-01rehber bulgusunu inceleyin. - ÖBS Personel Modülü (
personel-dosyasi) için filtrelenmiş kritik erişim kayıtlarını (L-02..L-06) kurumsal kurallarla sınayın. - Kural dışılık ve güvenlik riski barındıran olaylar için resmi Gözden Geçirme Bulguları (
B-02,B-03,B-04) üretin; hangi kaydın neden açık bulguya dönüştürülmediğini gerekçelendirin. - Elde edilen bulguları ve yönetsel aksiyonları kurumsal Aylık Erişim Gözden Geçirme Tutanağı şablonuna işleyerek denetim kanıtını tamamlayın.
Önceki kararlar ve operasyonel zemin: H11 matrisinden H12 izleme sürecine
Hafta 11’de Kuzey Üniversitesi ÖBS için kurduğumuz rol-izin matrisi ve görev ayrılığı kararları bu incelemenin meşruiyet zeminini oluşturur:
- Tanımlı Roller: Öğrenci İşleri (
ogrenci-isleri), Öğretim Elemanı (ogretim-elemani), Bölüm Başkanı (bolum-baskani), BT Yetki Yöneticisi (bt-yoneticisi) ve Dekanlık/Müdürlük (dekanlik-mudurluk). - En Az Ayrıcalık Kuralı: Hiçbir kullanıcıya tanımlı iş görevi dışında genel veya sınırsız yetki tanınmamıştır.
- Görev Ayrılığı İlkesi: Teknik altyapıyı yöneten BT personeli, kurumsal verilerin (not, özlük, iletişim) içerik okuyucusu veya iş onaylayıcısı olamaz.
- H12’deki Devir: Onaylanan yetkiler kalıcı ve denetimsiz değildir; yetkinin fiilen nasıl kullanıldığı ve sınır aşımı H12 erişim kayıtlarıyla anlaşılır.
Hatırlatma: Bu saatte matrisi baştan kurgulamayacak; H11’de belirlenmiş yetki sınırlarını ihlal eden hareketleri log kayıtları üzerinden teşhis edeceğiz.
Gözden geçirme (Review) nedir ve denetim kanıtı neden üretilir?
Erişim Gözden Geçirmesi (Access Review), tutulan erişim kütüklerinin ve mevcut kullanıcı yetkilerinin; yetki matrisi, bilgi güvenliği politikaları ve olağandışılık ölçütleri çerçevesinde periyodik ve bağımsız olarak incelenmesi, doğrulanması ve sapmaların kayıt altına alınması sürecidir.
Gözden geçirme sürecinin ürettiği Denetim Kanıtının (Audit Trail / Evidence) üç temel işlevi:
- Hesap verebilirlik güvencesi: Sistemde yapılan işlemlerin kim tarafından, ne zaman ve hangi yetkiyle yapıldığının tarafsız ve inkar edilemez şekilde kanıtlanması.
- Yönetsel ve yasal uygunluk: İç denetimlerde, bağımsız ISO 27001 tetkiklerinde veya yasal soruşturmalarda (KVKK vb.) yönetimin güvenlik kontrollerini işlettiğini ispatlayan resmi belge olması.
- Sürekli iyileştirme (PUKÖ): Tespit edilen kural dışılıkların sadece cezalandırma değil; sistem açıklarını kapatma, parola politikalarını sıkılaştırma veya eğitim verme kararlarına girdi sağlaması.
Erişim gözden geçirme ve denetim döngüsü
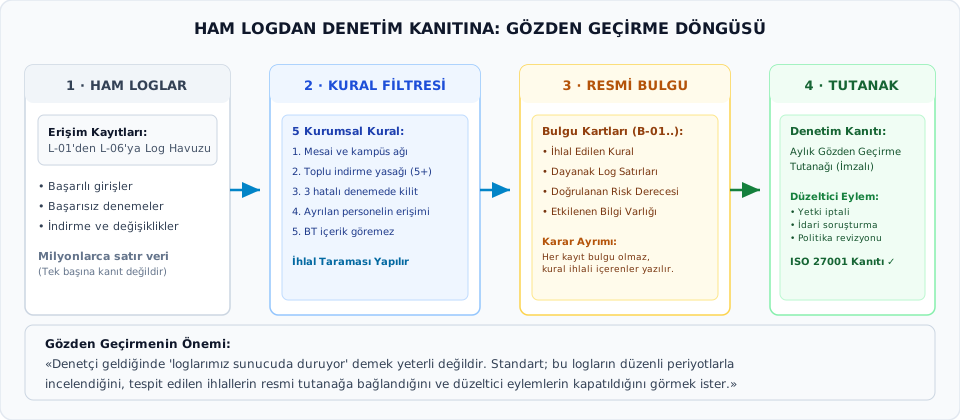
Veri sözlüğü: Bilgi varlığı ve ilgili aktörler
Kuzey Üniversitesi ÖBS ortamında bu incelemeye konu olan bilgi varlığı ve sorumluluk taşıyan aktörler:
| Kısa Ad | Tanım ve Kurumsal Rol | Görev ve Güvenlik Sınırı |
|---|---|---|
personel-dosyasi (K-4) |
Personel Özlük ve Bordro Modülü | Kimlik, maaş, sağlık ve disiplin verilerini tutan çok gizli varlık |
ik-uzmani (İK) |
İnsan Kaynakları Uzmanı (Canan Demir) | Mesai içinde yerel ağdan münferit dosya inceleme/güncelleme |
ik-yoneticisi (İKY) |
İK Daire Başkanı (Kemal Vural) | Varlığın iş sahibi; yetki taleplerini ve tutanakları onaylar |
bt-yoneticisi (BT) |
BT Güvenlik Yöneticisi (Murat Bey) | Altyapı ve log işletimi; veri içeriğini okuma yetkisi yoktur |
rektorluk-denetci (İT) |
İç Denetçi / Hukuk Müşavirliği | Denetim kanıtlarını bağımsız olarak inceleyen üst otorite |
Gözden geçirmeyi kim yapar? Denetçi kendi işini denetlemez
Gözden geçirme, işi yapandan bağımsız biri tarafından yapıldığında kanıt değeri taşır:
| Gözden geçirilen iş | Kendi işini inceleyemeyecek olan | Bağımsız inceleyen |
|---|---|---|
| İKY’nin verdiği istisnai (mesai dışı, harici IP) erişim onayları | İK yöneticisi (ik-yoneticisi) |
İç denetçi (rektorluk-denetci) |
| BT yöneticisinin kendi hesabının hareketleri | BT yöneticisi (bt-yoneticisi) |
İç denetçi (rektorluk-denetci) |
Aynı kişi hem işi yapıp hem denetlerse inceleme, kanıt değil beyan olur.
Kurumsal ölçütler: Gözden geçirmede kullanılan beş güvenlik kuralı
Kuzey Üniversitesi Bilgi Güvenliği Yönergesi uyarınca personel-dosyasi erişimlerinde uygulanan beş kesin kural:
- Kural 1 (Mesai ve Konum Kuralı): Personel dosyalarına erişim hafta içi 08.30–17.30 mesai saatlerinde ve kampüs içi yerel ağdan (
10.20.x.x) yapılır. Mesai dışı veya harici IP erişimi İKY yazılı onayına bağlıdır. - Kural 2 (Tekil Erişim ve Toplu İndirme Yasağı): İK uzmanları görevleri gereği münferit dosyaları açabilir. Tek seferde 5’ten fazla personelin bordro/özlük dosyasının indirilmesi / dışa aktarılması kesinlikle yasaktır ve doğrudan alarmdır.
- Kural 3 (Başarısız Giriş ve Hesap Kilitleme): Bir hesaba ardışık 3 başarısız parola denemesi yapıldığında hesap 30 dakika kilitlenmeli ve BT güvenlik alarmı üretilmelidir.
- Kural 4 (Ayrılan Personel Hesabı): Kurumdan ayrılan personelin hesabı ayrılış günü 17.30 itibarıyla kapatılır; bu hesaplarla oturum denemesi doğrudan ihlal girişimidir.
- Kural 5 (Görev Ayrılığı ve İçerik Gizliliği): BT yöneticileri ve diğer unvanlar personel dosyası içeriğini asla görüntüleyemez; teknik personelin içerik okuması yetki aşımıdır.
İncelenen olaylar: L-01’den L-06’ya kritik erişim kayıtları havuzu
Kasım 2026 döneminde ÖBS log havuzundan (1.500.000 kayıt) kural tabanlı filtrelerle çekilen 6 kritik olay:
L-01:2026-11-17 10:15:22| Kullanıcı:canan.ik| IP:10.20.12.44(Kampüs) | Hedef:personel-dosyasi/sicil_4821| Eylem:Dosya_Goruntule| Sonuç:BASARILIL-02:2026-11-15 02:45:10(Pazar) | Kullanıcı:canan.ik| IP:88.245.12.8(Genel İnternet) | Hedef:personel-dosyasi/toplu_export| Eylem:Toplu_Bordro_Indir (85 personel)| Sonuç:BASARILIL-03:2026-11-16 09:20:00| Kullanıcı:murat.bt| IP:10.20.1.5(Sistem Odası) | Hedef:personel-dosyasi/maas_tablosu| Eylem:Tablo_Oku| Sonuç:BASARILIL-04:2026-11-16 11:30:12| Kullanıcı:ahmet.ayrilan(10 Kasım’da ayrıldı) | IP:10.20.12.18| Hedef:obs_login| Eylem:Oturum_Acma| Sonuç:BASARISIZ (Hatali Parola)L-05:2026-11-16 23:14:02 - 23:14:48| Kullanıcı:canan.ik| IP:178.62.201.90(Yurtdışı IP) | Hedef:obs_login| Eylem:Oturum_Acma| Sonuç:BASARISIZ (7 ardisik deneme, kilitlenme yok)L-06:2026-11-17 14:00:30| Kullanıcı:selin.kaya(Öğretim Elemanı) | IP:10.20.4.15| Hedef:personel-dosyasi/sicil_1002| Eylem:Dosya_Oku| Sonuç:ENGELENDI (403 Yetkisiz Erisim)
Bir denetim bulgusunun anatomisi: Ham logdan resmi bulguya
Ham log satırı teknik bir ifadedir; denetim bulgusu ise yönetsel bir karar belgesidir. Resmi bir Gözden Geçirme Bulgusu şu yedi zorunlu bileşeni taşımalıdır:
- Bulgu Kodu: Takip edilebilir tekil kimlik (
B-01,B-02vb.). - İncelenen Kayıt ve Kanıt Referansı: Ham log satırı, zaman damgası, kaynak IP ve eylem kodu.
- İlgili Hesap ve Rol: Eyleme karışan hesap adı ve kurumsal pozisyonu.
- Tespit Edilen Olay: Gerçekleşen durumun teknik ve operasyonel özeti.
- İhlal Edilen Kural ve Ölçüt: Çiğnenen kurumsal politika maddesi (Kural 1–5).
- Güvenlik Riski, Etkisi ve Önem Sınıfı: Olayın gizlilik, bütünlük veya erişilebilirlik açısından kuruma doğurduğu tehdit düzeyi ve bulgunun sınıfı (majör uygunsuzluk, minör uygunsuzluk, gözlem).
- Önerilen Acil Eylem ve İyileştirme: Durumu kontrol altına almak ve tekrarlanmasını önlemek için atılacak yönetsel/teknik adımlar ve sorumlu aktörler.
Rehber bulgu B-01: Pazar gecesi toplu veri indirme olayı (1/2)
L-02 numaralı ham erişim kaydının resmi bulguya dönüştürülmesi:
| Bulgu Bileşeni | B-01 Rehber Bulgu Analizi |
|---|---|
| Bulgu Kodu | B-01 |
| İncelenen Kayıt ve Kanıt | L-02 (2026-11-15 02:45:10, IP: 88.245.12.8, Hedef: personel-dosyasi/toplu_export, Eylem: Toplu_Bordro_Indir, Hacim: 85 personel kaydı). |
| İlgili Hesap ve Rol | canan.ik / İnsan Kaynakları Uzmanı |
| Tespit Edilen Olay | Pazar günü sabaha karşı 02.45’te, kurum dışı genel internet IP adresinden yetkili İK uzmanı hesabıyla oturum açılmış ve tek bir oturumda 85 personelin maaş ve bordro verileri topluca dışa aktarılmıştır. |
Değerlendirme: Kullanıcının meşru rolü İK uzmanıdır; ancak yapılan işlem tanımlı görev sınırlarını hem zaman, hem konum hem de veri hacmi açısından çiğnemiştir.
Rehber bulgu B-01: Kurumsal kural ihlali, risk ve acil eylem (2/2)
| Bulgu Bileşeni | B-01 Rehber Bulgu Hükmü ve Aksiyonu |
|---|---|
| İhlal Edilen Kural | Kural 1 (Mesai/Konum) ve Kural 2 (Toplu İndirme Yasağı) |
| Güvenlik Riski ve Önem Sınıfı | Kritik Risk — 85 personelin maaş/özlük verisi sızdırılmıştır (iç tehdit veya hesap ele geçirme). Majör uygunsuzluk: iki kural birlikte delinmiş, veri kurum dışına çıkmıştır |
| Önerilen Acil Eylem | 1. Hesabı dondur; 2. Cihazı izole et; 3. 5 kayıt sınırını sisteme ekle; 4. Rektörlüğe raporla |
| Sorumlu Aktörler | İK Daire Başkanı (İdari İnceleme) ve BT Güvenlik Yöneticisi (Teknik Tedbir) |
Karar ayrımı: Hangi kayıt resmi bulguya dönüşür, hangisi dönüşmez?
Gözden geçirme sürecinde güvenlik analistinin en kritik kararı: “Hangi olay için resmi bulgu açılmalı, hangi olay rutin koruma kaydı olarak izlenmelidir?”
- Açık Bulguya Dönüşen Durumlar:
- Kurumsal güvenlik kurallarının doğrudan çiğnendiği,
- Yetki matrisinin delindiği veya görev ayrılığının ihlal edildiği,
- Sistem güvenlik mekanizmalarının çalışmadığı veya yönetsel ihmalin bulunduğu durumlar.
- Rutin Koruma Olarak İzlenen Durumlar:
- Sistemin teknik koruma mekanizmasının kuralı başarıyla işlettiği ve yetkisiz erişimi engellediği,
- Yetkisiz kullanıcının veriye hiçbir şekilde ulaşamadığı ve ısrarlı bir örüntüye dönüşmeyen durumlar.
- Yönetsel Değerlendirme: Engellenen olaylar ayrı bir açık bulguya dönüştürülmeyebilir; ancak izleme özeti ve denetim istatistiği olarak raporda kayıt altına alınır.
Bulgunun önemi: Majör, minör, gözlem
Resmi bulgu açılınca önem sınıfı da belirlenir:
| Sınıf | Anlamı | Örnek |
|---|---|---|
| Majör uygunsuzluk | Bir kural ya da kontrol hiç işlemiyor veya sistemli biçimde çiğneniyor; ciddi risk doğuyor | Roller ve görevler hiç dağıtılmamış; B-01: iki kural birlikte delinmiş, veri kurum dışına çıkmış |
| Minör uygunsuzluk | Kural genel olarak işliyor; tekil bir eksik var, ciddi risk doğurmuyor | Bakım kayıtlarının bazı satırları eksik |
| Gözlem | Kural çiğnenmemiş; ileride sorun doğurabilecek ya da iyileştirilebilecek nokta | Haftalık gözden geçirme raporunun şablonu yok |
Sınıfı belirleyen iki soru: Sistemli mi, tekil mi? Ciddi bir risk doğuruyor mu?
Soru listesi: Aynı incelemeyi her seferinde aynı biçimde yapmak
İnceleme, kuralları soruya çeviren bir listeyle yürütülür. Her soru bir kurala bağlanır; “Hayır” yanıtı bir bulgu adayıdır:
| Soru | Kural | Uygun mu? | Sınıf (Hayırsa) |
|---|---|---|---|
| Mesai dışı veya harici IP erişimlerinin hepsinde İKY yazılı onayı var mı? | Kural 1 | ||
| Her kullanıcıda tek seferde indirilen dosya sayısı 5 veya daha az mı? | Kural 2 | ||
| 3 ardışık başarısız denemeden sonra hesap kilitlendi mi? | Kural 3 | ||
| Ayrılan her personelin hesabı ayrılış günü kapatıldı mı? | Kural 4 | ||
| Teknik personel hiçbir kayıtta dosya içeriğini görüntülemedi mi? | Kural 5 |
Bağımsız görev 1: B-02, B-03 ve B-04 bulgularını üretmek
- İncelenecek Veri: Önceki saatte incelediğiniz
L-03,L-04,L-05veL-06olay kayıtları ile beş kurumsal güvenlik kuralı. - Beklenen Çıktı: Resmi bulguya dönüşmesi gereken üç olay için rehber
B-01formatındaB-02,B-03veB-04bulguları. - Seçim ve Ayrım Soruları:
L-03..L-06olaylarından hangileri kurumsal kural ihlali, yetki aşımı veya mekanizma arızası nedeniyle açık bulguya dönüşmelidir?- Hangisi rutin koruma kaydı olarak izlenmeli, açık bulgu açılmamalıdır? Gerekçeniz nedir?
- Her bulgunun önem sınıfı (majör uygunsuzluk, minör uygunsuzluk) nedir? Gerekçeniz sistemli/tekil ve risk ciddiyeti sorularına dayanmalıdır.
- Sistem yönetimi yetkisine sahip olmak veri içeriğine erişim hakkı tanır mı? İhlal edilen kurumsal kural ve gizlilik riski nedir?
- Ayrılan personelin hesabının halen aktif olmasının doğurduğu yönetsel risk ve ihlal edilen kural nedir?
- Ardışık başarısız parola denemelerinin gösterdiği tehdit türü ve güvenlik mekanizmasındaki aksaklık nedir?
Bağımsız görev 2: Aylık erişim gözden geçirme tutanağı (Denetim Kanıtı)
Ürettiğiniz bulguları kurumsal denetim kanıtına dönüştürmek üzere aşağıdaki tutanağı doldurunuz:
KUZEY ÜNİVERSİTESİ BİLGİ GÜVENLİĞİ YÖNETİM SİSTEMİ
AYLIK ERİŞİM KAYITLARI GÖZDEN GEÇİRME TUTANAĞI

İnceleme Dönemi: Kasım 2026                 Tutanak Tarihi: 17 Kasım 2026
İncelenen Bilgi Varlığı: ÖBS Personel Özlük Modülü (personel-dosyasi)
İncelenen Toplam Kayıt Sayısı: 1.500.000    Filtrelenen Kritik Olay: 6

1. TESPİT EDİLEN BULGULAR VE İNCELENEN OLAYLAR TABLOSU
[B-01, B-02, B-03, B-04 bulgu özetleri ve L-06 koruma durumunu işleyiniz]

2. YÖNETİM VE DÜZELTİCİ EYLEM KARARLARI ÖZETİ
[Tespit edilen bulgular doğrultusunda alınacak yönetsel ve teknik kararları özetleyiniz]

3. BAĞIMSIZ İNCELEMEYE İLETİLEN KAYITLAR
[Kendi hareketi incelenen rolün kaydı varsa, hangi bulgunun hangi bağımsız denetçiye iletildiğini yazınız]

4. DENETİM KANITI ONAY VE İMZA BLOĞU
İş ve Süreç Sahibi (İKY): [Ad, Unvan, İmza, Tarih]
Teknik Sistem ve Güvenlik Sorumlusu (BT): [Ad, Unvan, İmza, Tarih]Görünür başarı ölçütleri: Bir denetim kanıtı nasıl değerlendirilir?
Hazırladığınız çalışma şu üç temel ölçüt üzerinden değerlendirilecektir:
- Kurumsal Kural ve Kanıt Uyumu:
- Her bulgu afaki yorumlara değil; bu dersteki beş kurumsal güvenlik kuralına ve logdaki somut kanıt alanlarına (zaman, IP, kullanıcı, eylem, sonuç) açıkça dayandırılmalıdır.
- Kanıt Dayanağı ve Ayrım Gerekçesi:
- Oluşturulan her bulguda somut log kanıtı, ihlal edilen kural, güvenlik riski, önem sınıfı ve önerilen eylem eksiksiz yer almalıdır.
- Olay havuzunda yer alıp açık bulguya dönüştürülmeyen kaydın gerekçesi kurumsal karar ölçütleriyle açıklanmalıdır.
- Tutanağın Bütünlüğü ve Rol Sorumluluğu:
- Tutanakta iş süreç sahibi (
ik-yoneticisi) ile teknik uygulayıcı (bt-yoneticisi) yetki ve onay alanları doğru ayrılmalı, somut düzeltici eylemler eksiksiz yazılmalıdır. - Kendi hareketi incelenen rol o kaydın incelemesini yapmaz; bu satırın bağımsız denetçiye iletildiği tutanakta yazılmalıdır.
- Tutanakta iş süreç sahibi (
Ders özeti: Kanıttan düzeltici eyleme
- Kayıt tutmak geçmişi belgeler; gözden geçirme tutanağı ise yönetime hesap verir.
- Bir erişim kütüğü incelemesinde somut kanıt (log satırı), ihlal edilen kurumsal kural ve risk analizi bir araya gelmeden denetim bulgusu oluşmaz.
- Sistemlerin başarıyla engellediği rutin işlemler izleme istatistiğinde tutulurken; kuralları delen, yetkiyi kötüye kullanan veya koruma açığı yaratan olaylar resmi bulguya dönüştürülür.
- İmzalı gözden geçirme tutanağı, ISO 27001 PUKÖ döngüsünün “Kontrol Et” aşamasını tamamlar ve “Önlem Al” eylemlerini tetikler.
- Açık kalan soru:
B-01bulgusunda sızan 85 personel verisinin hukuki niteliği ve bildirim yükümlülükleri, kişisel veri ve yasal yükümlülükler konusunun başlangıç vakasıdır.