BLP 1003 — Bilgisayar Ağları · 12. hafta · Not 12.2
Öğr. Gör. Oktay Cesur
2026-11-09
Ağ çalışıyor, ama istediğimiz gibi mi çalışıyor?
Kurumun ağında yönlendirme var, internet erişimi var. Muhasebe çalışanı muhasebe sunucusuna bağlanabiliyor. Misafir Wi-Fi kullanıcısı da muhasebe sunucusuna bağlanabiliyor.
İletişimin çalışması
İletişimin olması gereken biçimde çalışması
Bu ikisi aynı soru değildir.
Neyi koruyoruz?
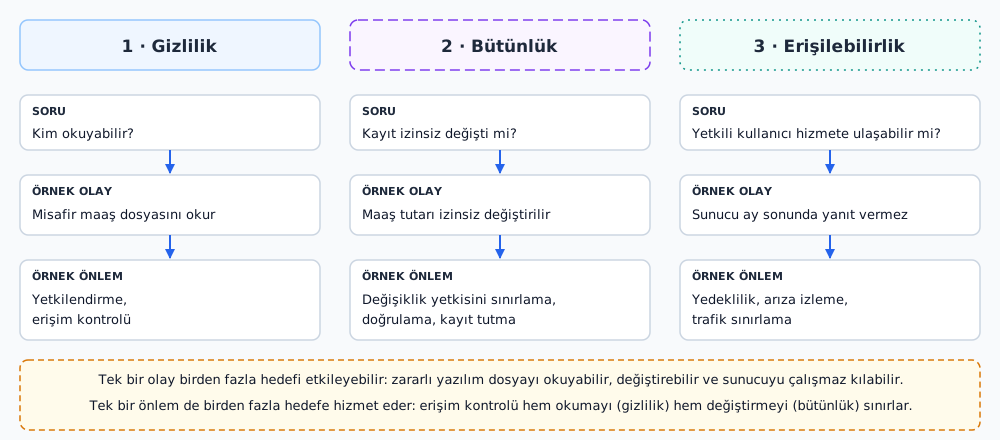
Gizlilik: bilgi yetkisiz taraflara açıklanmaz
Bütünlük: bilgi ve sistemler yetkisiz ya da istenmeyen değişikliğe uğramaz
Erişilebilirlik: yetkili kullanıcı ihtiyaç duyduğunda hizmeti kullanabilir
Bu üç hedef kısaca CIA üçlüsü olarak anılır.
Gizlilik, bütünlük ve erişilebilirlik hedefleri; her biri için bir soru, örnek bir olay ve bir önlem
Olay → etkilenen hedef → önlem
Olay
Öncelikle etkilenen hedef
Örnek önlem
Misafirin maaş dosyasını okuması
Gizlilik
Yetkilendirme ve erişim kontrolü
Maaş kaydının izinsiz değiştirilmesi
Bütünlük
Değişiklik yetkisini sınırlama, doğrulama, kayıt tutma
Sunucunun hizmet verememesi
Erişilebilirlik
Yedeklilik, arıza izleme, aşırı trafiği sınırlama
Tehdit ve güven sınırı
Tehdit: korunacak varlığa zarar verebilecek olay veya etken
Güven sınırı: farklı güven ve yetki varsayımlarıyla ele alınan tarafları ayıran çizgi
Kaynak
Hedef
Yol
Paket router’dan geçer mi?
İK ağı
Muhasebe sunucusu
İK ağı → router → sunucu
Evet
Misafir WLAN
Muhasebe sunucusu
Misafir ağı → router → sunucu
Evet
Muhasebe PC
Muhasebe sunucusu
Aynı LAN, yalnız switch üzerinden
Hayır
Ayrı VLAN veya alt ağ, erişimi kendiliğinden kısıtlamaz: router farklı alt ağlar arasındaki paketi varsayılan olarak yönlendirir; engellemek için kural gerekir. Router’dan geçmeyen trafiği router kuralları görmez.
Hedef politika
İstek kaynağı
Muhasebe sunucusu
İnternet
Muhasebe ağı
İzin
İzin
İnsan kaynakları ağı
Engel
İzin
Misafir Wi-Fi ağı
Engel
İzin
Bu tablo olması gereken davranışı yazar. Kurallar uygulanana kadar ağ böyle davranmaz.
Yolda taşınan veriyi nasıl koruruz?
Muhasebe çalışanı, 10.20.0.10 adresinden sunucu 10.20.0.50 adresine maaş bilgisini gönderiyor. İkisi de 10.20.0.0/24 içinde olduğu için paket switch üzerinden gider.
Yolda bir cihaz paketi okuyabilir ya da değiştirebilir
Şifreleme: içeriği bir anahtarla, anahtarı bilmeyen birinin anlayamayacağı hale getirme işlemi; amaç yalnız alıcının çözebilmesidir
Simetrik şifrelemenin çözemediği soru
Simetrik şifreleme, gönderenin de alıcının da aynı gizli anahtarı kullandığı yöntemdir. Bu yöntemde her iki tarafta aynı gizli anahtar gerekir.
Anahtarı karşı tarafa nasıl ulaştırırız?
Anahtarı aynı ağdan açıkça gönderirsek, yolda gören de anahtarı öğrenir
İnternette önceden tanışmamış her istemci–sunucu çifti için ortak anahtarı önceden dağıtmak ölçeklenmez
Asimetrik anahtar çifti: hangi tarafta hangi anahtar?
Anahtar
Kimde bulunur
Rolü
Açık anahtar
Sunucu herkese verir
İstemci bununla sunucunun anlaşma imzasını doğrular; oturum verisini bu çift taşımaz
Gizli anahtar
Yalnız sunucuda kalır
Sunucu anlaşmayı (iki tarafın ortak oturum anahtarını türetmesi) bununla imzalar; paylaşılmaz
Asimetrik anahtar çifti: birbiriyle ilişkili iki anahtar; biri açık dağıtılır, diğeri gizli tutulur. Açık anahtardan gizli anahtar pratikte hesaplanamaz.
Dijital imza: gizli anahtarla üretilen ve ilgili açık anahtarla doğrulanan bir değerdir; verinin o anahtarın sahibinden geldiğini ve değişmediğini gösterir. Bu tablo yalnız bu TLS düzenindeki sunucu çiftini anlatır.
Gelen açık anahtar gerçekten sunucunun mu?
Yoldaki bir saldırgan kendi açık anahtarını sunucununmuş gibi gönderebilir.
Sertifika: sunucu adını ve açık anahtarını birbirine bağlayan, istemcinin güvendiği bir sertifika otoritesinin imzaladığı belge.
İstemci, otoritenin imzasını kendi güvendiği otorite listesiyle doğrular.
Sertifikada yalnız açık anahtar bulunur; gizli anahtar sunucudan çıkmaz.
İmza ve şifreleme aynı iş değildir
Şifreleme
Dijital imza
Amaç
İçeriği yetkisiz kişilerden gizlemek
Verinin kimden geldiğini ve değişmediğini doğrulamak
Anahtarlar
Simetrik modelde iki taraf aynı gizli anahtarı kullanır
Gizli anahtarla imzalanır, açık anahtarla doğrulanır
İçerik gizli mi?
Evet (yetkisiz kişi okuyamaz)
Hayır. İmza gizlemez; doğrulayacak taraf içeriği görür
TLS bağlantısı nasıl kurulur?
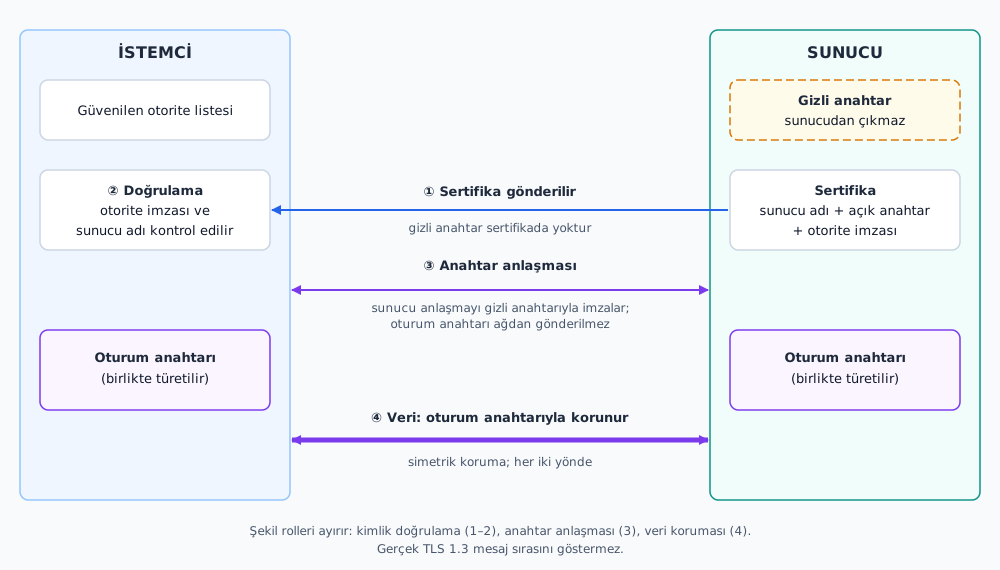
TLS bağlantısında anahtarların rolleri: sunucu sertifikayla açık anahtarını gönderir, istemci doğrular, iki taraf oturum anahtarını birlikte türetir, veri oturum anahtarıyla korunur
Kimlik doğrulama (şekilde ① ve ②): sunucu sertifikasını gönderir; istemci otorite imzasını ve sunucu adını doğrular
Güvenli ortak anahtar kurma (③): sunucu anlaşmayı gizli anahtarıyla imzalar, iki taraf oturum anahtarını birlikte türetir
Simetrik veri koruması (④): veri oturum anahtarıyla taşınır
Bu anlatılan sertifika ve anahtar anlaşması düzeninde ortak anahtar ağdan gönderilmez; iki taraf birlikte üretir.
Şekil üç işin rolünü ayırır; gerçek TLS mesajlarının tam sırası ve içeriği değildir.
Veri, oturum anahtarıyla korunur
Asıl iletişim (HTTP içeriği) simetrik oturum anahtarıyla taşınır
TLS 1.3 gibi modern sürümler, oturum anahtarıyla taşınan verinin yolda değiştirildiğini de fark eder; gizlilik tek başına bütünlük demek değildir, ikisi birlikte sağlanır
Oturum bittiğinde anahtar atılır; yeni bağlantı yeni anahtarla kurulur
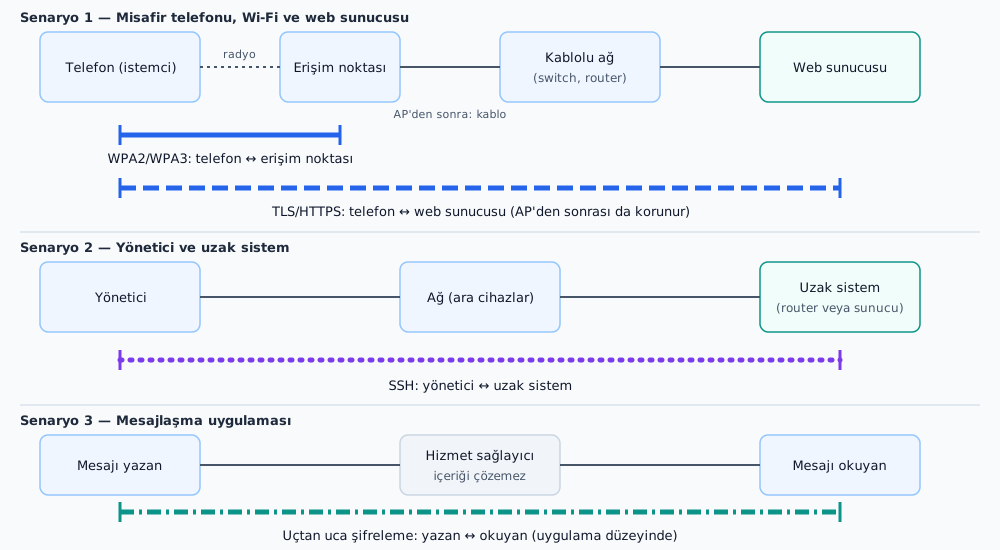
HTTPS, SSH, WPA2, uçtan uca: korunan hat farklı
Mekanizma
Korunan hat / uçlar
Örnek
WPA2/WPA3
İstemci ↔︎ kablosuz erişim noktası
Misafir telefonu ↔︎ AP
TLS/HTTPS
İstemci ↔︎ hizmet
Tarayıcı ↔︎ web sunucusu
SSH
İstemci ↔︎ uzak sistem
Yönetici ↔︎ router/sunucu
Uçtan uca şifreleme
Mesajı yazan ↔︎ okuyan (uygulama düzeyinde)
Mesajlaşma uygulaması
Üç senaryoda korunan hat: Wi-Fi ve HTTPS, SSH, uçtan uca şifreleme; her biri farklı iki uç arasını korur
WPA2/WPA3 koruması AP’de biter; AP’den sonra içerik HTTP ise yol boyunca okunur, HTTPS ise TLS kaydı olarak korunur
Erişimi kim denetler? ACL ve güvenlik duvarı
ACL: trafik özelliklerini izin/engel kararlarıyla eşleyen sıralı kurallar listesi.
Kaynak/hedef IP, protokol, TCP/UDP portu
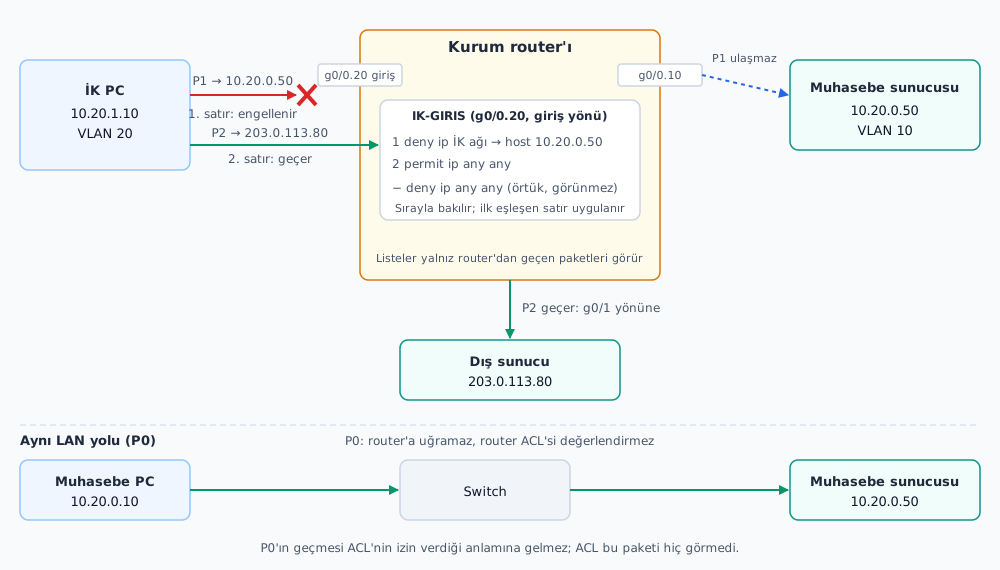
Kurallar yukarıdan aşağı sınanır; ilk eşleşen kural uygulanır
Hiçbir kurala uymayan paket listenin sonundaki örtük engele takılır
Klasik IP ACL her paketi ayrı değerlendirir; bağlantı durumu tutmaz (durumsuz)
Bu örtük engel, arayüze bağlanan ve paket filtreleyen IP ACL içindir; NAT’ta çevrilecek kaynakları seçen listedeki deny paketi düşürmez, yalnız o kaynağı çeviri dışında bırakır
Bazı güvenlik duvarları bağlantı durumunu da izler; her güvenlik duvarı bir ACL listesinden ibaret değildir
İK ağının giriş listesi
Sıra
Koşul
Karar
1
Kaynak 10.20.1.0/24, hedef 10.20.0.50, tüm IP
Engelle
2
Diğer bütün IP trafiği
İzin ver
(gizli)
Hiçbiri
Engelle
Ağ: Muhasebe 10.20.0.0/24 (g0/0.10), İK 10.20.1.0/24 (g0/0.20), Misafir 10.20.2.0/24 (g0/0.30). Bu liste İK arayüzü g0/0.20’nin girişine bağlanır.
Misafir listesi (MISAFIR-GIRIS, g0/0.30 girişi) aynı yapıdadır: kaynak 10.20.2.0/24, hedef 10.20.0.50, tüm IP engelle; sonra diğer IP trafiği izin ver.
Sıra sonucu değiştirir
İki satırın yerini değiştirelim:
Sıra
Koşul
Karar
1
Diğer bütün IP trafiği
İzin ver
2
Kaynak 10.20.1.0/24, hedef 10.20.0.50, tüm IP
Engelle
İK’dan muhasebe sunucusuna giden paket artık ne olur?
satır eşleşir → izin verilir; engelleyen satır hiç değerlendirilmez.
Kural hangi arayüzde, hangi yönde?
İK PC’sinden gelen paketlerin g0/0.20 giriş yönünde IK-GIRIS listesiyle değerlendirilmesi; aynı LAN’daki muhasebe PC’sinin paketi router’a uğramaz
“İK’dan gelen trafik” için doğal nokta: İK arayüzünün giriş yönü
Yönler router’ın arayüzüne göre okunur: arayüze giren paket in, arayüzden çıkan paket out
Yalnız ACL yazmak yetmez; arayüze bağlanması gerekir
Politikayı pakete çevirelim
IK-GIRIS ve MISAFIR-GIRIS listeleri yukarıda anlatılan biçimde yazılıp ilgili arayüzlerin girişine bağlandığında bu paketler ne olur? Ping (ICMP) ve HTTP ayrı hizmetlerdir; birinin geçmesi diğerinin geçeceğini göstermez.
Paket
Kaynak → hedef
Hizmet
1
Muhasebe PC 10.20.0.10 → sunucu 10.20.0.50
HTTP
2
İK PC 10.20.1.10 → sunucu 10.20.0.50
HTTP
3
Misafir 10.20.2.100 → sunucu 10.20.0.50
ping
4
İK PC → temsili dış sunucu 203.0.113.80
HTTP
5
Misafir → temsili dış sunucu 203.0.113.80
ping
Geçer. Aynı LAN, router’a uğramaz; bu iki liste bu yolu görmez
Engellenir. İK listesi 1. kural 3–5. paketleri aynı yöntemle siz değerlendirin: hangi liste, hangi kural, hangi karar?