BLP 1003 — Bilgisayar Ağları · 12. hafta · Not 12.1
Öğr. Gör. Oktay Cesur
2026-11-09
İki bilgisayar, tek dış adres
A: 192.168.10.11, B: 192.168.10.12
İkisi de aynı web sunucusuna bağlanıyor: 203.0.113.80, TCP 443 (dokümantasyon bloğundan örnek adres)
Kurumun çıkışında kullanılan genel adres tek: 198.51.100.7 (dokümantasyon bloğundan örnek adres)
Sunucudan dönen yanıt A’ya mı gidecek, B’ye mi?
Özel adresler internette neden yönlendirilmez?
Özel blok
Aralık
10.0.0.0/8
10.0.0.0 – 10.255.255.255
172.16.0.0/12
172.16.0.0 – 172.31.255.255
192.168.0.0/16
192.168.0.0 – 192.168.255.255
RFC 1918 blokları ayrı kurumlarda yeniden kullanılır
İnternetteki yönlendiriciler bu adreslere giden paketler için tek bir “doğru” yön bilmez
Özel kaynak adresli bir paket genel internete çıkarken yanıtın döneceği tek bir rota olmadığı için çıkışta kaynak adresinin yeniden yazılması gerekir; yalnız kurum içinde kalan trafikte bu çeviri gerekmez
NAT ve PAT: ne dönüştürülüyor?
NAT (ağ adresi çevirisi): paket bir yönlendiriciden geçerken başlıktaki IP adreslerinden birini yeniden yazma işlemi. PAT (NAPT): aynı işlemin, adresle birlikte TCP/UDP portunu da yazan ve tablodaki kayıtla yanıtı geri eşleyen biçimi.
NAT
PAT (NAPT)
Dönüştürülen alan
IP adresi
IP adresi ve TCP/UDP portu
Tipik kullanım
İç adres ↔︎ genel adres havuzundan bir adres
Çok sayıda iç bağlantı ↔︎ tek genel adres
Cisco IOS dinamik çeviri yapılandırması
overload olmadan (havuzdan bire bir)
overload (çoklu çıkış)
ICMP sorgularında port yoktur; eşleme için sorgu kimliği (query identifier) kullanılabilir
overload görmemek, çevirinin yalnız IP eşlemesi olduğunu tek başına göstermez: elle yazılan port eşlemeleri de overload taşımaz
Yalnız adresi değiştirseydik?
İstemci
Router’a giren kaynak
Yalnız IP değişseydi çıkan kaynak
Hedef
A
192.168.10.11:51000
198.51.100.7:51000
203.0.113.80:443
B
192.168.10.12:51000
198.51.100.7:51000
203.0.113.80:443
Dışarıdan bakınca iki bağlantı aynı görünür.
Kaynak port, istemcinin işletim sisteminin bu bağlantı için seçtiği geçici numaradır; hedef port (443) sunucudaki HTTPS hizmetinin kapısıdır.
Bir TCP bağlantısını birlikte tanımlayan alanlar: protokol, kaynak IP:port, hedef IP:port.
PAT tablosu: iki bağlantı, iki ayrı kayıt
Protokol
İç kaynak
Dışarıdan görünen kaynak
Hedef
TCP
192.168.10.11:51000
198.51.100.7:40001
203.0.113.80:443
TCP
192.168.10.12:51000
198.51.100.7:40002
203.0.113.80:443
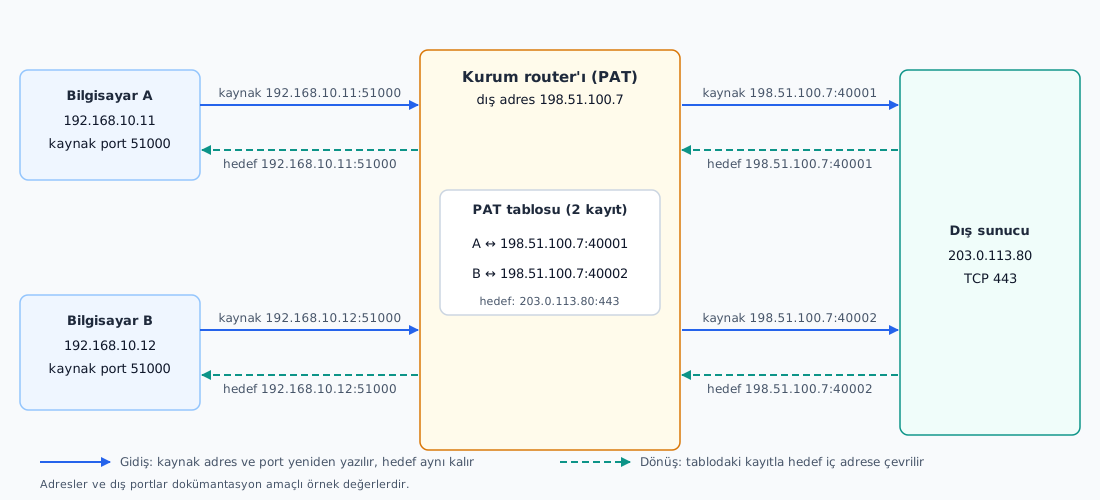
A ve B bilgisayarlarının gidiş ve dönüş yolu: router her bağlantı için ayrı bir PAT kaydı tutar, dönüşte kaydı kullanarak hedefi geri çevirir
Şekilde üstteki satır A’nın, alttaki satır B’nin yoludur; düz oklar gidişi, kesikli oklar dönüşü gösterir. Dış portlar 40001 ve 40002 örnek değerlerdir: cihaz atar, çakışma yoksa iç port aynı kalabilir.
Aynı kayıt, cihazın diliyle
Router çıktıları bu kaydı dört alanla anlatır:
Cihazdaki ad
Bu tablodaki karşılığı (A’nın bağlantısı)
Inside local
192.168.10.11:51000 — iç kaynak
Inside global
198.51.100.7:40001 — dışarıdan görünen kaynak
Outside local
203.0.113.80:443 — hedefin iç taraftan görünümü
Outside global
203.0.113.80:443 — hedefin dış taraftan görünümü
Aşağıdaki satır açık işaretli temsili bir örnektir; çalışan cihazdan alınmış çıktı değildir. Alışılmış IOS sütun sırasıyla:
Pro Inside global Inside local Outside local Outside globaltcp 198.51.100.7:40001 192.168.10.11:51000 203.0.113.80:443 203.0.113.80:443
Kendi çıktınızda sırayı ezberlemeyin; sütun başlığını okuyun. Inside global, iç adresin dışarıdan görünen hâlidir.
Gidiş: ilk istek
Aşama
Kaynak
Hedef
A’nın gönderdiği
192.168.10.11:51000
203.0.113.80:443
Router’ın dışarı çıkardığı
198.51.100.7:40001
203.0.113.80:443
Router eşlemeyi tabloya yazar
Yalnız kaynak alanları değişir; hedef olduğu gibi gider
Cihaz diliyle: Inside global198.51.100.7:40001 → Inside local192.168.10.11:51000. Şekilde kesikli oklar bu yolu gösterir.
Kaydı olmayan paket
Dışarıdan 198.51.100.7:40009 hedefine, daha önce açılmış bir kaydı olmayan bir TCP paketi gelirse?
Eşleşen kayıt yoktur. Router bir iç cihaz seçmez ve paketi iç ağa iletmez.
Kayıtlar bağlantı kapanınca veya zaman aşımı dolunca silinir. Bu davranış bir erişim politikası (ACL) kararı değildir; teslim edilecek bir kayıt bulunmamasının sonucudur.
Dört ayrı soru, dört ayrı mekanizma
Soru
Mekanizma
Paket hangi yöne gidecek?
Yönlendirme
Hangi adres/port yazılacak?
NAT/PAT
Bu trafiğe izin var mı?
ACL / güvenlik duvarı
İçerik yolda okunabilir mi?
Şifreleme (uygulama içeriğinde TLS)
PAT şifreleme yapmaz, izin vermez ya da engellemez; iç adresin dışarıda görünmemesi içeriği gizlemez.
Eşlemeyi tamamla
Üçüncü bilgisayar 192.168.10.13:51000 adresinden aynı sunucuya bağlansın; router dış port olarak 40003 atasın.
Dışarı çıkan paketin kaynağı nedir?
Üçüncü bilgisayara ait yanıt, router’dan iç ağa çıkarken hedefi nedir?
Sunucudan 198.51.100.7:40002 hedefine gelen yanıt hangi bilgisayara gider?
Üçüncü bilgisayarın bağlantısı için Inside local, Inside global, Outside local ve Outside global alanlarını yazın.
Özet
Özel kaynak adresli paket genel internete çıkacaksa yanıt için tek bir rota yoktur; NAT/PAT yapılandırılmışsa çıkışta kaynak adresi yeniden yazılır, çeviri yokken kaynak adres aynı kalır
PAT, TCP/UDP’de bağlantıyı dış kaynak portuyla tekil tutar; çakışma yoksa iç port aynı kalabilir, çakışma varsa port değişir ve çok sayıda iç bağlantı tek genel adreste ayrılır
Router her bağlantı için eşleme kaydı tutar; yanıt bu kayıtla doğru istemciye döner
NAT/PAT, yönlendirme, ACL ve şifreleme ayrı sorulara cevap verir