Router hedef IP adresinden hangi yöne gideceğini nasıl bilir?
BLP 1003 — Bilgisayar Ağları · 10. hafta · Not 10.2
Öğr. Gör. Oktay Cesur
2026-11-09
Hiç ziyaret etmediğiniz bir siteye gidiyorsunuz
Adres çubuğuna az bilinen bir sitenin adını yazdınız. Hedef IP olarak 203.0.113.78 örneğini alıyoruz. Bu adres, dokümantasyon için ayrılmış 203.0.113.0/24 bloğundandır; gerçek bir sunucunun adresi değildir.
Paketin yolundaki router’lar bu hedefi, ya da sizi, daha önce tanımak zorunda mı?
Router’ın elindeki bilgi: yönlendirme tablosu
Yönlendirme tablosu: router’ın, hedef ağ önekleri için hangi komşuya ve hangi arayüze paket göndereceğini tuttuğu kayıt listesi.
Sonraki atlama (next hop): paketin bir sonraki teslim edileceği komşu router’ın adresi. Doğrudan bağlı bir ağda hedefin kendisi aynı bağlantıdadır.
Kararda kullanılan üç alan: hedef önek → sonraki atlama → çıkış arayüzü
Neden önek? Bir satır bir web sitesini değil, bir adres kümesini tarif eder. 203.0.113.0/24 satırı 256 adresi kapsar; router her siteyi ayrı ayrı bilmek zorunda kalmaz.
Örnek yol: kurum router’ı (Router 1)
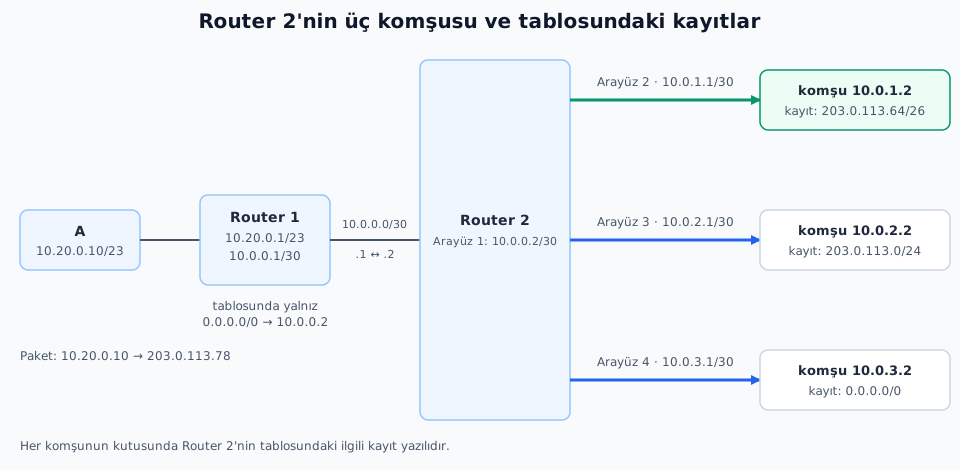
A (10.20.0.10) Router 1’in LAN arayüzüne (10.20.0.1/23) bağlıdır; Router 1’in öbür arayüzü (10.0.0.1/30) Router 2’ye gider.
Router 1’in tablosu, yalnız ilgili kayıtlar:
Hedef önek
Sonraki atlama
Çıkış arayüzü
10.20.0.0/23
doğrudan bağlı
LAN
10.0.0.0/30
doğrudan bağlı
WAN
0.0.0.0/0
10.0.0.2
WAN
Varsayılan rota (default route):0.0.0.0/0 kaydıdır. /0 önekinde hiçbir bit karşılaştırılmaz; bu yüzden her IPv4 adresini kapsar. Anlamı: “daha özel bir kaydım yoksa bu komşuya gönder.” Router, her hedefi tek tek bilmeden de bir yön verebilir.
Hedef 203.0.113.78:10.20.0.0/23 ve 10.0.0.0/30 kayıtları 10.x adreslerini kapsar, bu hedefi kapsamaz; yalnız 0.0.0.0/0 kapsıyor → paket 10.0.0.2’ye gider.
A, Router 1 ve Router 2 arasındaki bağlantılar; Router 2’nin dört arayüzü ve üç komşusu. Her komşunun yanında Router 2’nin tablosundaki kayıt yazılıdır.
Şekilde Router 2’nin dört arayüzü ve her komşu için tablodaki kayıt görülür.
Aşağıda yalnız 203.0.113.78 için baktığımız kayıtlar var. Bağlı /30 ağlarının doğrudan kayıtları da tabloda durur; bu hedef onlara girmez.
Hedef önek
Sonraki atlama
Çıkış arayüzü
203.0.113.0/24
10.0.2.2
Arayüz 3
203.0.113.64/26
10.0.1.2
Arayüz 2
0.0.0.0/0
10.0.3.2
Arayüz 4
Kapsıyor mu? Üç kaydı tek tek sınayalım:
/24: ilk üç oktet 203.0.113 aynı → kapsıyor (adresler 0–255).
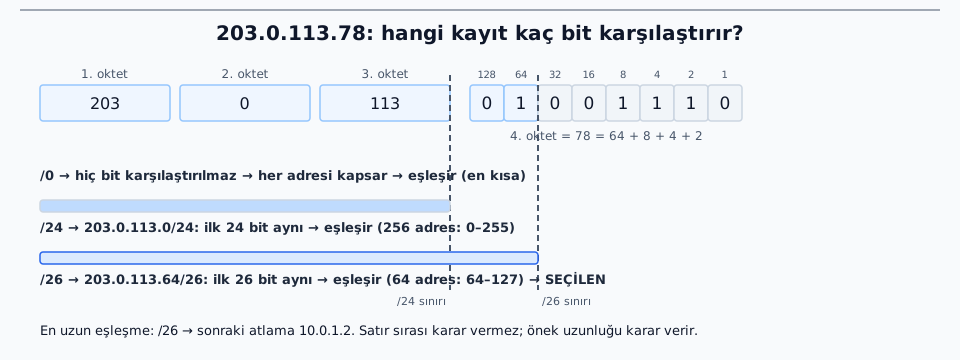
/26: 26 = 24 + 2; ilk üç oktet (24 bit) ve dördüncü oktetin ilk 2 biti ağa, kalan 6 bit hosta aittir. 2⁶ = 64 adres olduğundan blok boyu 64’tür ve 203.0.113.64/26 bloğu 64–127 arasıdır. 78 bu 64 adreslik blokta yer alır: 78 − 64 = 14 < 64 → kapsıyor.
/0: hiçbir bit karşılaştırılmaz → her adresi kapsıyor.
Hedef 203.0.113.78 için üç kayıt da eşleşiyor.
En uzun önek eşleşmesi
En uzun önek eşleşmesi (longest-prefix match): hedefi kapsayan kayıtlar arasından önek uzunluğu en büyük olan, yani en dar adres kümesini tarif eden kaydı seçmek.
Neden en özgülü? Daha uzun önek, o hedef için daha fazla bilgi taşır: /24 “bu 256 adresin bir yerinde” derken /26 “bu 64 adresin tam şurasında” der. Daha özel bilgiyi daha genel bilgiye feda etmek, eldeki en iyi bilgiyi atmak olurdu.
Mekanizma: router önce hedefi kapsayan bütün adayları bulur, sonra aralarından önek uzunluğu en büyük olanı seçer (RFC 1812, RFC 4632). Tablodaki satır sırası karar vermez.
203.0.113.78 adresinin dördüncü oktetinin bitleri ve üç kaydın kapsama sınırları: /0 hiç bit, /24 ilk üç oktet, /26 ilk üç oktet ve dördüncü oktetin ilk iki biti karşılaştırılır; /26 en uzun eşleşmedir.
Şekilde üç kaydın kaç bit karşılaştırdığı görülür.
Sınır: yönetsel mesafe (AD; rotanın öğrenildiği kaynağın güvenilirlik sırası, küçük değer önceliklidir) ve metrik (aynı kaynağın kendi ölçütüyle verdiği yol maliyeti), aynı önek ve uzunluk için birden çok kaynak ya da yol varsa hangisinin tabloya gireceğini belirler. Farklı uzunluktaki iki kaydı kıyaslamaz; /24 kaydı ne kadar “güvenilir” olursa olsun /26 kaydının önüne geçemez.
Etkinlik: aynı tablo, farklı hedefler
Router 2 için her hedefte (1) kapsayan kayıtları listeleyin, (2) en uzununu seçin, (3) sonraki atlamayı yazın.
Hedef IP
Kapsayan kayıtlar
Seçilen kayıt
Sonraki atlama
203.0.113.20
203.0.113.200
198.51.100.20
Bir paket, iki ayrı karar
Aynı paket (hedef 203.0.113.78), iki router, iki farklı tablo:
TTL her router’da bir azalır: 64 → 63 (Router 1) → 62 (Router 2).
Bir kayıt silinirse karar nasıl değişir?
Router 2’de .78 için /26 varken → 10.0.1.2.
/26 silinirse? Kalan eşleşmeler /24 ve /0; en uzunu /24 → 10.0.2.2.
Seçim kuralı sabit; değişen yalnız tablodaki kayıtlar.
Eşleşen kayıt hiç kalmazsa, router tahmin yürütmez: paketi düşürür ve koşullar uygunsa kaynağa ICMP “hedefe ulaşılamıyor” mesajı gönderir. Varsayılan rota varsa hedefi kapsar; paket, TTL yettiği sürece o komşuya verilir.
Önce /26, sonra /24 silinirse 203.0.113.78 için karar ne olur?
Yalnız /24 silinirse 203.0.113.20 ve 203.0.113.78 için kararlar ne olur?
Dönüş paketleri de kendi tablolarına bakar
Hedeften A’ya yanıt giderken paketin hedefi 10.20.0.10’dur. Gidişte seçilen 203.0.113.64/26 bu adresi kapsamaz.
Yanıt Router 2’ye geldiğinde Router 2 kendi tablosuna bakar. Yukarıdaki kayıtlardan 10.20.0.10 adresine uyan yalnız 0.0.0.0/0’dır; yanıt bu hâliyle 10.0.3.2’ye gider. Router 1’e ulaşması için Router 2’nin tablosunda daha uzun bir kayıt gerekir. Router 2’ye şu kayıt eklenirse:
Hedef önek
Sonraki atlama
Çıkış arayüzü
10.20.0.0/23
10.0.0.1
Arayüz 1 (10.0.0.2/30)
En uzun önek /23’tür: yanıt 10.0.0.1’e, Router 1’e gider.
Dönüş yolu gidişin tersi olmak zorunda değildir. Bu örnekte Router 1 ile Router 2 arasında adres dönüşümü yoktur; yanıtın hedefi 10.20.0.10 kalır. Dönüşüm yapılan bir çıkışın ötesinde router, dönüş paketini dönüştürülmüş adresle eşler.
Statik rota
Statik rota: yönetici tarafından elle yazılan kayıttır: “şu hedef ağa şu komşu üzerinden git.”
Router 1’deki 0.0.0.0/0 → 10.0.0.2 kaydı bir statik varsayılan rota olabilir.
Bir statik kaydın çalışması için:
Sonraki atlama erişilebilir olmalıdır.10.0.0.2, doğrudan bağlı 10.0.0.0/30 içindedir. Çıkış arayüzü kapalıysa router bu kaydı iletim tablosunda kullanamaz.
Komşuya ulaşmak hedefe ulaşmak değildir. O komşunun da hedefe doğru bir kaydı olmalıdır.
Yanlış topolojide döngü olabilir. İki komşu router birbirini varsayılan rota olarak gösterirse, ikisinin de tablosunda eşleşmeyen bir hedef için paket iki router arasında gidip gelir. Her geçişte TTL azalır; sıfıra inince paket düşer.
traceroute ile yolu görünür kılmak
traceroute (Windows’ta tracert) TTL’yi 1’den başlatıp artırarak paket gönderir. Ara router, gelen paketin TTL’si iletmeye yetmiyorsa paketi düşürür ve yanıtlıyorsa ICMP zaman aşımı mesajı geri yollar. Hedef, kendisine ulaşan sorguya kendi yanıtını verir; bu yanıt zaman aşımı mesajı değildir.
Temsili çıktı (A’dan 203.0.113.78’e; gerçek bir çalıştırmanın sonucu değildir):
1 10.20.0.1 Router 1 (paketin geldiği arayüz)2 10.0.0.2 Router 23 10.0.1.2 Router 34 203.0.113.78 hedef
* satırı: o atlamadan bu turlarda yanıt gelmemiştir. Bu tek başına arıza noktasının kanıtı değildir. Sonraki satırlarda yanıt geliyorsa paketler o router’dan geçmiştir; router ICMP yanıtı üretmiyor, sınırlıyor ya da filtreliyor olabilir.
Başlangıç sorusuna dönüş
Router’ların 203.0.113.78 hedefini önceden tanıması gerekir miydi?
Router 1 hedefi yalnız varsayılan rotayla eşledi.
Router 2 hedefi 203.0.113.64/26 önekiyle eşledi.
İki kayıt da bir ağ önekini tarif ediyor; ikisi de siteyi ya da ziyaretçiyi bilmiyor.
Bu eşleşmede /26 kaydı 64 adresi, /24 kaydı 256 adresi kapsar. Sitenin popüler olması eşleşen kaydı değiştirmez.
Açık kalan soru: Router 2’nin tablosundaki 203.0.113.0/24 ve 203.0.113.64/26 kayıtları oraya nereden geldi? Yoldaki bir bağlantı koparsa bu kayıtlar nasıl değişir?