Bir kurumun ağını nasıl kurar, korur ve test ederiz?
BLP 1003 — Bilgisayar Ağları · 12. hafta · Uygulama 12.3
2026-11-09
Hedef: internete çıkış serbest, muhasebe sunucusu korunmuş
Muhasebe, insan kaynakları ve misafir WLAN’ı farklı alt ağlarda.
- Üçü de dış test sunucusuna erişebilmeli
- Muhasebe sunucusuna yalnız muhasebe ağı erişebilmeli
Bu hedefi Packet Tracer üzerinde PAT ve ACL ile gerçekleştirip ölçülebilir testlerle doğrulayacağız.
Çalışma akışı
| Aşama | Çıktı |
|---|---|
| 1. Başlangıç koşullarının doğrulanması | Adresler, gateway’ler, iç erişim ve eksik olanlar kayda geçer |
| 2. PAT | İç istemciler dış sunucuya ulaşır; kayıt satırı okunur |
| 3. ACL | Muhasebe sunucusu İK ve misafire kapanır, dış sunucu erişimi açık kalır |
| 4. WLAN ve uçtan uca test | Kablolu ve kablosuz istemciler tabloya uygun sonuç verir |
| 5. Arıza analizi | Bir PAT hatası bulunur, düzeltilir, tekrar test edilir |
| 6. Kanıt kaydı | Beklenen/gözlenen tablosu tamamlanır |
Başlangıç koşulları
Bu çalışma, aşağıdaki koşulları sağlayan bir ağ varsayar. Koşullar sağlanmıyorsa önce onlar kurulmalıdır.
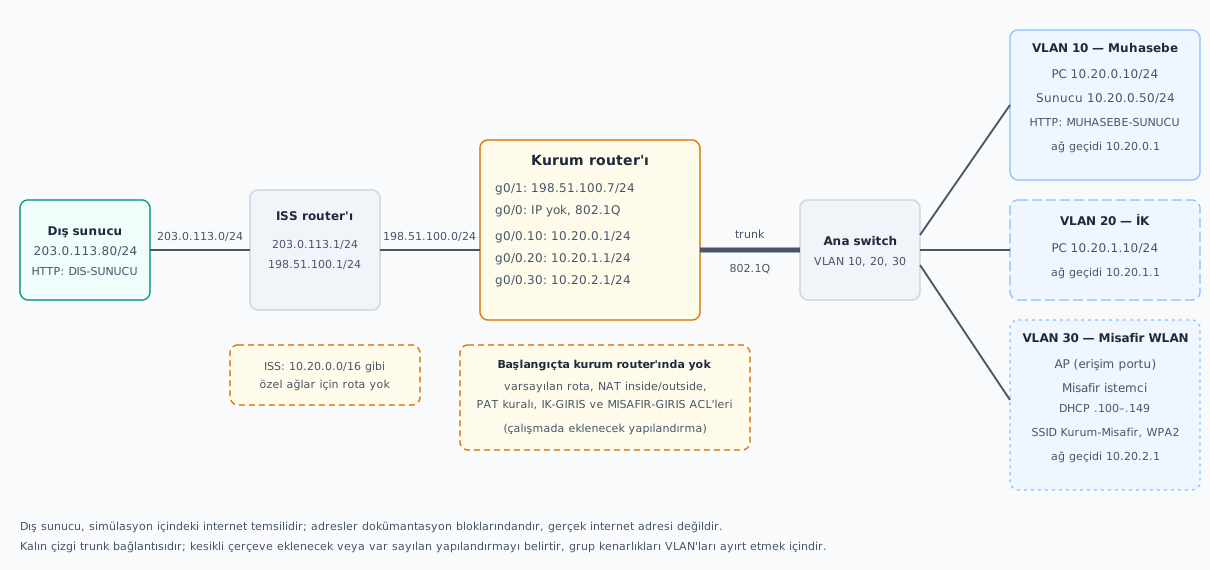
Kurum ağının başlangıç topolojisi: dış sunucu, ISS router’ı, kurum router’ı, ana switch ve üç VLAN
Ana switch’in kurum router’ına bakan portu trunk’tır. Kurum router’ında GigabitEthernet0/0 IP taşımaz. VLAN 10, 20 ve 30 etiketleri g0/0.10, g0/0.20 ve g0/0.30 alt arayüzlerindedir.
- Switch: VLAN 10, 20 ve 30 tanımlı; muhasebe PC ve sunucusu VLAN 10, İK PC VLAN 20, AP VLAN 30 erişim portlarında
- Router: alt arayüzler 802.1Q etiketli ve adres planındaki IP’lerle yapılandırılmış;
g0/1adresi tanımlı; varsayılan rota, NAT ve ACL yok - ISS router’ı: yalnız iki doğrudan bağlı ağı bilir
- Misafir WLAN:
g0/0.30üzerinde10.20.2.100–.149DHCP havuzu, AP’deKurum-MisafirSSID’i ve WPA2-PSK - İki sunucuda HTTP açık; sayfa gövdeleri
MUHASEBE-SUNUCUveDIS-SUNUCU - Dış sunucu, simülasyondaki interneti temsil eder;
198.51.100.0/24ve203.0.113.0/24dokümantasyon blokları olduğundan gerçek internet adresi değildir
Adres planı
| Öğe | Adres / prefix | Gateway |
|---|---|---|
| Muhasebe PC | 10.20.0.10/24 |
10.20.0.1 |
| Muhasebe sunucusu | 10.20.0.50/24 |
10.20.0.1 |
| İK PC | 10.20.1.10/24 |
10.20.1.1 |
| Misafir istemci | DHCP: 10.20.2.100 – 10.20.2.149 aralığı |
10.20.2.1 |
| AP (VLAN 30 erişim portu) | Bu plan AP’ye IP yazmaz; yönetim adresi ayrı bir sorudur ve verilecekse DHCP .100–.149 aralığının dışında olmalıdır |
— |
Kurum router’ı g0/0.10 / .20 / .30 |
10.20.0.1/24 / 10.20.1.1/24 / 10.20.2.1/24 |
— |
Kurum router’ı g0/1 |
198.51.100.7/24 |
Komşu: 198.51.100.1 |
| ISS router’ı (kurum tarafı) | 198.51.100.1/24 |
— |
| ISS router’ı (sunucu tarafı) | 203.0.113.1/24 |
— |
| Dış test sunucusu | 203.0.113.80/24 |
203.0.113.1 |
SSID: Kurum-Misafir · WPA2 test parolası: MisafirLab-2026!
Hazır olanlar ve sizin ekleyecekleriniz
| Başlangıç koşulu (var sayılır) | Siz ekleyeceksiniz |
|---|---|
| Switch VLAN 10/20/30, port ve trunk ayarları | Kurum router’ında ip nat inside / ip nat outside |
Router alt arayüzleri ve IP’leri, g0/1 adresi |
Standart ACL NAT-KAYNAK ve overload kuralı |
| Misafir DHCP, AP, SSID ve WPA2 | Kurum router’ında varsayılan rota |
| ISS router’ı ve dış sunucu arayüzleri | IK-GIRIS ve MISAFIR-GIRIS ACL’leri ve arayüze bağlama |
Her iki sunucuda HTTP açık. Muhasebe gövdesi MUHASEBE-SUNUCU, dış sunucu gövdesi DIS-SUNUCU |
Doğrulama tablosu ve arıza düzeltmesi |
ISS router’ı yalnız doğrudan bağlı iki ağı bilir; 10.20.0.0/16 gibi özel ağlar için rotası yoktur.
Aşama 1 — başlamadan önce doğrulayın
| Test | Beklenen | Gözlenen |
|---|---|---|
Her istemcide ipconfig: IP, maske, gateway plana uygun |
Plana uygun | |
Misafir istemci Kurum-Misafir SSID’ine WPA2 parolasıyla bağlanır |
10.20.2.100–.149 arası adres |
|
| Her istemci kendi gateway’ine ping | Yanıt var | |
Muhasebe PC’si: http://10.20.0.50 |
Sayfa açılır; gövde MUHASEBE-SUNUCU |
|
İK PC’si: http://10.20.0.50 |
Sayfa açılır; gövde MUHASEBE-SUNUCU (ACL yok) |
|
Kurum router’ından ping 198.51.100.1 |
Yanıt var | |
Kurum router’ından ping 203.0.113.80 |
Yanıt yok. Bu hedefe rota yok | |
Herhangi bir iç istemciden http://203.0.113.80 |
Sayfa açılmaz. Rota yok; paket dışarı çıkmaz | |
show ip route |
10.20.0.0/24, 10.20.1.0/24, 10.20.2.0/24 ve 198.51.100.0/24 bağlı. Varsayılan rota yok. Arayüz /32 yerel satırı görülebilir |
Sonuç beklenenden farklıysa PAT ve ACL aşamalarına geçmeyin; farkı yazıp eğitmene bildirin.
Aşama 1 — tahminlerinizi yazın
Yapılandırmadan önce cevaplayın:
- Varsayılan rota eklenince, PAT yokken
10.20.0.10dış sunucuya paket gönderirse yanıt gelir mi? Neden? - PAT eklendikten sonra
10.20.0.10ile10.20.1.10aynı kaynak portundan aynı dış sunucuya bağlanırsa dış sunucu ikisini nasıl ayırır? - Hangi kaynakların
10.20.0.50adresine ulaşması beklenir?
Aşama 2 — önce varsayılan rota, sonra deneme
Genel yapılandırma kipinde, kurum router’ında:
Kurum router’ında ping 203.0.113.80 deneyin.
Beklenen: yanıt var. Kaynak, router’ın 198.51.100.7 adresidir. ISS bu ağı bağlı yol olarak bilir. Bu yanıt NAT kullanmaz.
Muhasebe PC’sinden http://203.0.113.80 açın.
Beklenen: sayfa açılmaz. Paket dışarı çıkar. Kaynak 10.20.0.10 kaldığı için yanıt dönmez.
Aşama 2 — PAT yapılandırması
configure terminal
interface GigabitEthernet0/0.10
 ip nat inside
 exit
interface GigabitEthernet0/0.20
 ip nat inside
 exit
interface GigabitEthernet0/0.30
 ip nat inside
 exit
interface GigabitEthernet0/1
 ip nat outside
 exit
ip access-list standard NAT-KAYNAK
 permit 10.20.0.0 0.0.0.255
 permit 10.20.1.0 0.0.0.255
 permit 10.20.2.0 0.0.0.255
 exit
ip nat inside source list NAT-KAYNAK interface GigabitEthernet0/1 overload
endinside/outside: hangi arayüz iç, hangisi dış tarafNAT-KAYNAK: çevrilecek kaynakların listesi; paket filtrelemez, listede olmayan kaynak yalnız çevrilmezoverload:g0/1adresini birden fazla bağlantı paylaşır0.0.0.255: /24’ün joker maske karşılığı; son sekizli serbest
Aşama 2 — PAT’ı sınayın
- Muhasebe PC’sinden
http://203.0.113.80 - İK PC’sinden
http://203.0.113.80 - Hemen ardından router’da:
Kayıtlar zaman aşımıyla silinir; trafik üretip hemen bakın.
Çıktıdaki bir TCP satırı nasıl okunur?
Temsili bir satır (sizin çıktınızdaki değerler farklı olabilir):
| 12.1’deki PAT tablosu | Çıktı alanı | Temsili değer |
|---|---|---|
| İç kaynak | Inside local | 10.20.1.10:51000 |
| Dışarıdan görünen kaynak | Inside global | 198.51.100.7:40001 |
| Hedef (sunucuya giden) | Outside local / Outside global | 203.0.113.80:80 |
Yanıt 198.51.100.7:40001 hedefiyle geldiğinde router aynı satırı kullanır ve paketi 10.20.1.10:51000 adresine çevirir.
Aşama 2 — kendi satırınızı okuyun
Gözleminizdeki bir TCP satırı için dört alanı yazın:
| İstemci | Inside local | Inside global | Outside local / global |
|---|---|---|---|
| Muhasebe PC | |||
| İK PC |
Bu iki bağlantının dış IP’si ortak mı? Dış portları aynı mı? Sunucudan gelen iki yanıtı router nasıl ayırır?
Aşama 3 — ACL: hangi arayüze, hangi yöne?
| Kaynak | Liste | Bağlanacağı yer |
|---|---|---|
| İK ağı | IK-GIRIS |
g0/0.20, giriş (in) |
| Misafir ağı | MISAFIR-GIRIS |
g0/0.30, giriş (in) |
Her listede iki kural: muhasebe sunucusuna giden IP trafiğini engelle, diğer IP trafiğine izin ver.
Aşama 3 — ACL komutları
configure terminal
ip access-list extended IK-GIRIS
 deny ip 10.20.1.0 0.0.0.255 host 10.20.0.50
 permit ip any any
 exit
ip access-list extended MISAFIR-GIRIS
 deny ip 10.20.2.0 0.0.0.255 host 10.20.0.50
 permit ip any any
 exit
interface GigabitEthernet0/0.20
 ip access-group IK-GIRIS in
 exit
interface GigabitEthernet0/0.30
 ip access-group MISAFIR-GIRIS in
 exit
end0.0.0.255: /24’ün joker maske karşılığı; son sekizli serbesthost 10.20.0.50: tek adres- Satır sırası: karar (
deny/permit) · protokol (ip) · kaynak (ağ + joker maske) · hedef (hostadres veyaany) - NAT ile ACL işlem sırası genellenmez; bu örnek yalnız giriş (
in) yönünde bağlanan bu listeler için geçerlidir
Kontrol: show access-lists · show ip interface GigabitEthernet0/0.20
Aşama 4 — WLAN ve uçtan uca test
- Misafir istemci
Kurum-Misafirağına bağlı mı,10.20.2.100–.149arasında adres almış mı, gateway10.20.2.1mi? - Üç kaynaktan iki hedefe, hem ping hem HTTP testi yapın
- Her sonucu kanıt tablosuna yazın
WPA2, misafir istemci ile AP arasındaki radyo bağlantısını korur. Sunucularda HTTP açıktır; HTTP içeriği AP’den sonra WPA koruması olmadan taşınır.
Aşama 5 — arıza: misafir NAT izin satırı kaldırılıyor
Çalışan yapılandırmanın bir kopyasında:
Sonra misafir istemciden http://203.0.113.80 ve İK PC’sinden aynı adresi deneyin.
Tahmin: hangi istemcinin erişimi bozulur? Neden?
Aşama 5 — sorunu bu sırayla arayın
- İstemci: IP, maske, gateway ve bağlantı doğru mu?
- Rota:
show ip route— hedefe ve dönüşe giden yol var mı? - NAT kaydı:
show ip nat translations— misafir kaynağı için yeni satır oluşuyor mu? - ACL:
show access-lists— beklenmedik bir engel eşleşiyor mu?
Her adımda gidiş ve dönüş ayrı sorulur.
Her adımda baktığınız çıktıyı ve gözleminizi arıza kaydına yazın.
Aşama 6 — kanıt tablosu
| Kaynak → hedef | ICMP beklenen | ICMP gözlenen | HTTP beklenen | HTTP gözlenen | İlgili kural / eşleme |
|---|---|---|---|---|---|
Muhasebe → 10.20.0.50 |
İzin | İzin | Aynı LAN; ACL yok | ||
İK → 10.20.0.50 |
Engel | Engel | |||
Misafir → 10.20.0.50 |
Engel | Engel | |||
Muhasebe → 203.0.113.80 |
İzin | İzin | |||
İK → 203.0.113.80 |
İzin | İzin | |||
Misafir → 203.0.113.80 |
İzin | İzin |
Teslim: ne yazılacak?
- Tamamlanmış kanıt tablosu
- Dış erişime ait bir PAT satırı: dört alan ve yanıtın nasıl döndüğü
- Engellenen sunucu erişimine ait bir ACL eşleşmesi: hangi liste, hangi satır, hangi arayüz/yön
- Arıza kaydı: kaynak, hedef, hizmet, hatalı alan, düzeltme, tekrar test sonucu
- Aşama 1’deki doğrulama farkları (varsa)
- Kendi çalışma dosyanız