Paketleri görebiliyorsak neden mesajları okuyamıyoruz?
BLP 1003 — Bilgisayar Ağları · 11. hafta, Uygulama 11-U2
Öğr. Gör. Oktay Cesur
2026-11-09
Ana soru ve plan
Wireshark ağ arabiriminden geçen paketleri başlıklarıyla ve erişilebilir içerikleriyle gösterir. Aynı zararsız işareti önce şifresiz HTTP ile, sonra HTTPS ile göndereceksiniz ve ikisinin yakalamada nasıl göründüğünü karşılaştıracaksınız.
Aşama
Süre
1. HTTP ile HTTPS karşılaştırması
25 dk
2. WhatsApp Web test trafiği
20 dk
3. Güvenlik tartışması
15 dk
Test işareti:AG-LAB-42
Kurallar: yalnız kendi, yalnız test trafiği
Yalnız kendi cihazınızda ve kendi rızanızla oluşturduğunuz trafiği yakalayın.
Gerçek parola ya da özel konuşma kullanmayın; yalnız test içeriği.
Yakalama dosyalarını (.pcapng) başkalarıyla paylaşmayın, herkese açık depoya yüklemeyin.
Teslimde yakalama dosyasını değil, doldurduğunuz gözlem tablosunu verin.
Wireshark normal çalışırken yalnız bu bilgisayarın arabiriminden geçen trafiği yakalar; aynı WLAN’daki başkalarının trafiğini göstermez. Başkalarına ait 802.11 çerçeveleri için monitor mode, uygun donanım ve sürücü gerekir; bu çalışmada başkasının trafiği yakalanmaz.
Aşama 1 (25 dk) — Başlangıç kontrolü: iki dinleyici
Deneye başlamadan önce kendi bilgisayarınızda iki dinleyici çalışıyor olmalı (dinleyiciler ve lab-localhost.pem, ders için hazırlanan yardımcı sunucu betiğiyle kurulur):
Dinleyici
Adres
HTTP
127.0.0.1, port 8000
HTTPS
127.0.0.1, port 8443
Sertifika localhost ve 127.0.0.1 adlarını kapsamalıdır. HTTPS isteği lab-localhost.pem dosyasıyla doğrulanır. Komutları bu dosyanın bulunduğu dizinde çalıştırın.
Aynı işareti taşıyan iki istek. İşaret adres satırında değil, POST gövdesinin mesaj alanındadır:
HTTPS komutunda -k kullanmayın; -k sertifika doğrulamasını kapatır. Doğrulama --cacert ile açık kalır.
Her komuttan sonra yanıt başlığının ilk satırına bakın: durum satırı 2xx olmalıdır. 301 veya 302 ve Location: https://… başlığı, isteğin HTTPS’e yönlendirildiği anlamına gelir; bu durumda açık metin deneyi geçerli değildir.
Loopback arabirimini yakalamak
İstekler bu cihazın içinde kalır; Wi-Fi veya Ethernet kartından geçmez. Wireshark’ta loopback arabirimini seçin:
Sistem
Arabirim adı (sürüme göre değişir)
Linux
lo (“Loopback: lo”)
macOS
lo0 (“Loopback: lo0”)
Windows
“Adapter for loopback traffic capture” veya “Npcap Loopback Adapter”
Arabirim listesinde görünmüyorsa yakalama yetkisi ya da Npcap loopback desteği eksik olabilir; eğitmene bildirin.
Bu yakalamada 802.11 çerçeveleri ve WPA2/WPA3 koruması devrede değildir. Deney WPA korumasını ölçmez; yalnız düz HTTP ile TLS’nin yakalamadaki görünümünü karşılaştırır.
HTTP yakalaması ve ilk kaydı okumak
Loopback arabirimini seçip yakalamayı başlatın.
Paket listesinin üstündeki görüntüleme filtresi kutusuna tcp.port == 8000 yazın. Yakalamayı başlatmadan önceki yakalama filtresi kutusuna yazmayın; ikisinin sözdizimi farklıdır ve bu ifade orada hata verir.
HTTP curl komutunu bir kez çalıştırın. Durum satırı 2xx olmalıdır.
Yakalamayı durdurun.
Paket listesinde istek paketini bulun: Info sütununda POST / ya da içinde veri taşıyan TCP paketi.
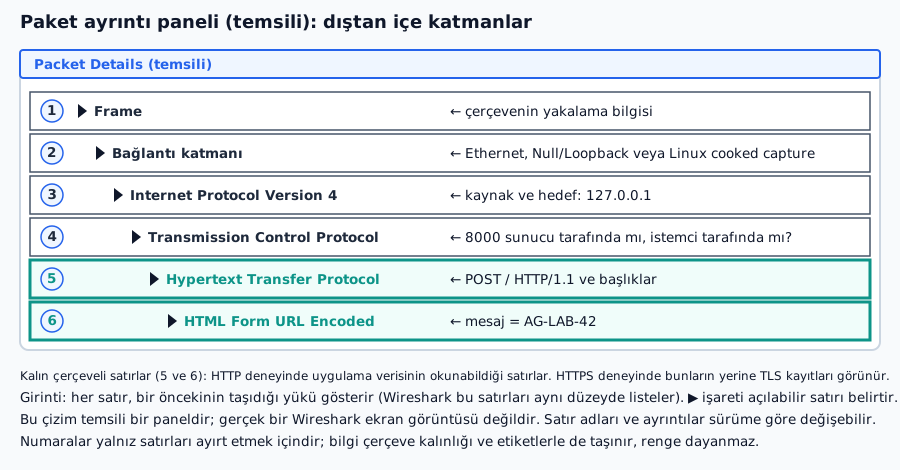
Wireshark paket ayrıntı panelinin temsili katman hiyerarşisi: Frame, bağlantı katmanı, IPv4, TCP, HTTP ve form verisi
Şema, paket ayrıntı panelinin temsilidir; gerçek ekran görüntüsü değildir ve satır adları sürüme göre değişebilir. Wireshark bu satırları aynı düzeyde listeler; şemadaki girinti, her katmanın bir öncekinin taşıdığı yük olduğunu gösterir.
Wireshark 8000 numaralı portu HTTP olarak tanımıyorsa paket yalnız TCP görünür. Pakete sağ tıklayıp Follow → TCP Stream ile akışı açın ya da Analyze → Decode As ile TCP port 8000’i HTTP olarak çözümleyin (menü adları sürüme göre değişebilir).
Sonra görüntüleme filtresine frame contains "AG-LAB-42" yazıp işareti arayın ve bulduğunuz paketin numarasını yazın.
HTTPS yakalaması
Yeni, kısa bir yakalama başlatın (loopback).
Görüntüleme filtresi: tcp.port == 8443.
HTTPS curl komutunu bir kez çalıştırın. Durum satırı 2xx olmalıdır. Yakalamayı durdurun.
Önce paketlerin var olduğunu kontrol edin: TCP el sıkışması, TLS kayıtları (Client Hello, Server Hello, Application Data).
Sonra görüntüleme filtresi: frame contains "AG-LAB-42"
Beklenen okuma, curl durum satırı 2xx ise: HTTP yakalamasında aynı arama işareti bulunur. HTTPS yakalamasında 8443 paketleri vardır, işaret araması sonuç vermez. Kendi tablonuza kendi paket numaralarınızı yazın.
Wireshark 8443 numaralı portu TLS olarak çözmezse Analyze → Decode As ile TLS seçin. Wireshark’a TLS anahtarı vermeyin: SSLKEYLOGFILE tanımlıysa ya da Wireshark’ın TLS anahtar günlüğü doluysa işaret düz metin görünebilir ve deney koşulu bozulur.
Gözlemi nasıl yazarız?
Önce ne gördüğünüzü, sonra yorumu yazın. Aşağıdaki blok yazım şablonudur; N ve M yerine kendi sayılarınız gelir:
Gözlem: HTTP yakalamasında AG-LAB-42 işareti N numaralı pakette açık metin olarak göründü. HTTPS yakalamasında curl durum satırı 2xx idi, tcp.port == 8443 filtresinde M paket vardı ve bunlar TLS kayıtlarıydı; işaret araması sonuç vermedi.
Yorum: Aynı istek gövdesi düz HTTP’de okundu, TLS içinde okunmadı.
Bu yakalamalarda hâlâ görünen bilgiler: IP adresleri, portlar, TCP bağlantısı, paket boyutları, zamanlama. IP adresleri paketin yönlendirilmesi için, portlar uçtaki uygulamanın seçilmesi için açık taşınır; TLS ise uygulama verisini istemci ile hizmetin TLS ucu arasında korur. Uçtan uca şifreleme (E2EE) gönderici ile alıcı uygulama arasındaki ayrı bir korumadır; şifreli yük görmek tek başına E2EE göstermez.
Aşama 2 (20 dk) — WhatsApp Web test trafiği
Bu yakalama ayrı bir deneydir ve loopback üzerinden değil, gerçekten kullandığınız ağ arabirimi (Wi-Fi veya Ethernet) üzerinden yapılır.
Başka tarayıcı etkinliğini azaltın; kendi test oturumunuzu açın.
Gerçek arabirimde kısa bir başlangıç yakalaması alın (mesaj göndermeden).
Yeni bir yakalama başlatın; test alıcınıza AG-LAB-42 mesajını bir kez gönderin ve saatini not edin. Yakalamayı durdurun.
İncelenecekler: Statistics → Conversations, Statistics → Endpoints, Statistics → Protocol Hierarchy ve görüntüleme filtreleri dns, tls, quic, frame contains "AG-LAB-42". quic, UDP üzerinde çalışan ve kendi taşıma şifrelemesini içeren QUIC protokolünü süzer. Boş quic sonucu QUIC olmadığını kanıtlamaz: yakalama bağlantı kurulumundan sonra başladıysa kısa başlıklı paketler düz UDP görünebilir; bu yüzden Statistics → Protocol Hierarchy ve UDP konuşmalarına da bakın. QUIC şifrelemesi TLS gibi bir taşıma korumasıdır ve E2EE kanıtı sayılmaz. Menü adları sürüme göre değişebilir.
Bu yakalamada şunları gözetin:
WhatsApp Web’in kullandığı IP, port ve protokol sabit değildir; içerik dağıtım uçları, TCP üzerinde TLS ya da UDP üzerinde QUIC görülebilir. Yalnız gözlediklerinizi yazın.
Tarayıcı arka planda başka istekler de yapar; mesajı gönderdiğiniz saniyedeki bir paketin o mesaja ait olduğu ya da bir mesajın tek pakete karşılık geldiği varsayılmaz.
Normal yakalama yalnız bu bilgisayarın arabiriminden geçen trafiği görür; telefonunuzun ya da başkalarının trafiğini göstermez.
WhatsApp ile ilgili katılımınız mümkün değilse bu aşamayı atlayıp 3. aşamadaki soruları HTTPS gözleminizle yanıtlayabilirsiniz.
Ne görünür, ne görünmez?
Veri
Yakalamada beklenen
Kaynak ve hedef IP, portlar, TCP/UDP, boyut, zaman
Bu yakalamaların IP paketlerinde görünür
Şifresiz HTTP istek gövdesi
Okunur
HTTPS içindeki uygulama verisi
Şifreli; olağan yakalamada okunamaz
WhatsApp Web mesaj metni
Olağan yakalamada okunamaz
Bir paketin kesin olarak WhatsApp’a ait olduğu
Çoğu zaman belirlenemez; tarayıcı ve altyapı trafiği karışır
E2EE’nin varlığı
Uygulamanın tasarım belgelerinden bilinir; bu yakalama onu tek başına göstermez
Paket, yönlendirilmek için IP adresini ve uçtaki uygulamanın seçilmesi için portu açık taşır; TLS ise uygulama verisini istemci ile hizmetin TLS ucu arasında korur. E2EE gönderici ile alıcı uygulama arasındaki ayrı bir korumadır. Paketin görünmesi, içeriğinin okunabilmesi demek değildir.
Aşama 3 (15 dk) — Kanıt tablosu
Her sütunu kendi yakalamanızla doldurun.
Alan
HTTP (loopback)
HTTPS (loopback)
WhatsApp Web (gerçek arabirim)
Arabirim ve yakalama zamanı
Görülen IP, port, taşıma protokolü
Paket boyutu ve zamanlama
AG-LAB-42 okunabildi mi?
Doğrudan gözlem (tek cümle)
Bu gözlemle desteklenmeyen iddia
Üç koruma, üç uç çifti
Koruma
Hangi uçlar arasında
Bu laboratuvarda
WPA2/WPA3
İstemci ile AP, radyo çerçevesi
Loopback’te devrede değil. Gerçek arabirimde sürücü, bu bilgisayarın kendi paketini çözdükten sonra Wireshark’a verir; havadaki WPA çerçevesi bu ekranda yoktur ve bu görünüm WPA’nın gücünü ölçmez
TLS (HTTPS)
İstemci ile hizmetin TLS ucu
HTTPS deneyinde devrede
E2EE
İletişimin iki uç uygulaması
WhatsApp’ın tasarımına bağlı; bu yakalamadan doğrulanamaz
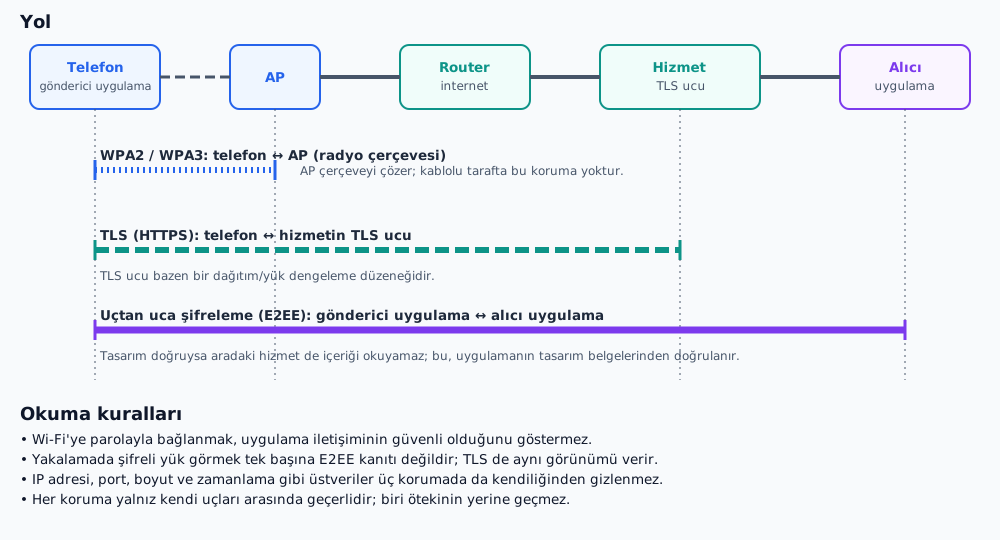
Bir mesajın yolunda üç koruma ve uçları: WPA2/WPA3 telefon–AP, TLS telefon–hizmetin TLS ucu, E2EE gönderici–alıcı uygulama
Yakalamada şifreli yük görmek tek başına E2EE kanıtı değildir; TLS de aynı görünümü verir.
Teslim soruları
HTTP ile HTTPS yakalamaları arasında hangi gözlem farkı vardı?
İçerik okunamazken IP, port ve paket boyutları hakkında hangi bilgiler görünür kaldı?
WhatsApp Web testinde mesaj metni bulunamadığında bu gözlem hangi güvenlik iddialarını desteklemez?
Aynı uygulamayı korumada WPA2/WPA3, TLS ve E2EE hangi farklı roller üstlenir?
Paketleri görebiliyorsak içeriği neden okuyamıyoruz? IP ve port bilgisini TLS uygulama verisiyle karşılaştırarak yanıtlayın.